Сценарий Создание задачи в Системе управления задачами#
Сценарий Создание задачи в Системе управления задачами реализует следующие сценарии:
Основной сценарий.
Исключительные сценарии.
Предусловия#
Для создания задачи в Системе управления задачами (СУЗ), пользователю в роли Специалист ИБ/Разработчик, необходимо:
Быть авторизованным в текущей организации.
Перейти в UI ASOC, выбрав пункт ASOC в левом боковом меню интерфейса OneWork.
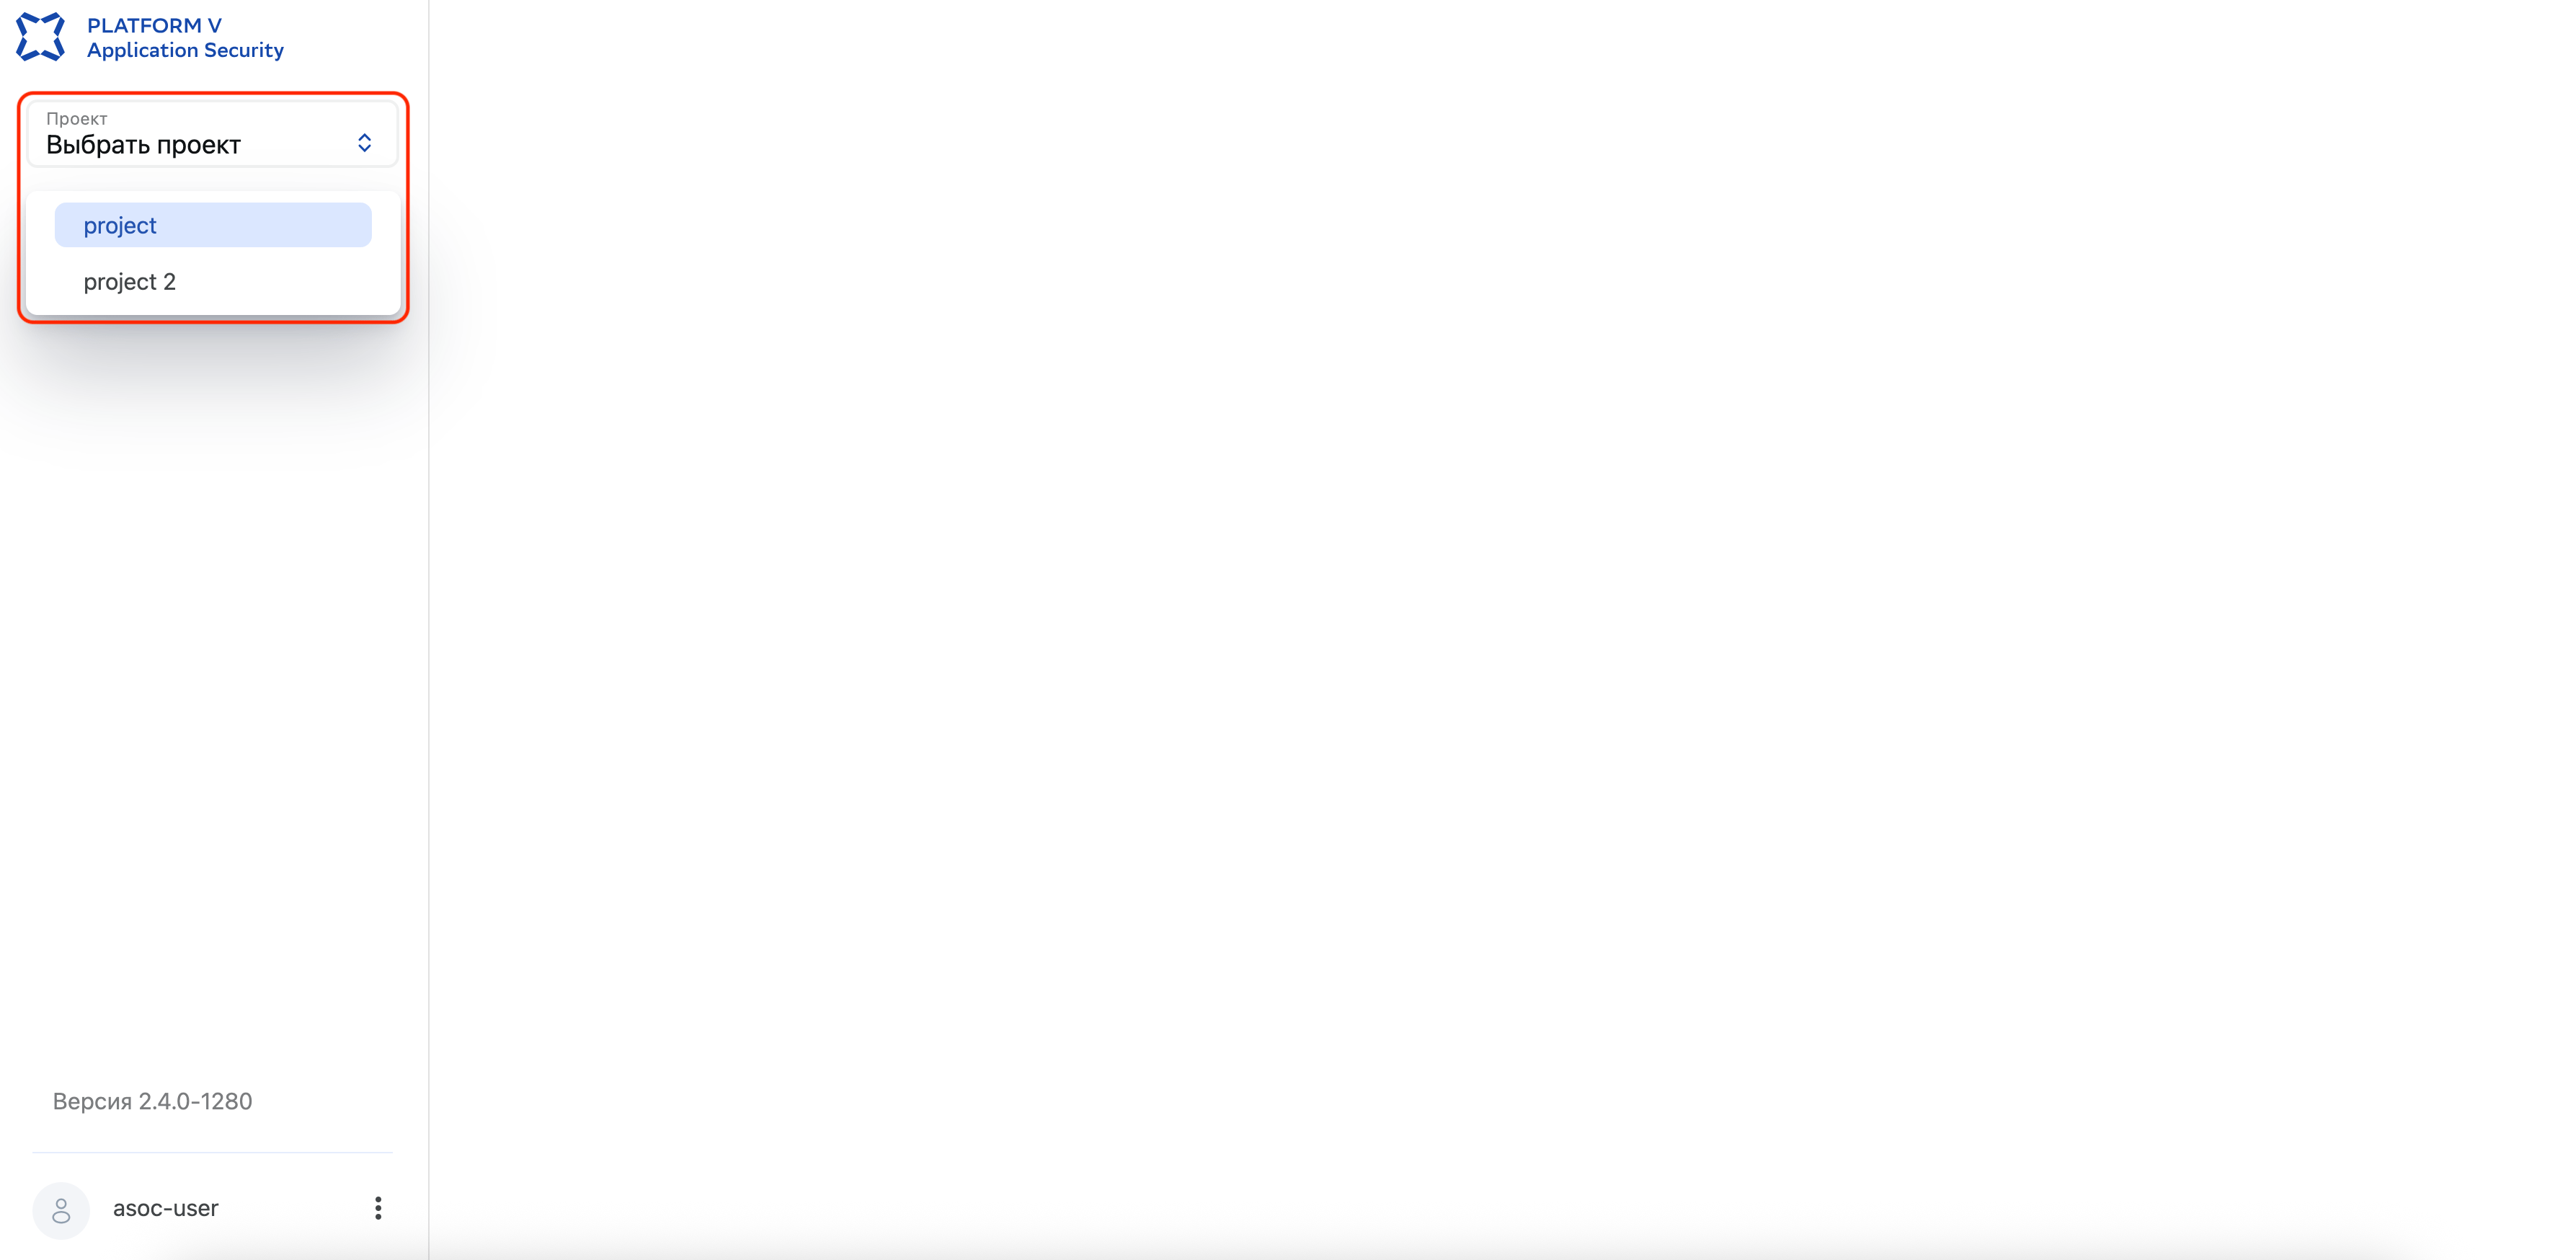
Выбрать проект (раскрывающийся список в поле «Проект»).
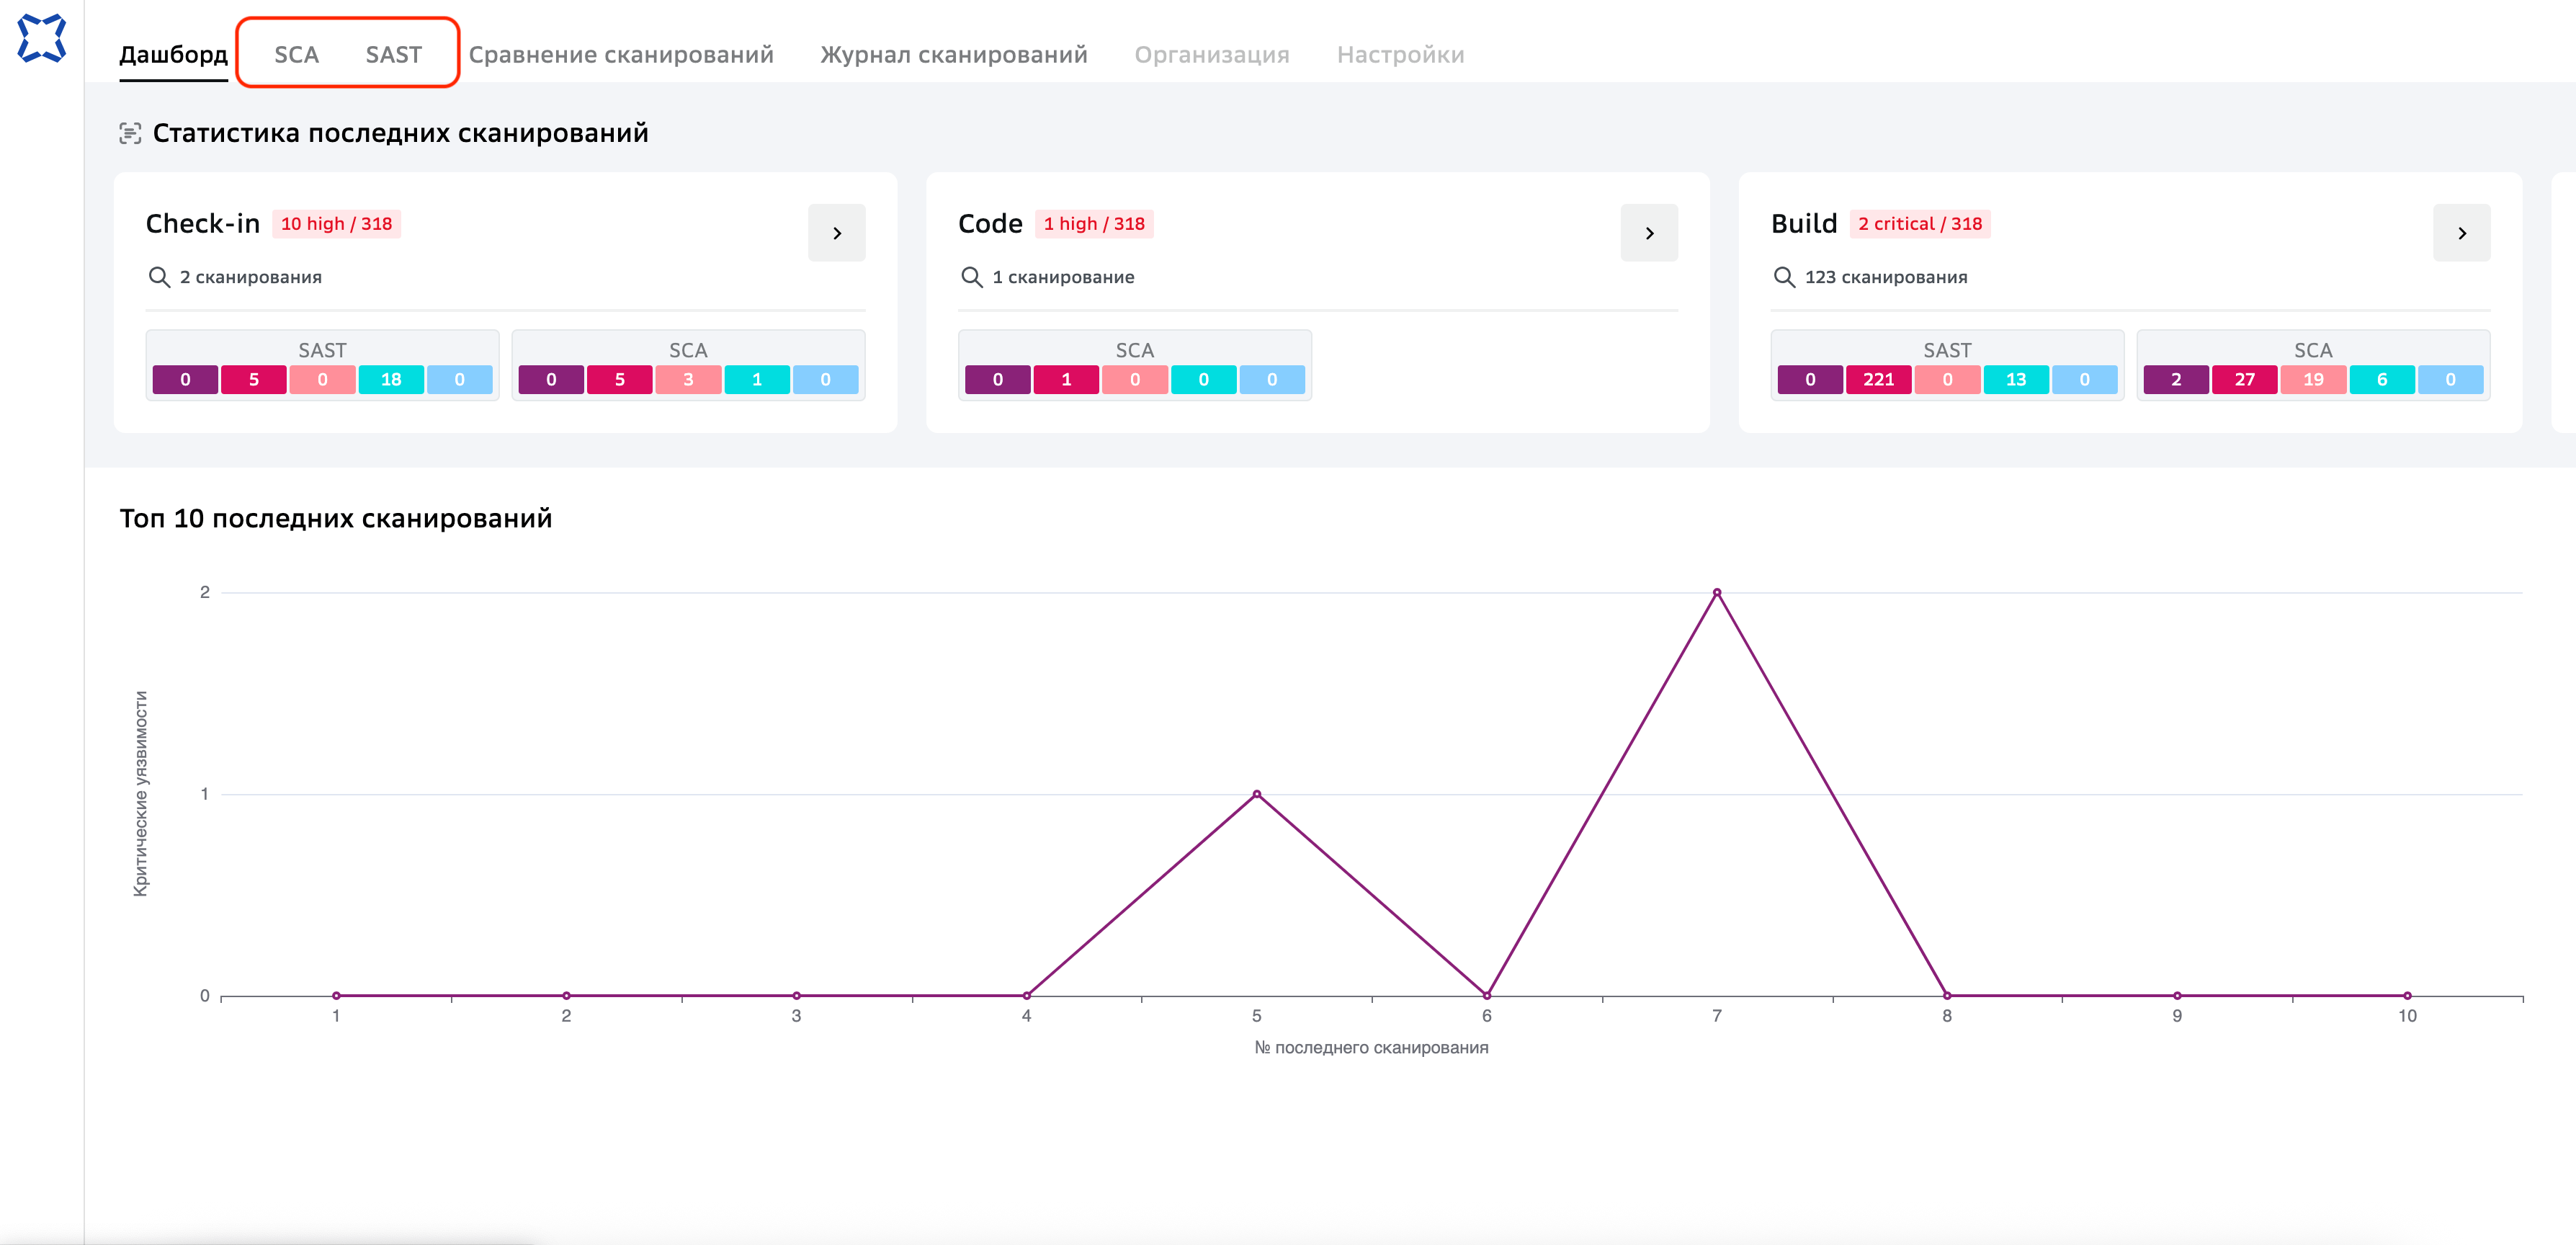
Выбрать модуль сканирования в верхнем меню интерфейса ASOC.
Модули сканирования — SCA, SAST.
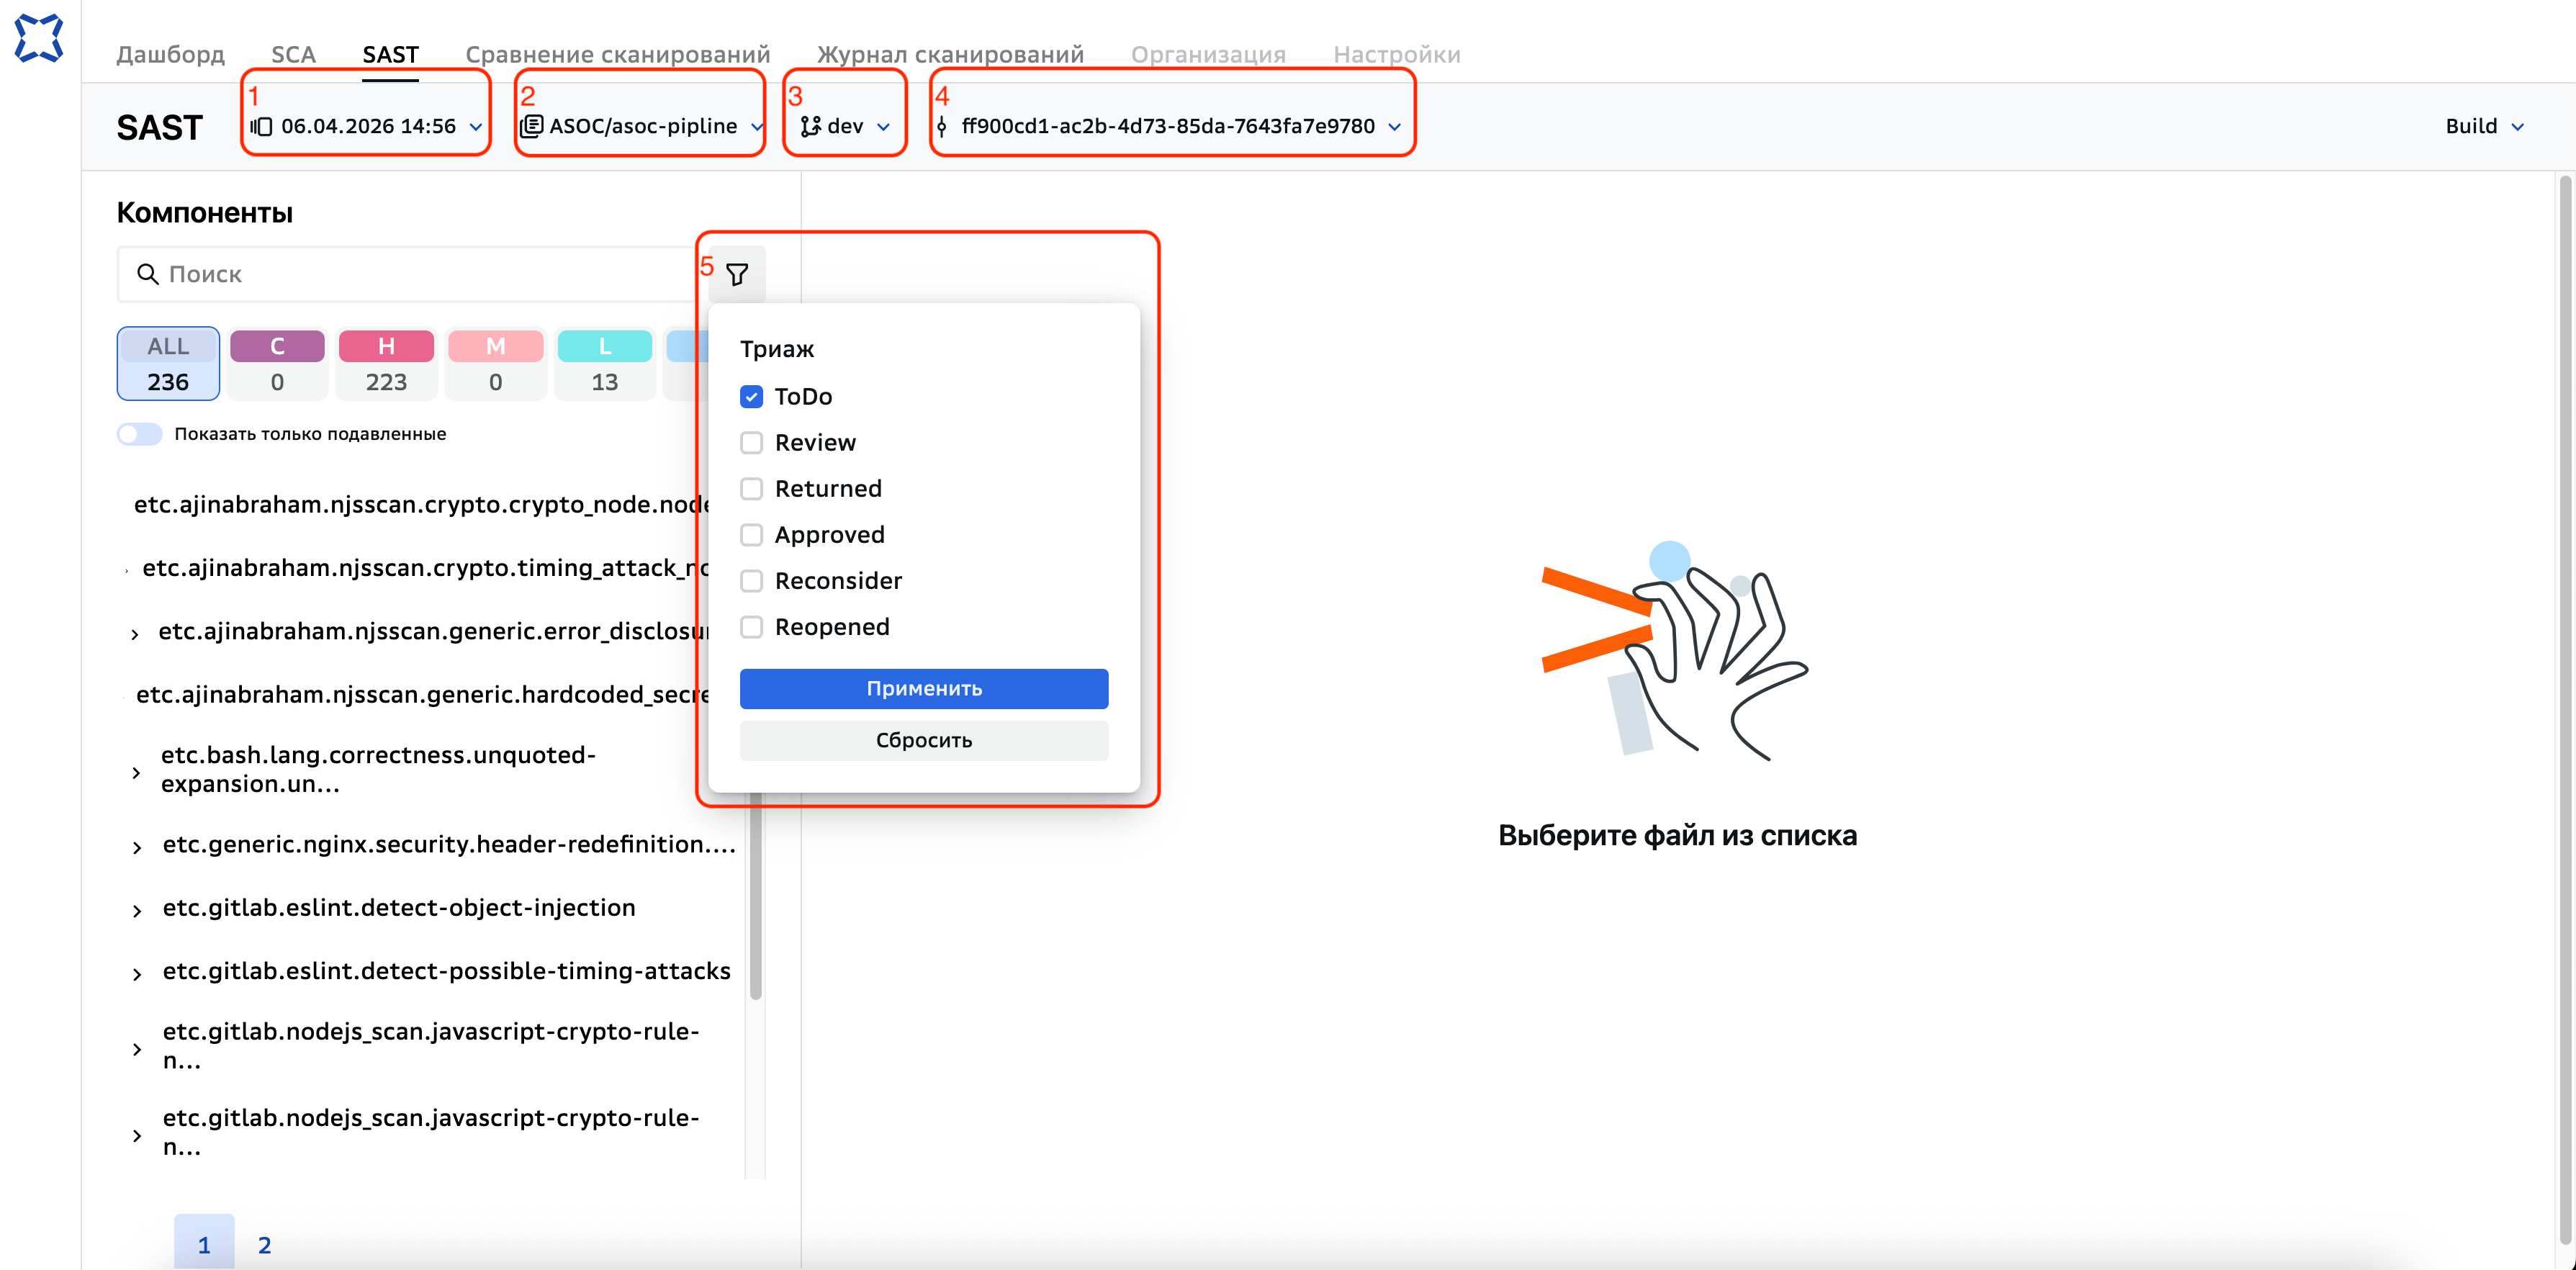
Выбрать нужные значения в полях:
Версия - 1 на рисунке Выбор параметров сканирования.
Репозиторий - 2 на рисунке Выбор параметров сканирования.
Ветка - 3 на рисунке Выбор параметров сканирования.
Хеш коммита - 4 на рисунке Выбор параметров сканирования.
Выбор параметров сканирования
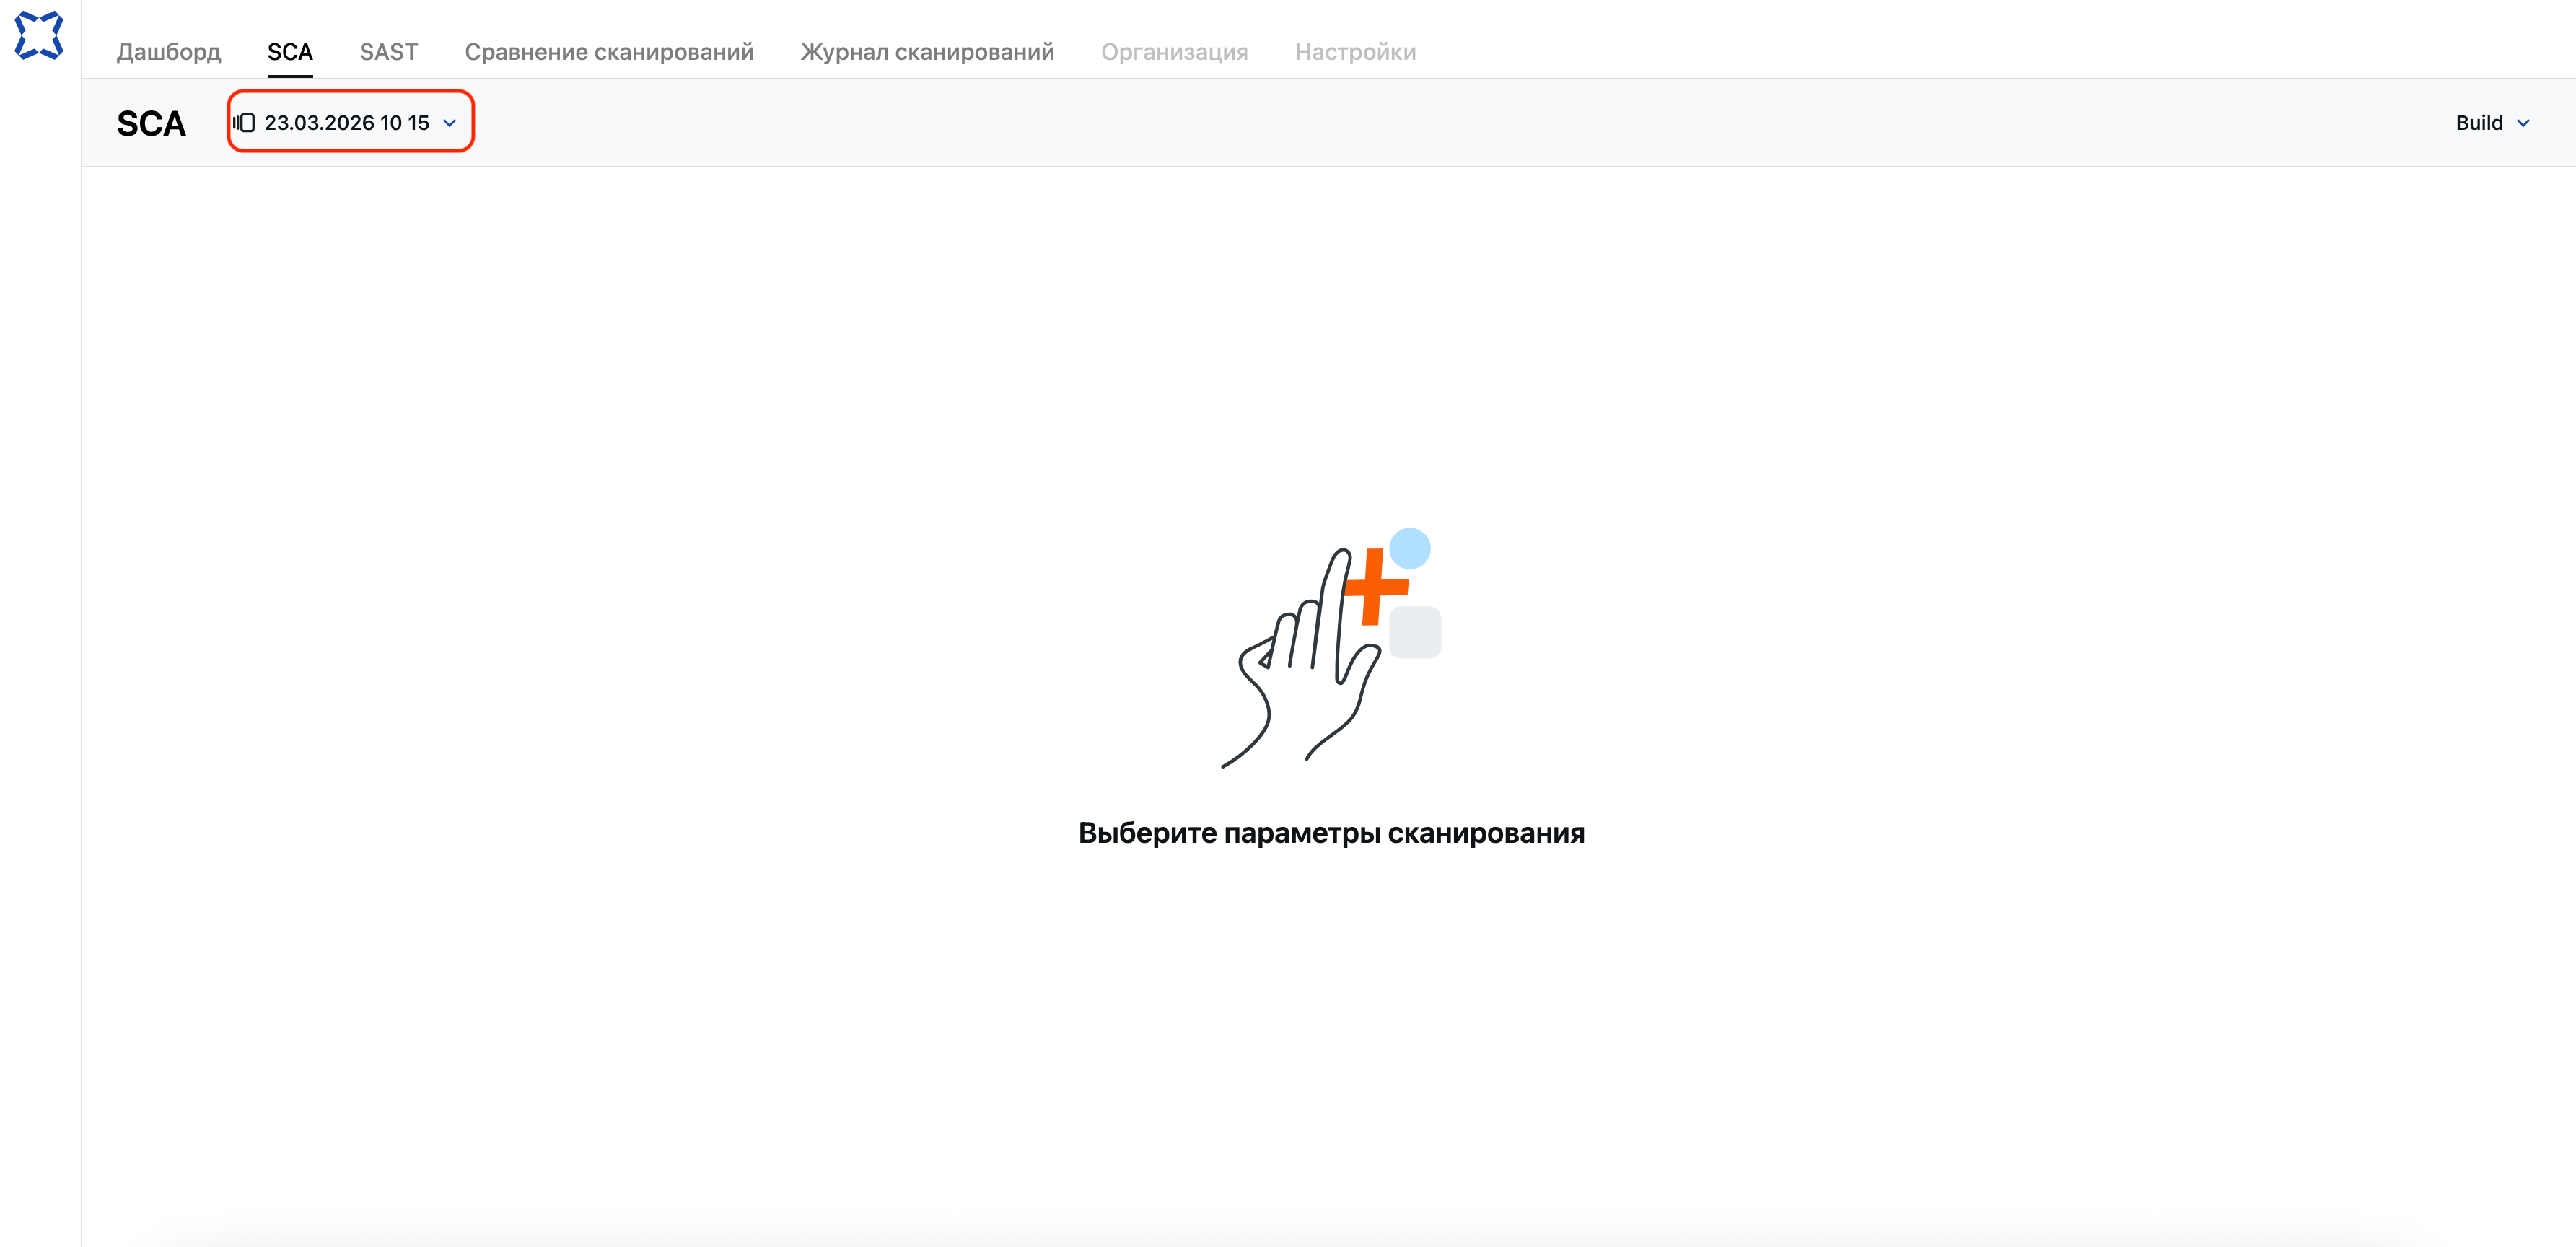
В случае выбора модуля сканирования SCA, необходимо выбрать версию сканирования в поле Версия.
Убедиться, что уязвимость находится в статусе
APPROVED— только такие уязвимости доступны для создания задачи.
Основной сценарий#
Пользователь в роли Специалист ИБ/Разработчик выбирает уязвимость в статусе
APPROVEDиз списка найденных уязвимостей.В карточке уязвимости нажимает кнопку «Создать задачу».
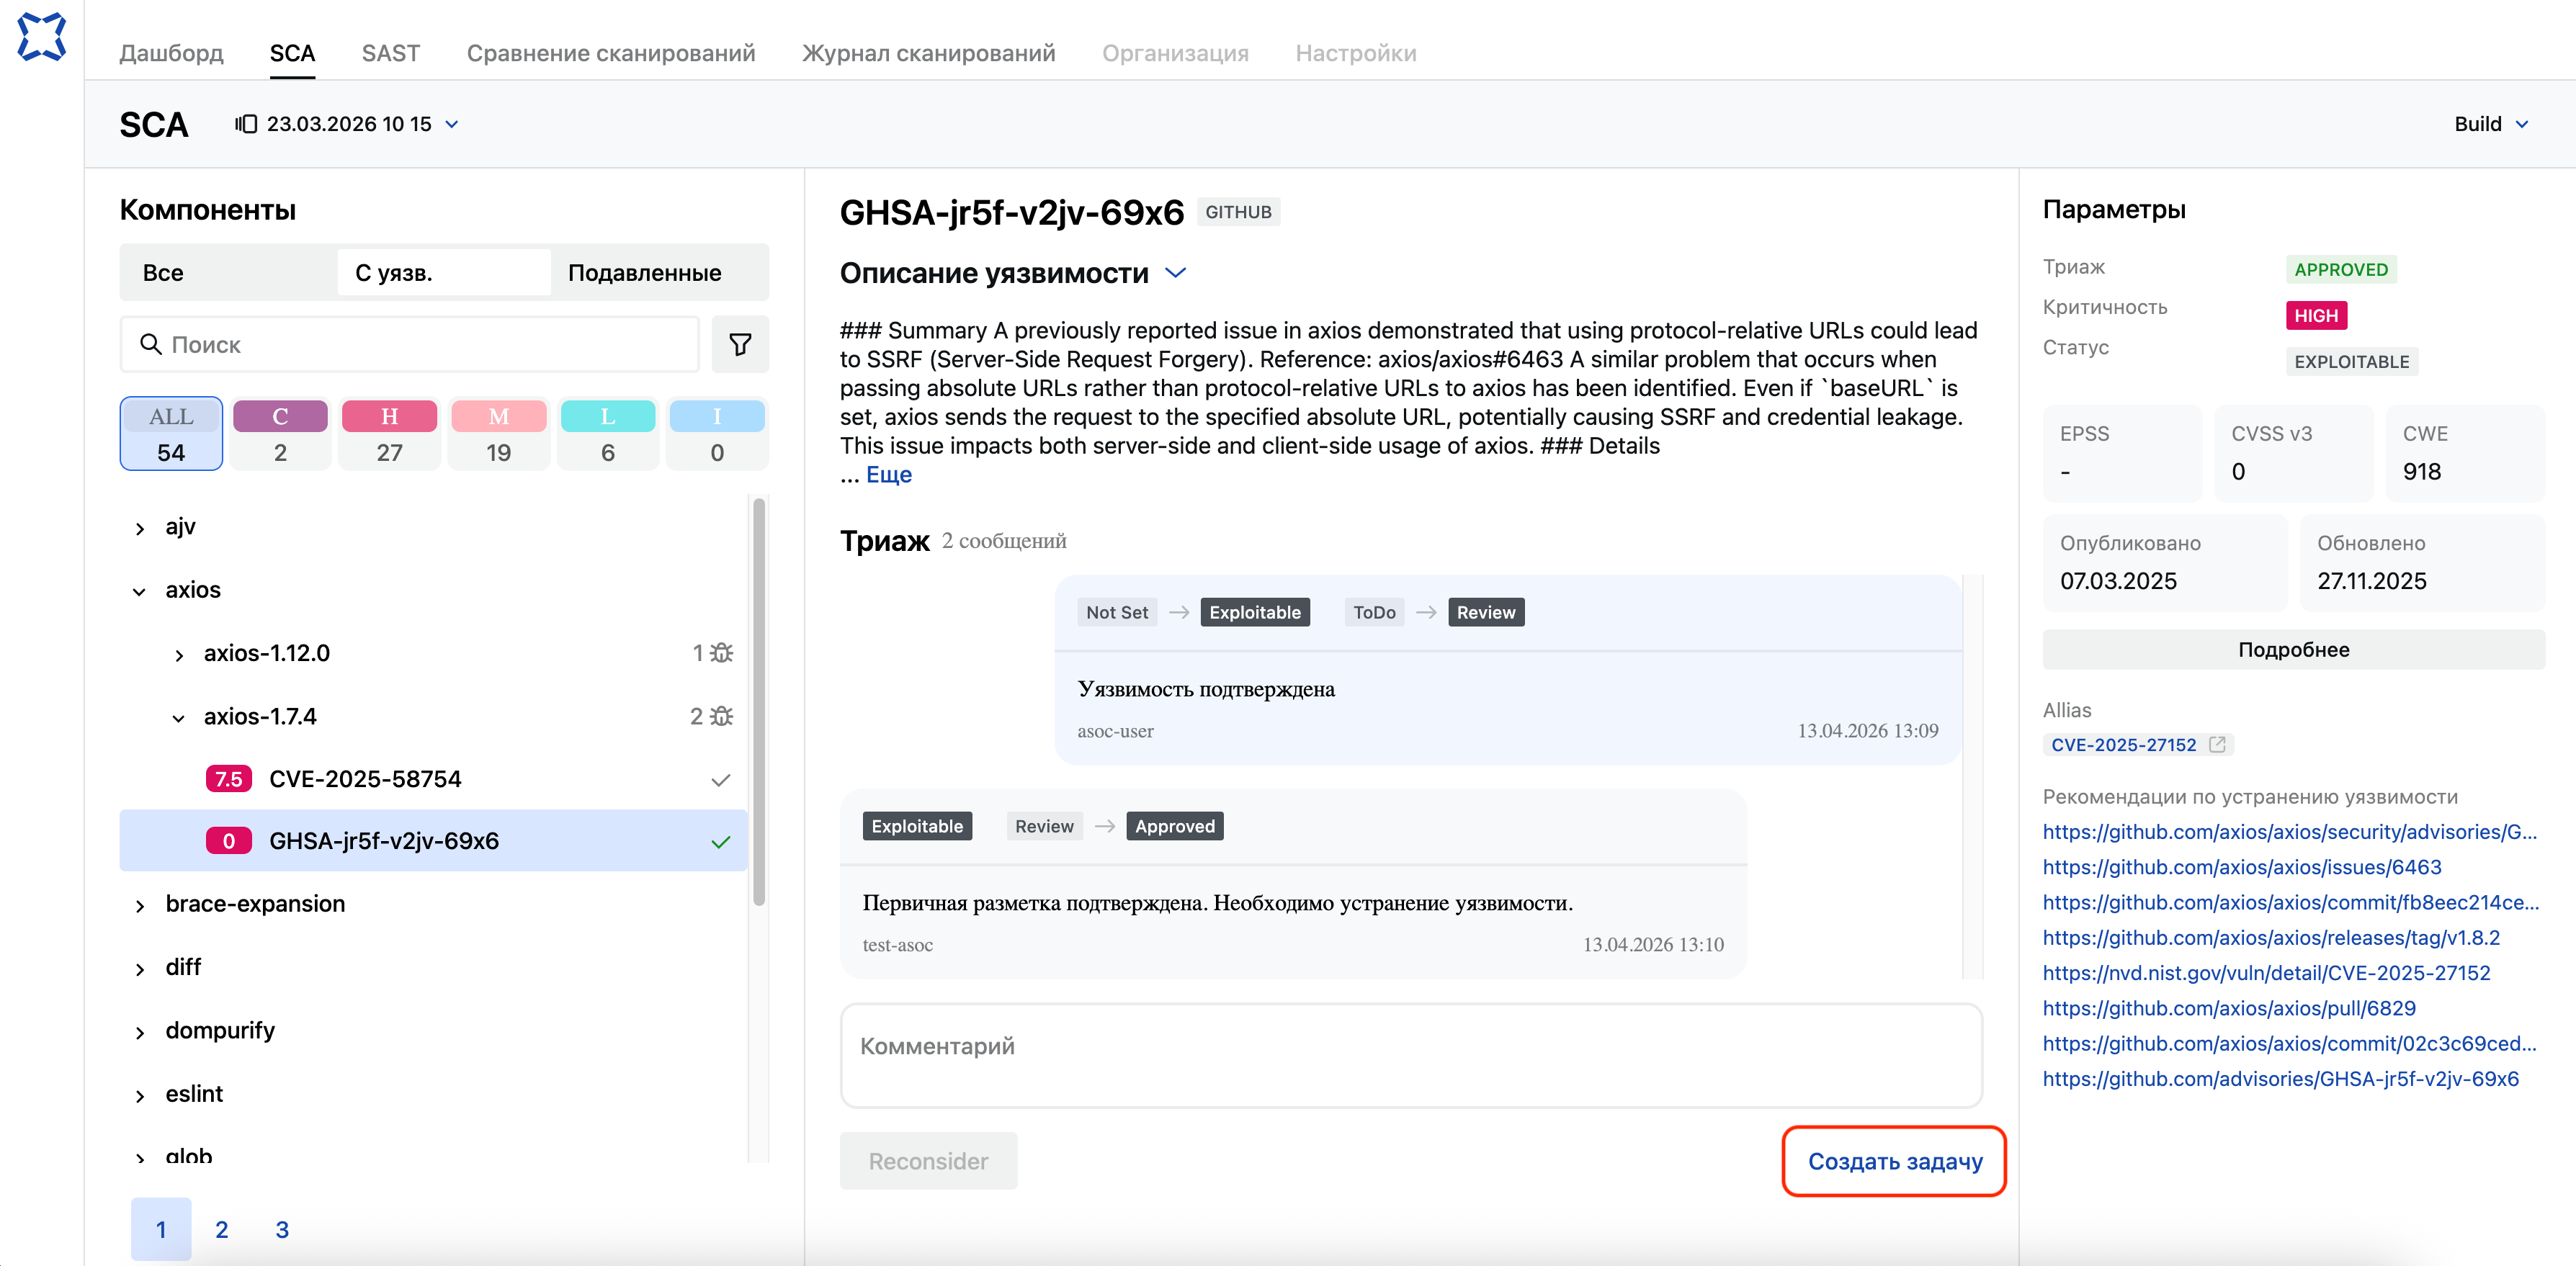
Пользователь нажимает кнопку «Создать задачу».
Появляется всплывающее окно для выбора версии продукта для которой необходимо создать задачу на разметку уязвимости.
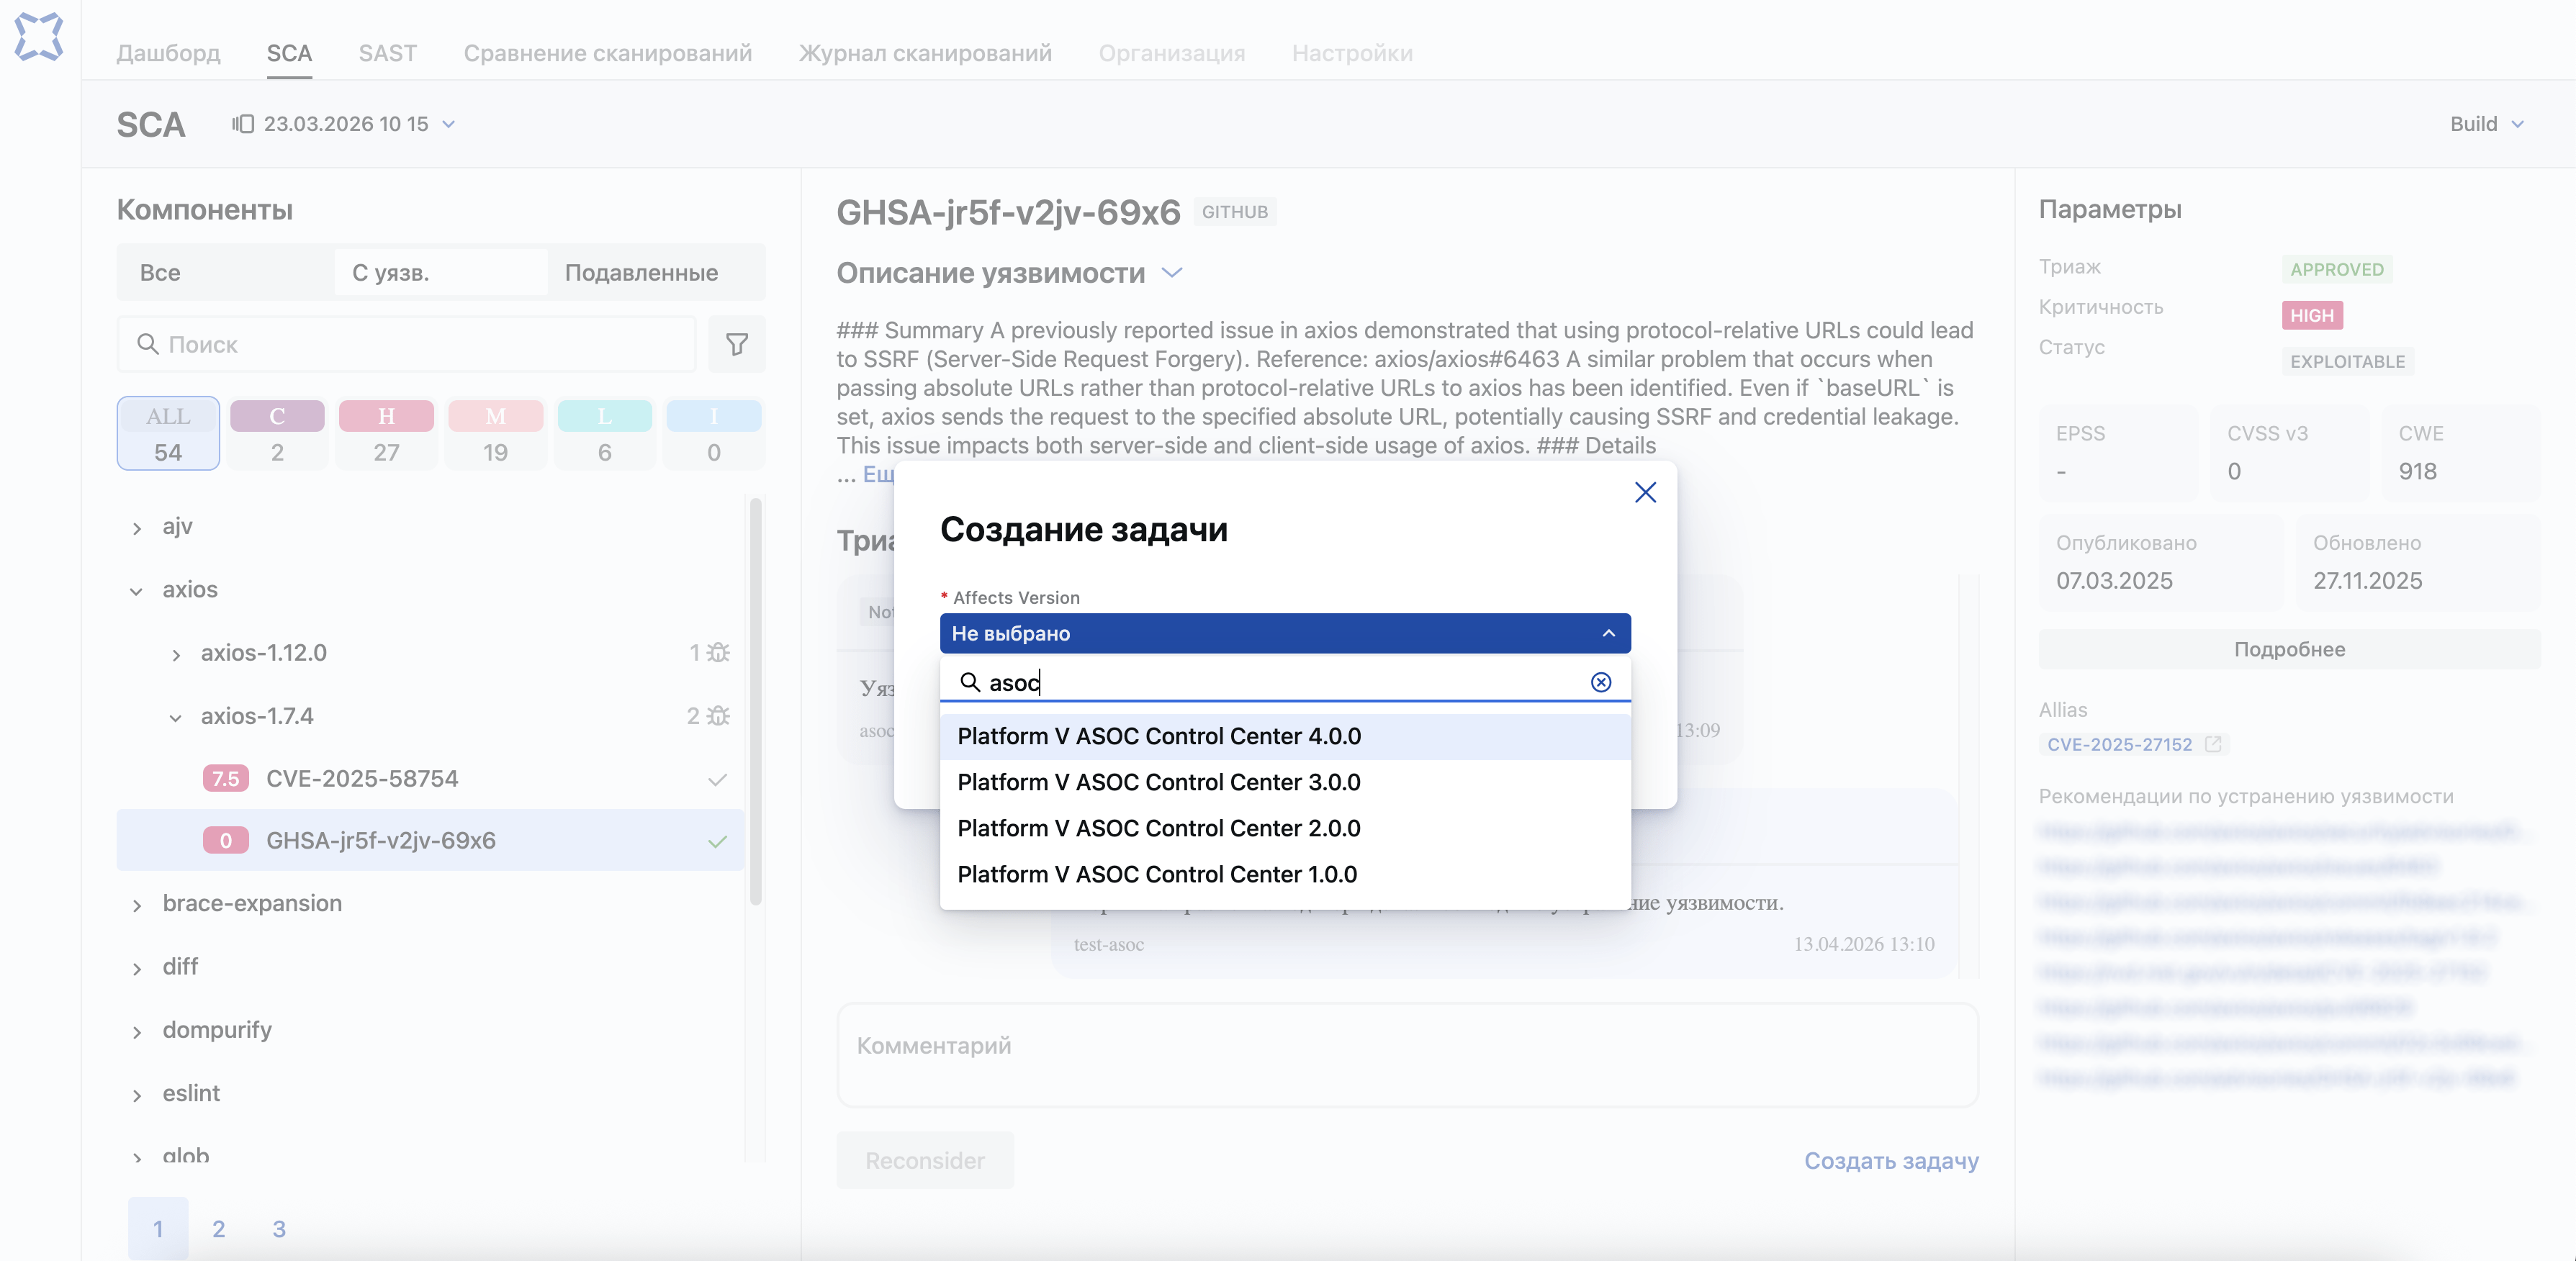
Интерфейс обновляется:
В карточке уязвимости отображается ссылка на созданную задачу.
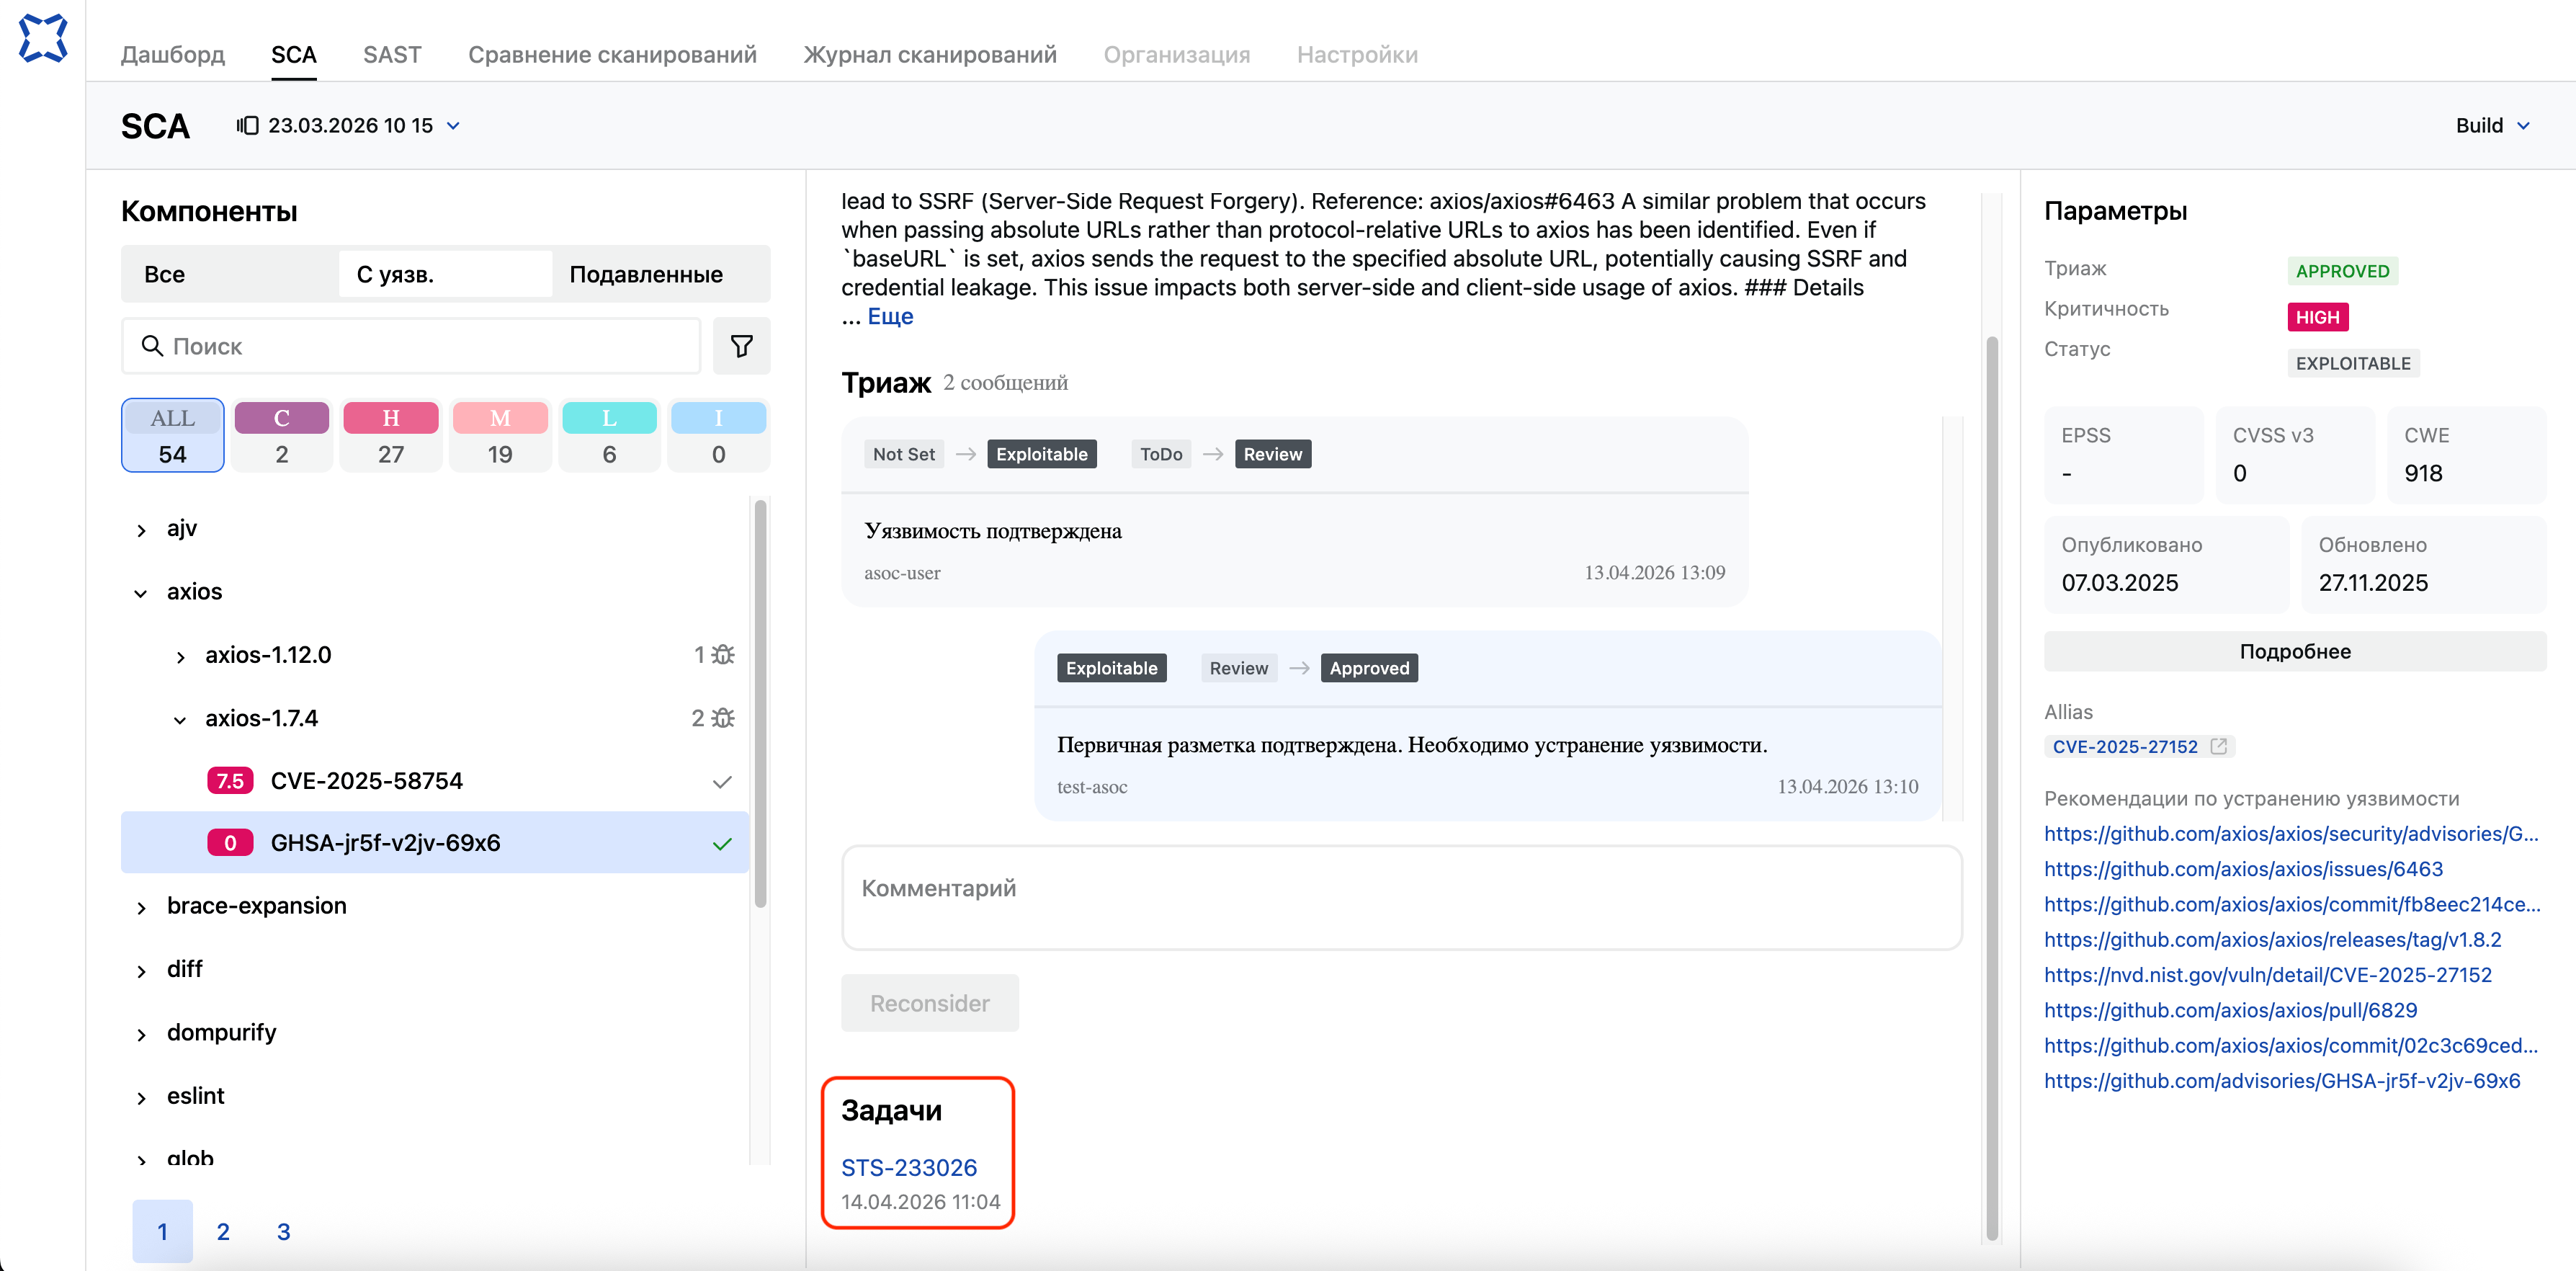
Созданная задача содержит:
Название:
[Продукт] {Тип уязвимости} в {Компонент/Файл}.Ссылку на уязвимость в результатах сканирования ASOC.
Описание: контекст уязвимости (CWE, уровень критичности, строка кода, ссылка на карточку в ASOC).
Задача назначается на пользователя в роли Владелец продукта.
Исключительные сценарии#
Уязвимость не в подходящем статусе#
Пользователь выбирает уязвимость, находящуюся в статусе
TODO,REVIEW,RETURNEDилиREOPENED.Кнопка «Создать задачу» отсутствует или недоступна.