Разметка уязвимостей найденных модулями сканирования ASOC#
Сценарий Разметка уязвимостей найденных модулями сканирования ASOC реализует следующие сценарии:
Основной сценарий.
Исключительные сценарии.
Альтернативные сценарии.
Предусловия#
Для выполнения разметки найденных уязвимостей, пользователю в роли Специалист ИБ/Разработчик, необходимо:
Быть авторизованным в текущей организации.
Перейти в UI ASOC, выбрав пункт ASOC в левом боковом меню интерфейса OneWork.
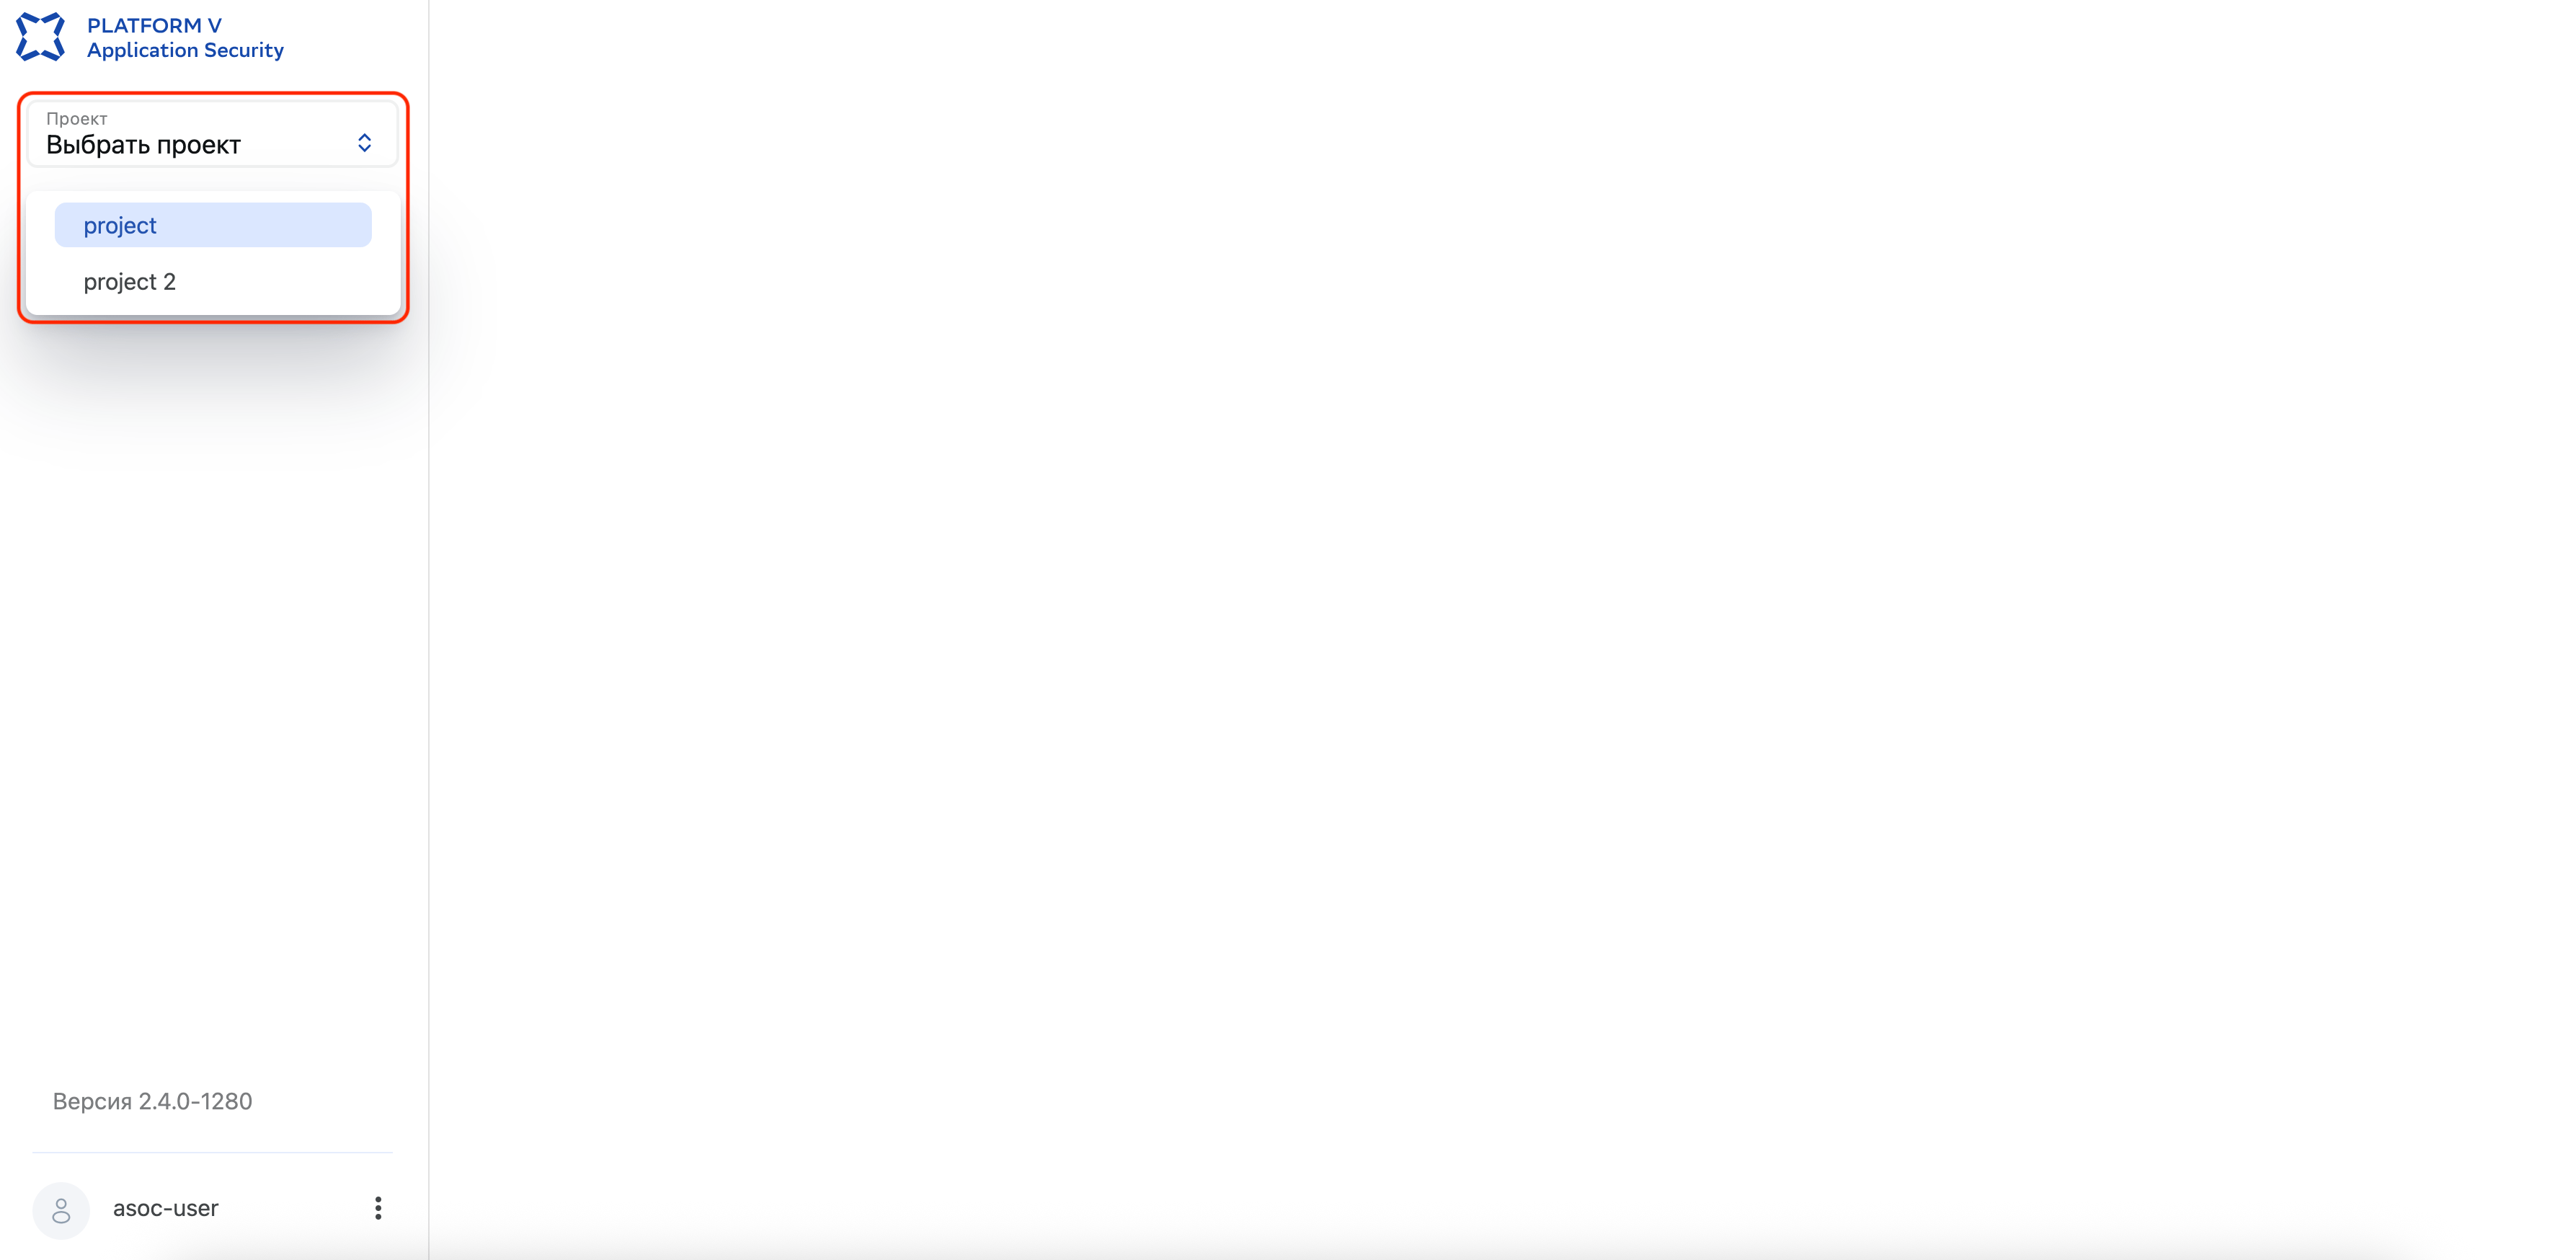
Выбрать проект (раскрывающийся список в поле «Проект»).
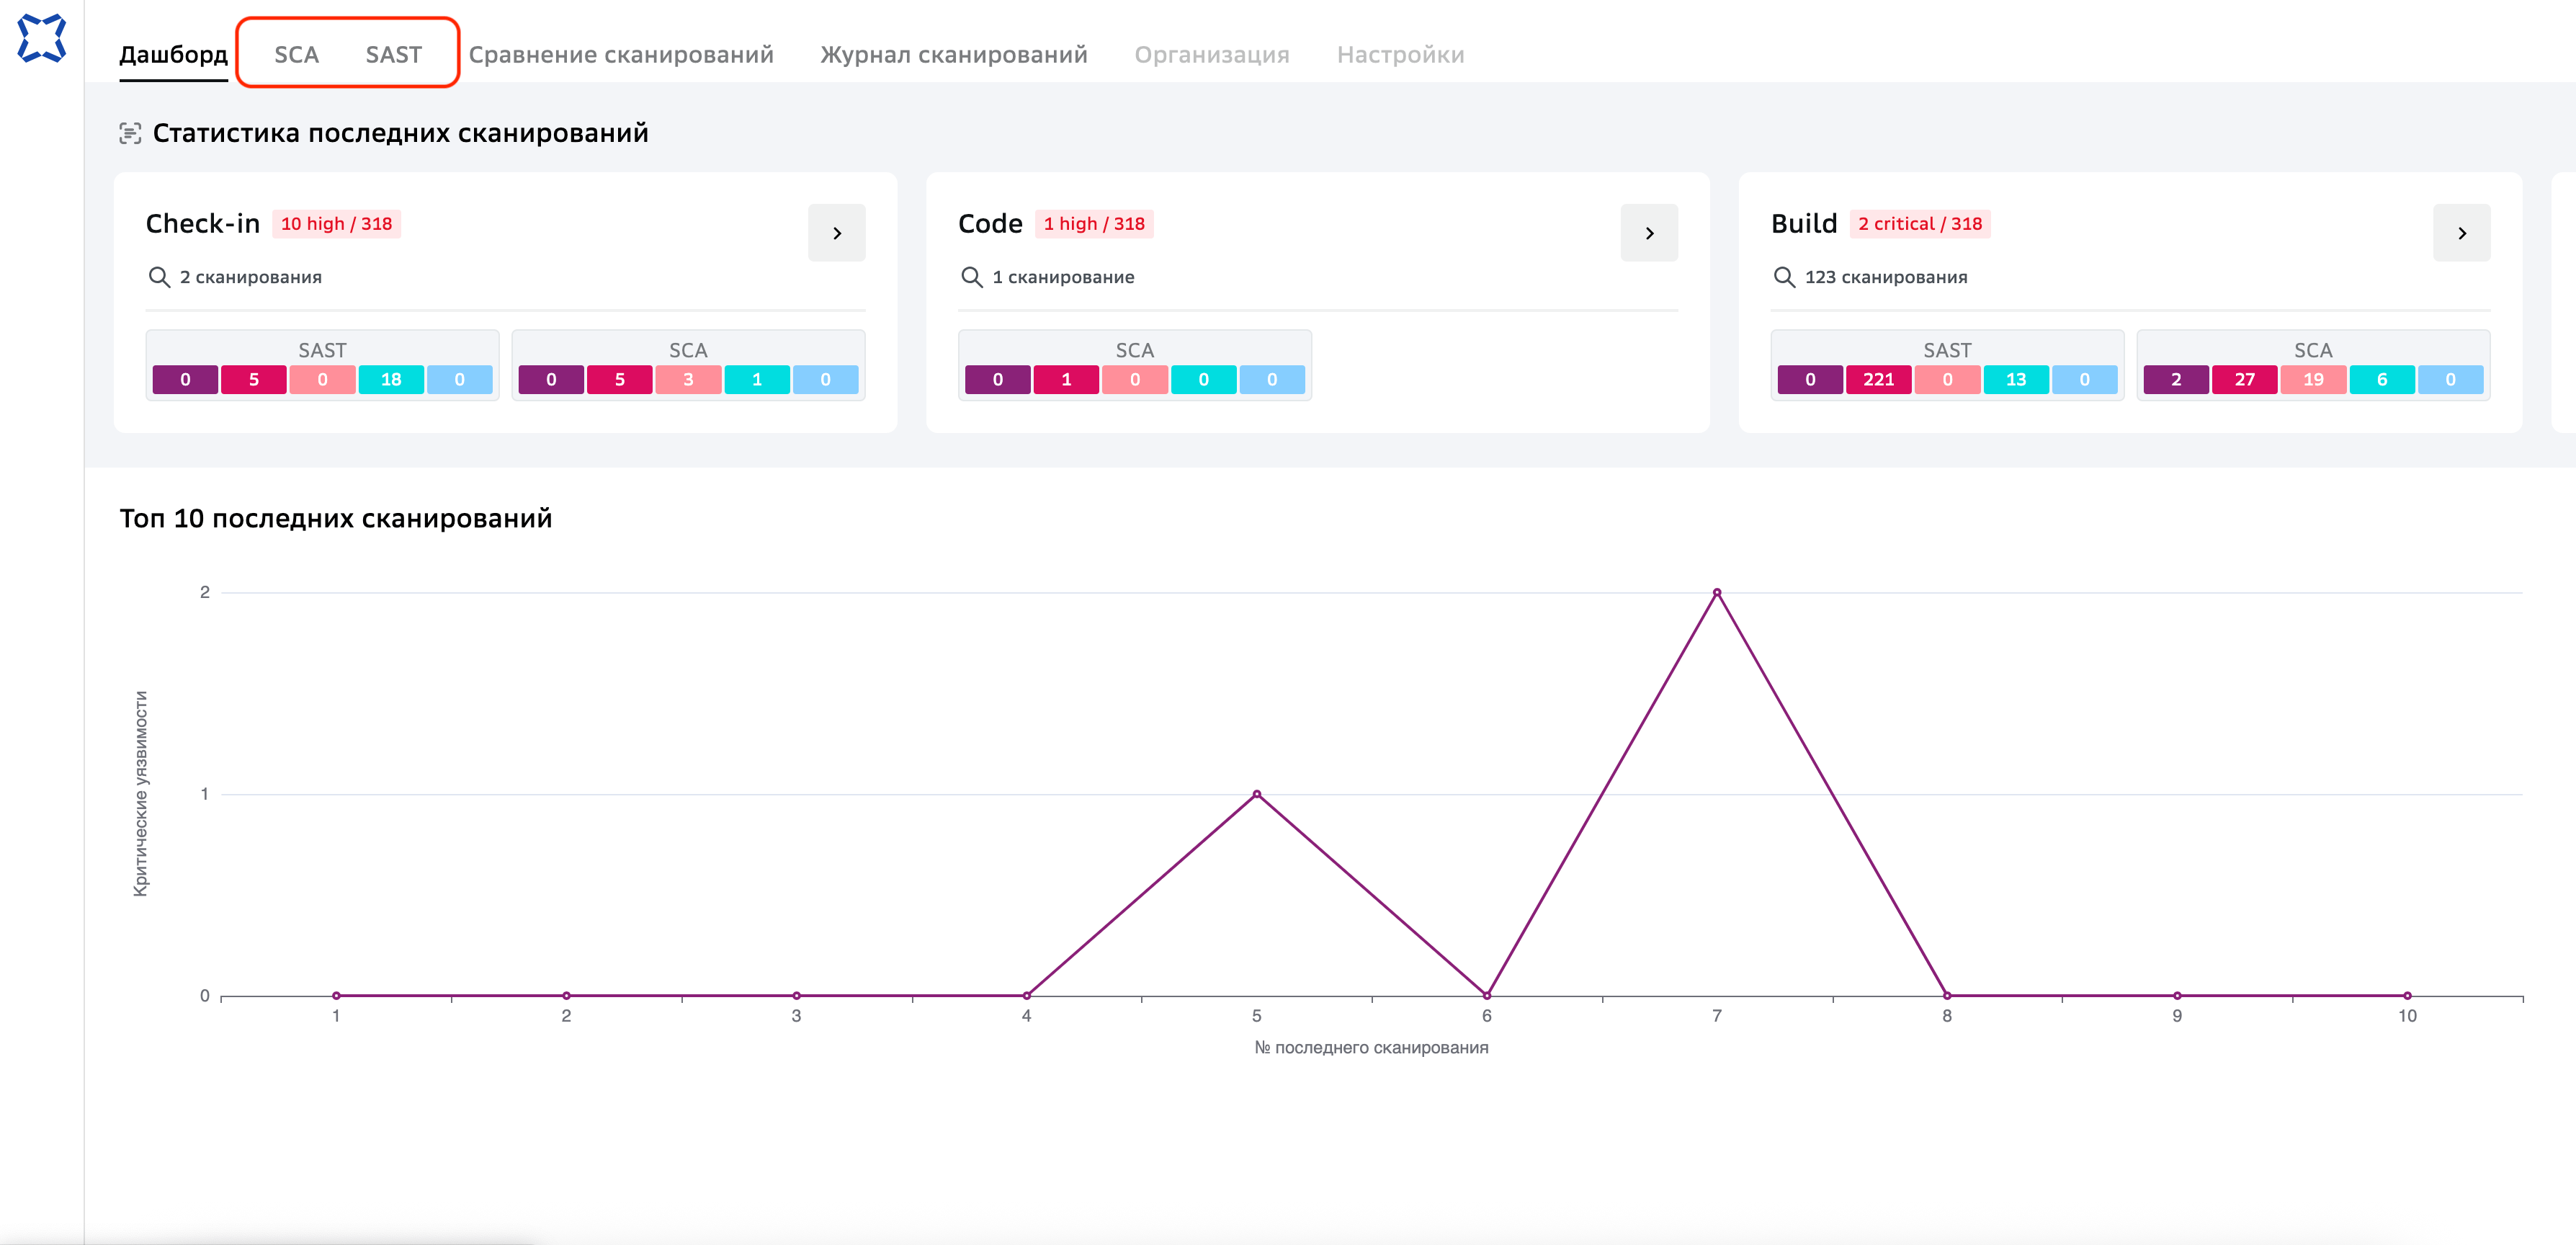
Выбрать модуль сканирования в верхнем меню интерфейса ASOC.
Модули сканирования — SCA, SAST.
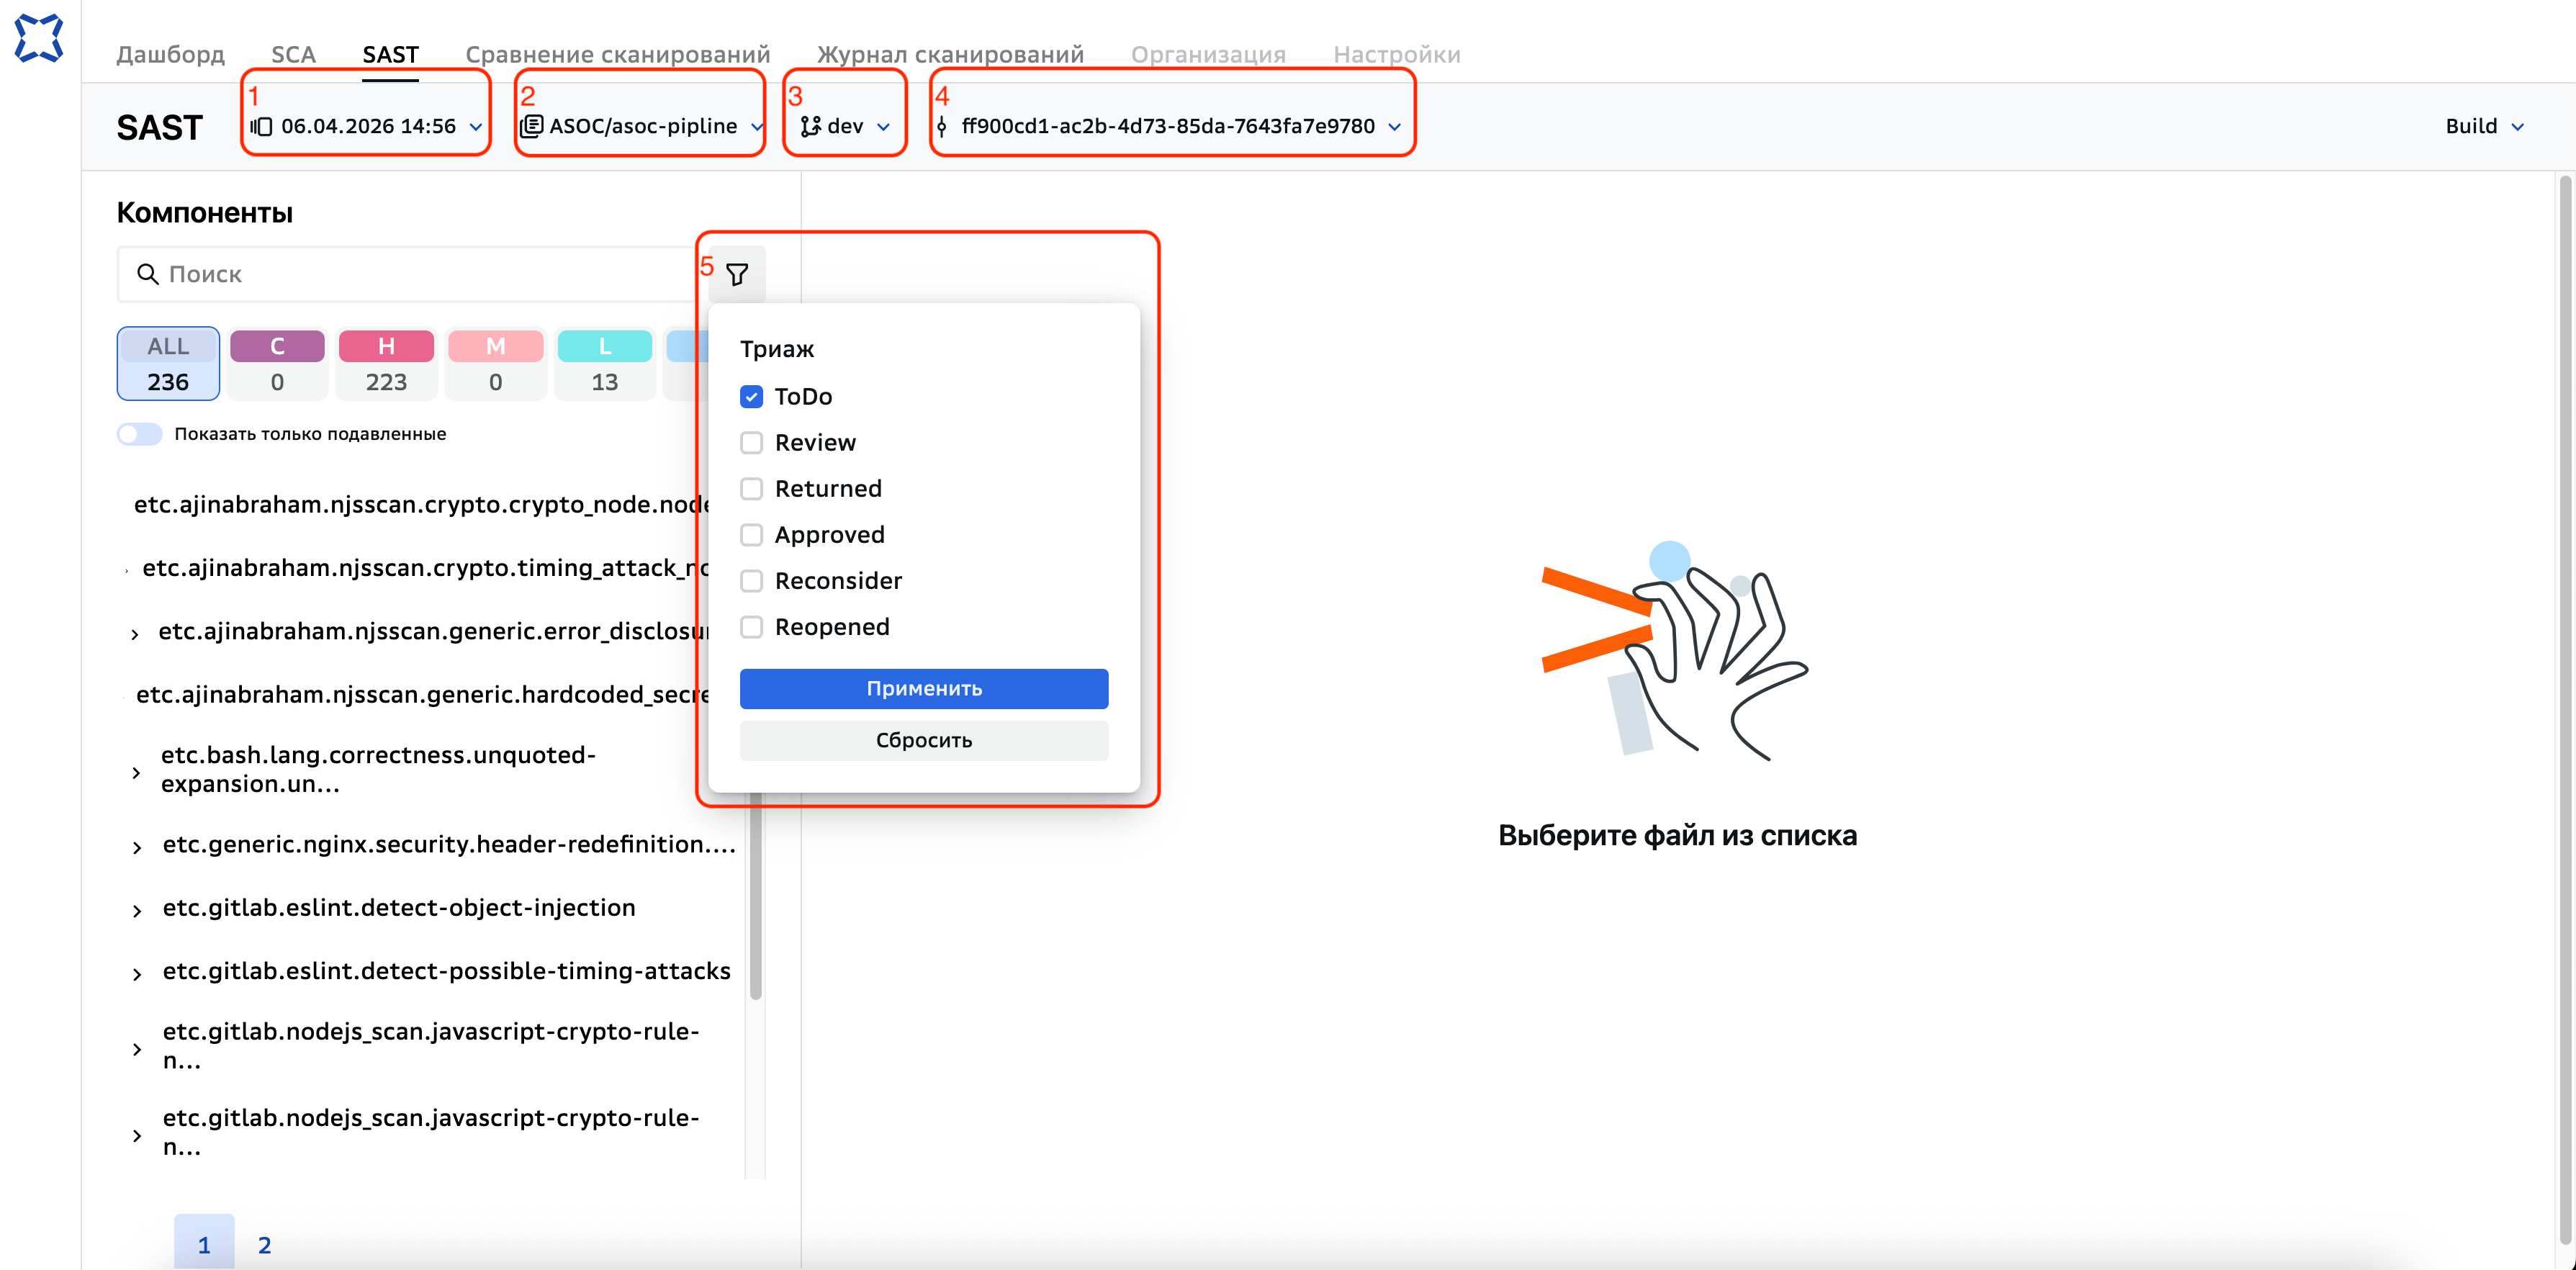
Выбрать нужные значения в полях:
Версия - 1 на рисунке Выбор параметров сканирования.
Репозиторий - 2 на рисунке Выбор параметров сканирования.
Ветка - 3 на рисунке Выбор параметров сканирования.
Хеш коммита - 4 на рисунке Выбор параметров сканирования.
Выбор параметров сканирования
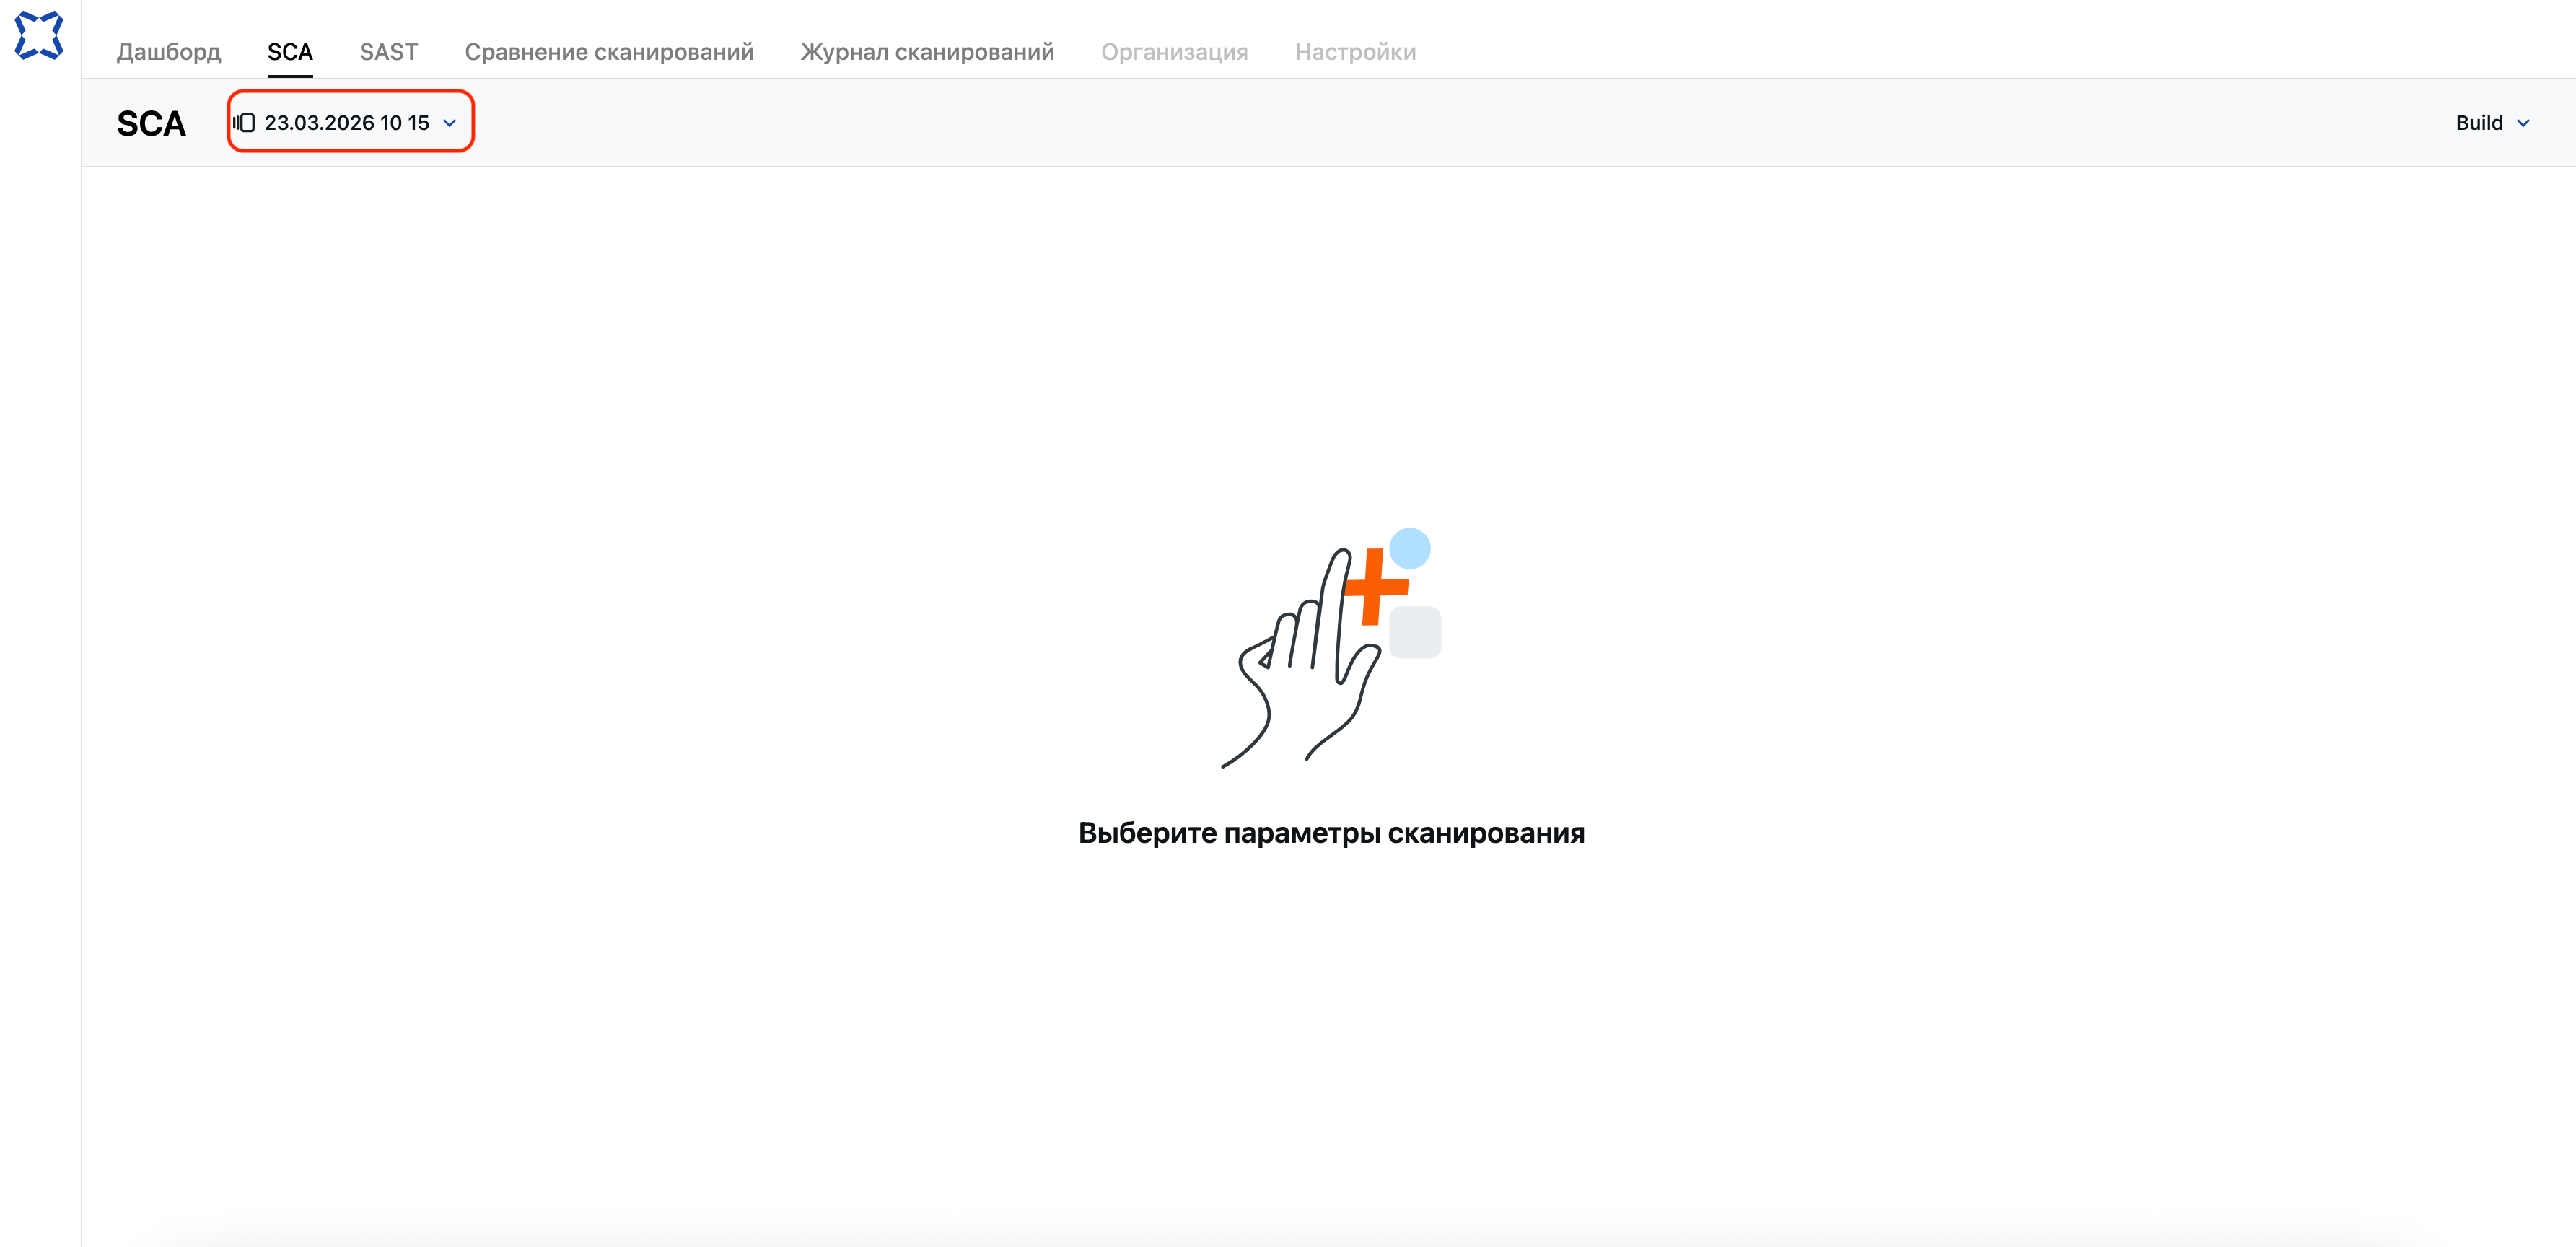
В случае выбора модуля сканирования SCA, необходимо выбрать версию сканирования в поле Версия.
Основной сценарий#
Модуль сканирования выполняет сканирование и находит уязвимости.
Разработчик анализирует список найденных уязвимостей.
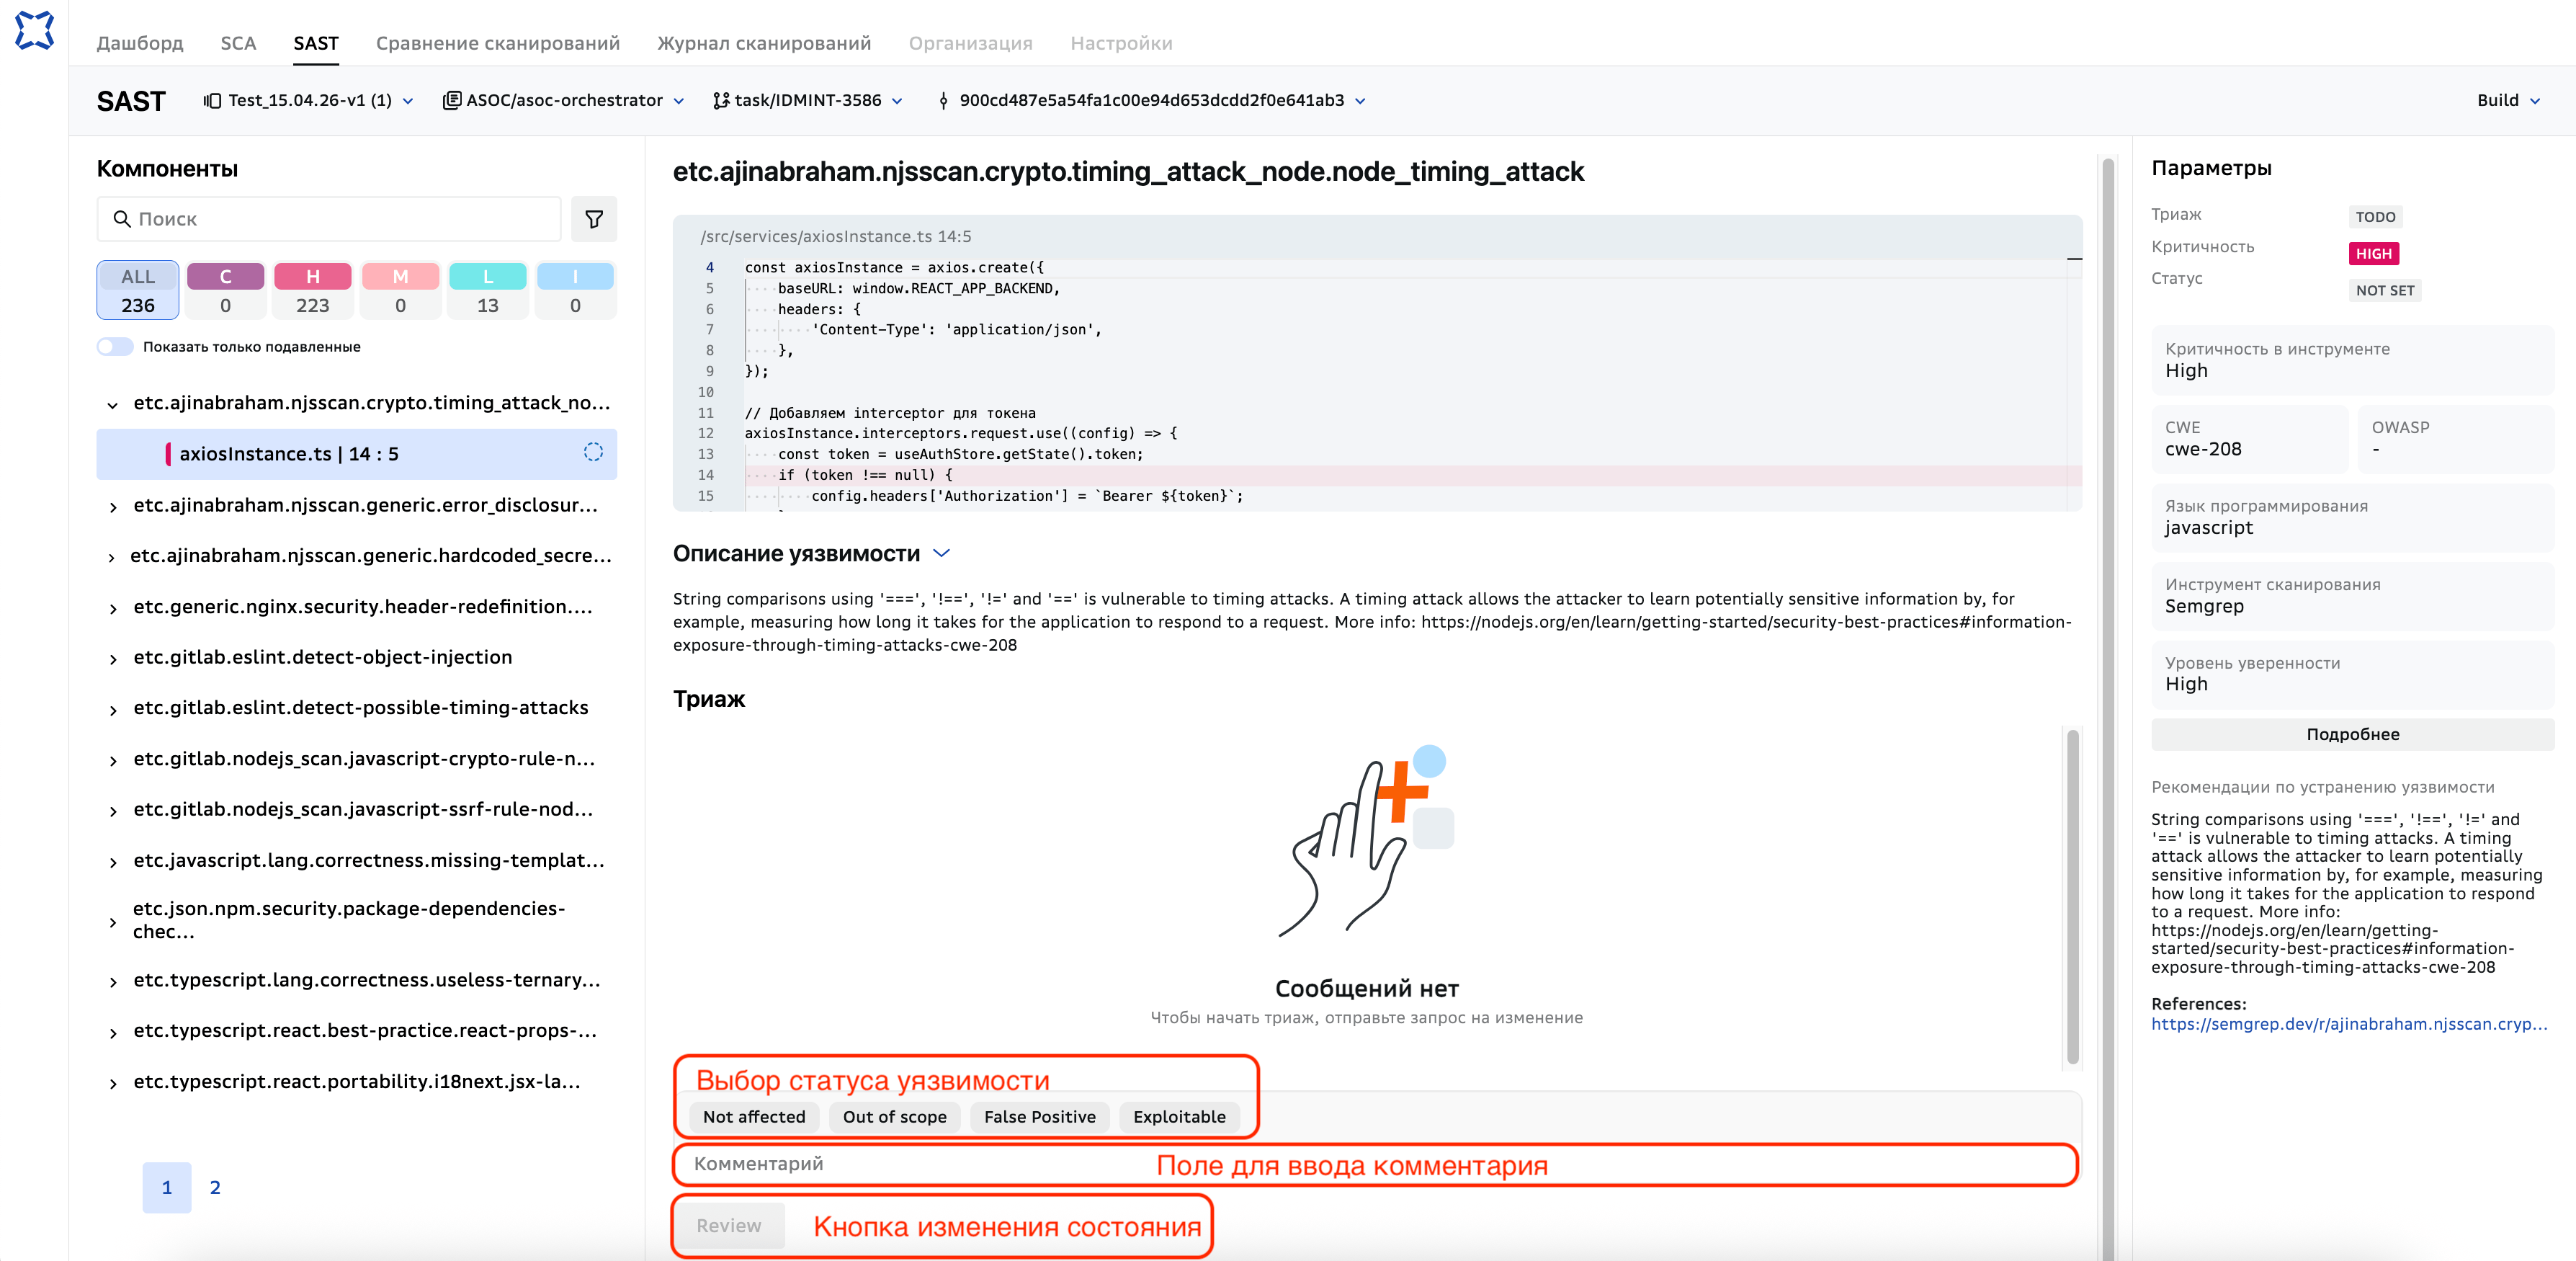
Разработчик выбирает уязвимость в состоянии
TODO.В UI ASOC открывается карточка уязвимости.
Разработчик выполняет первоначальную разметку уязвимости:
добавляет комментарий в поле «Комментарий»;
выбирает статус уязвимости;
передает на верификацию первоначальную разметку Специалисту ИБ переводом уязвимости из состояния
TODOв состояниеREVIEW.
Специалист ИБ выбирает из списка уязвимость в состоянии
REVIEWверифицирует первоначальную разметку уязвимости.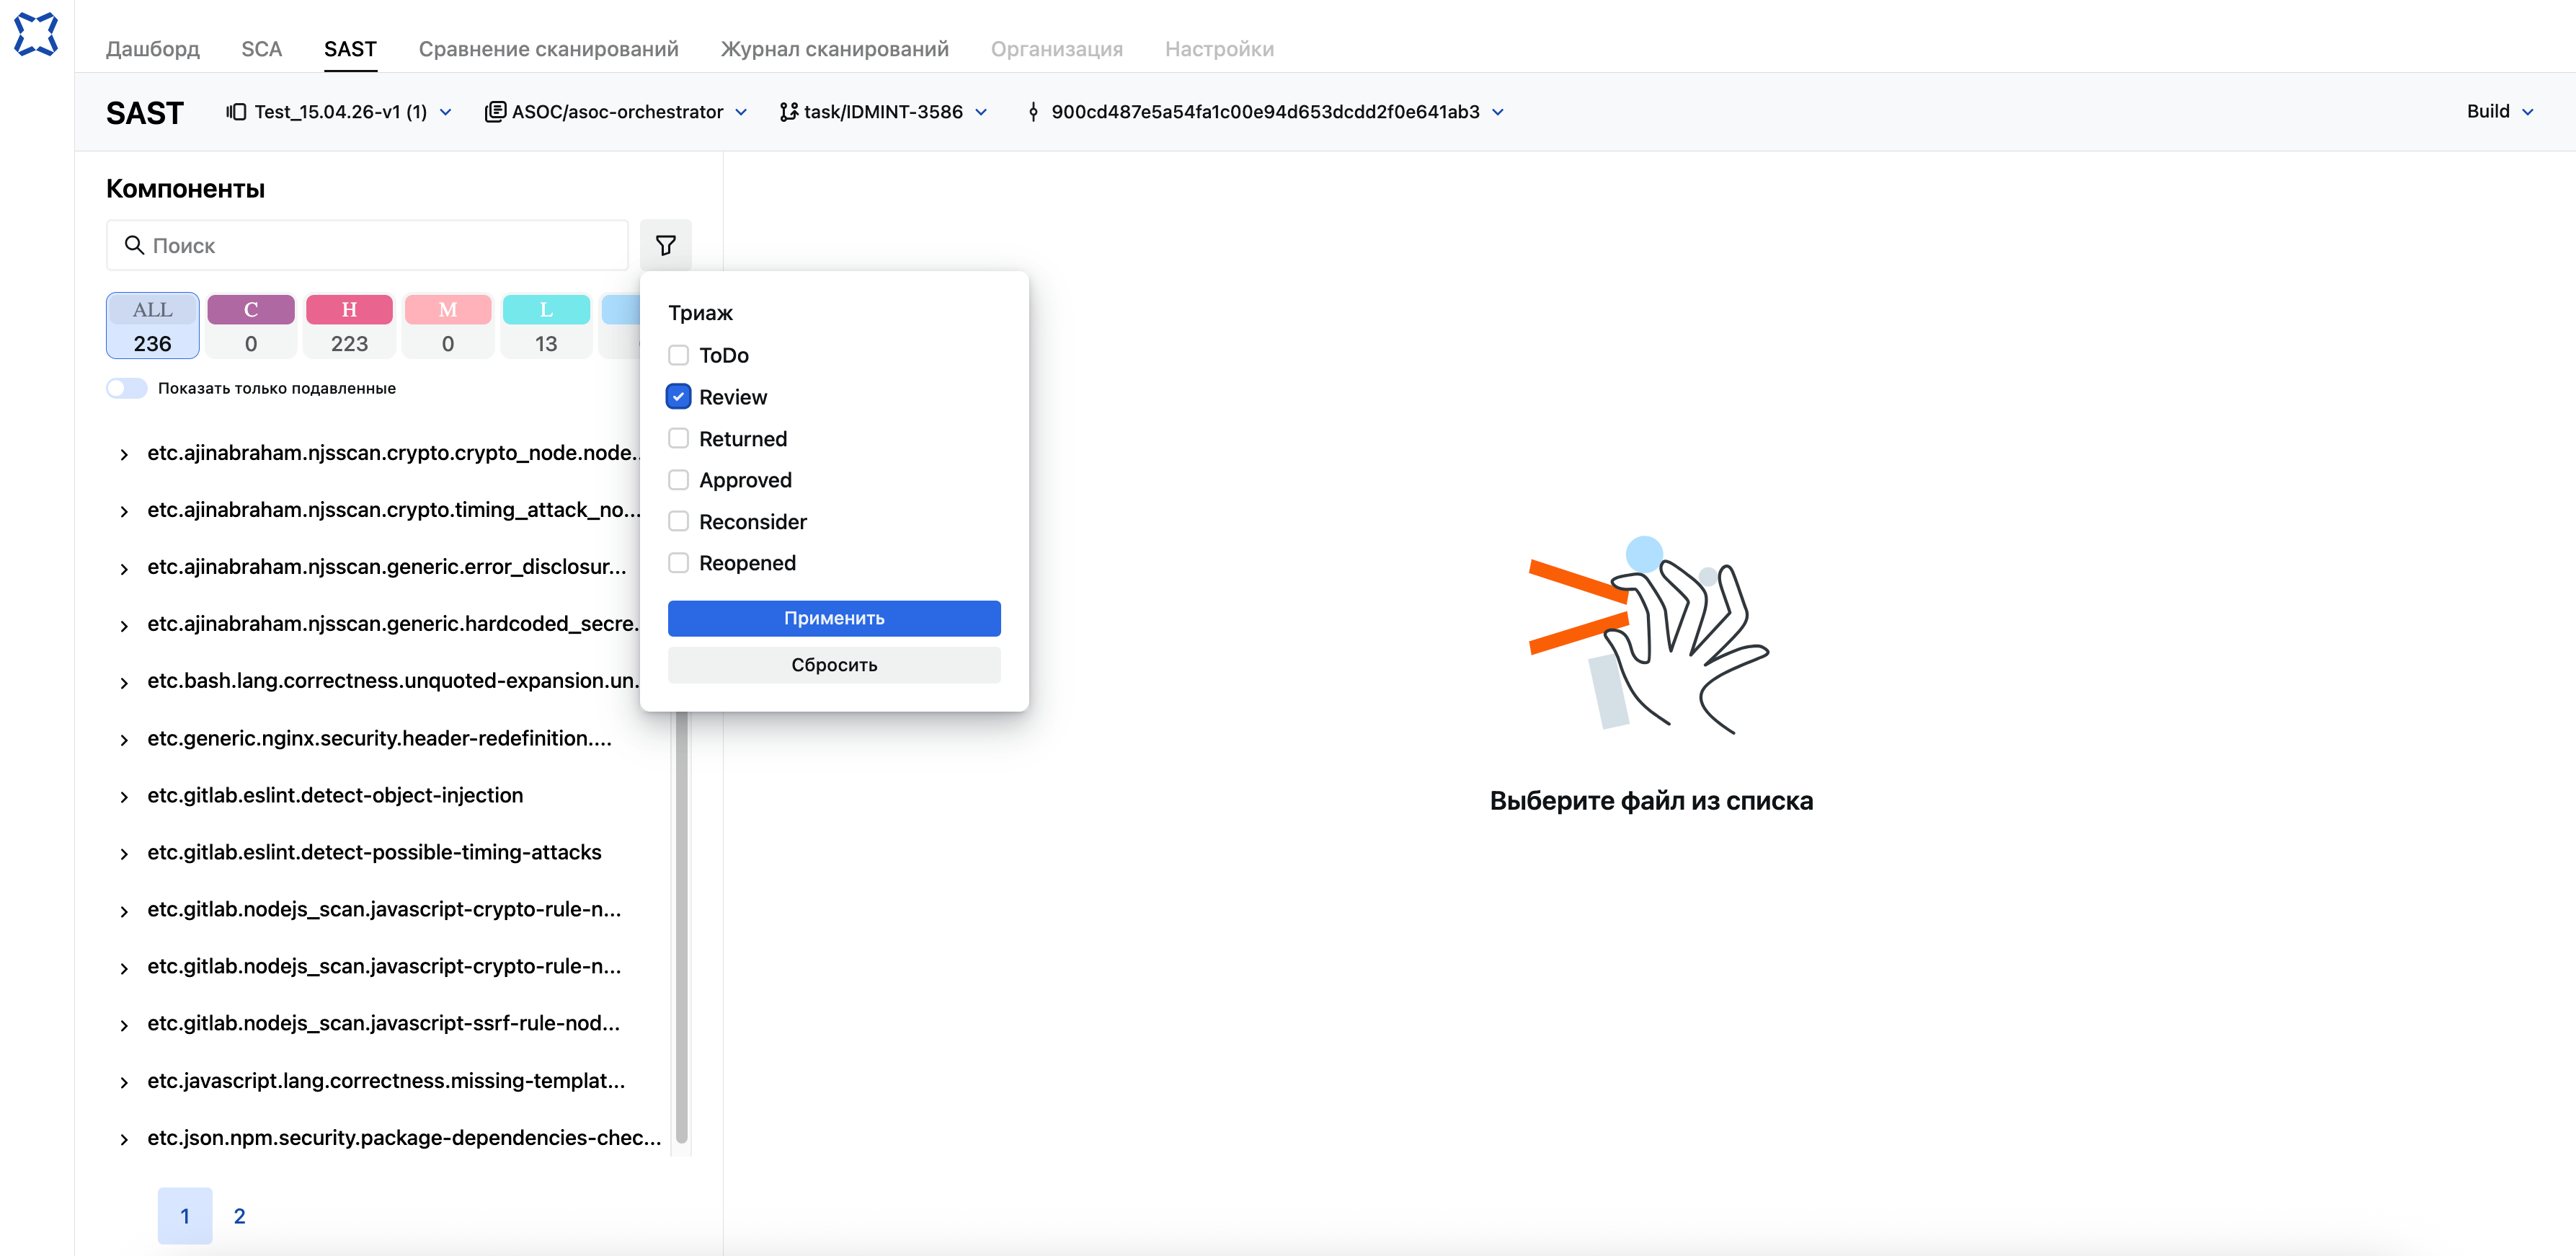
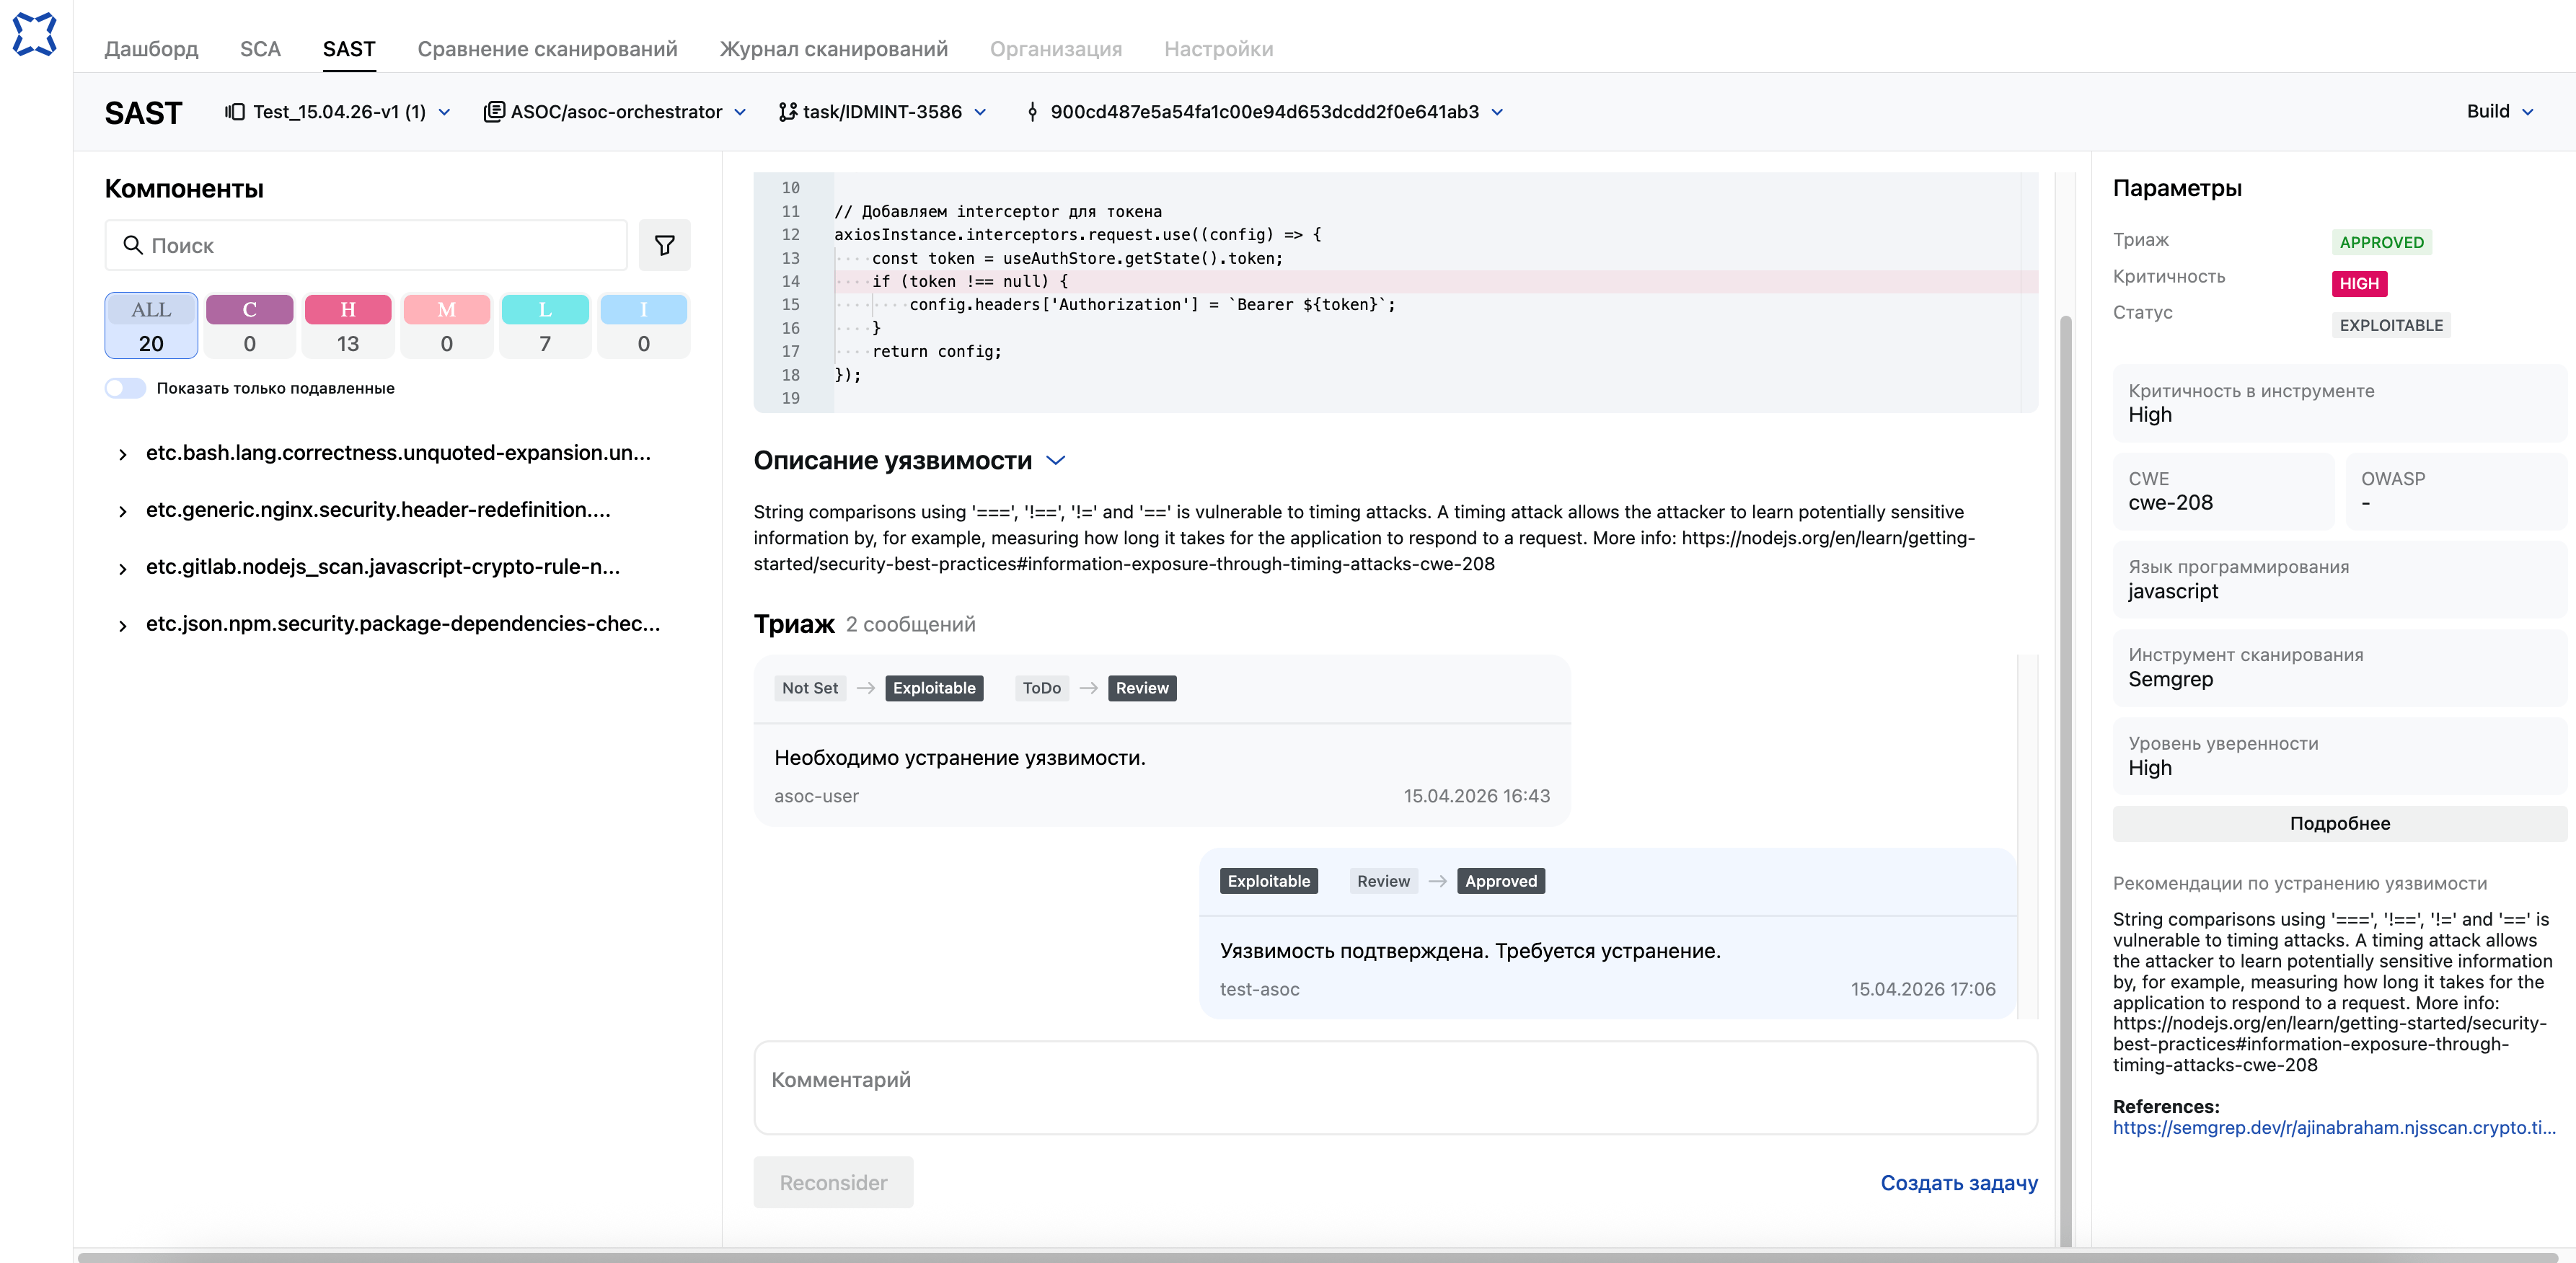
Специалист ИБ подтверждает разметку, выполненную Разработчиком:
добавляет соответствующий комментарий в поле «Комментарий»;
переводит уязвимость в состояние
APPROVED.
Исключительные сценарии#
Модуль сканирования выполняет сканирование.
Уязвимости не найдены - разметка уязвимостей не требуется.
Альтернативные сценарии#
Возврат разметки уязвимости на доработку#
Модуль сканирования выполняет сканирование и находит уязвимости.
Разработчик анализирует список найденных уязвимостей.
Разработчик выбирает уязвимость в состоянии
TODO.В UI ASOC открывается карточка уязвимости.
Разработчик выполняет первоначальную разметку уязвимости:
добавляет комментарий в поле «Комментарий»;
выбирает статус уязвимости;
передает на верификацию первоначальную разметку Специалисту ИБ переводом уязвимости из состояния
TODOв состояниеREVIEW.
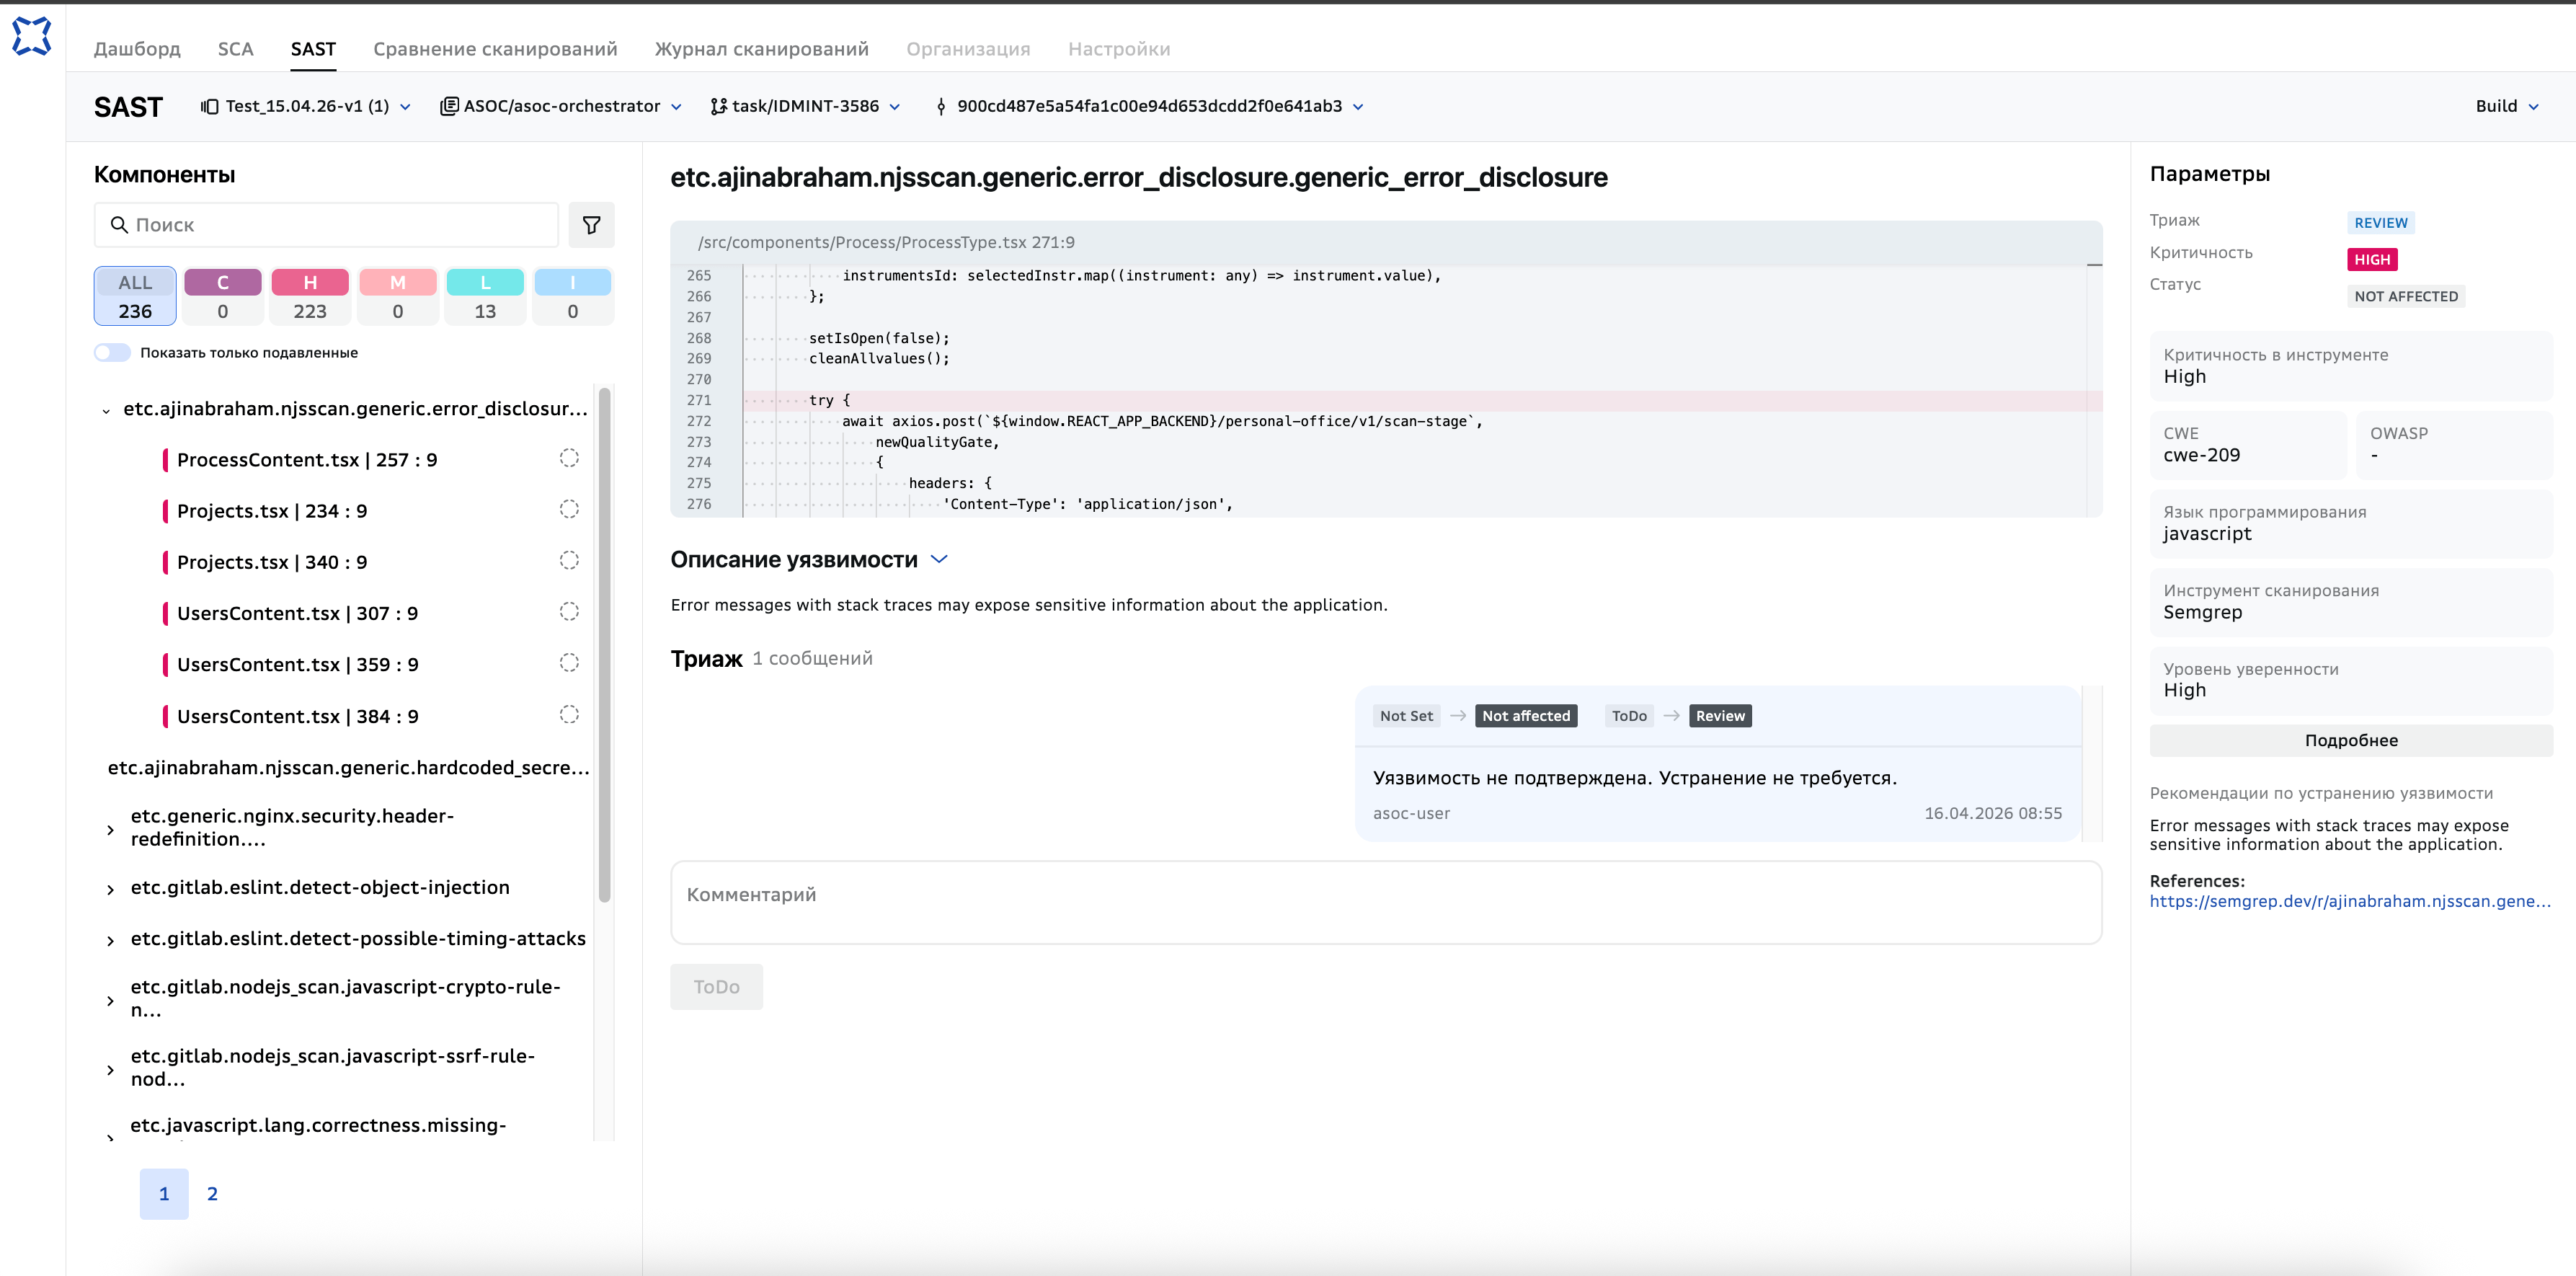
Специалист ИБ выбирает из списка уязвимость в состоянии
REVIEWверифицирует первоначальную разметку уязвимости.Специалист ИБ не подтверждает разметку, выполненную Разработчиком:
добавляет соответствующий комментарий в поле «Комментарий»;
переводит уязвимость в состояние
RETURNED.
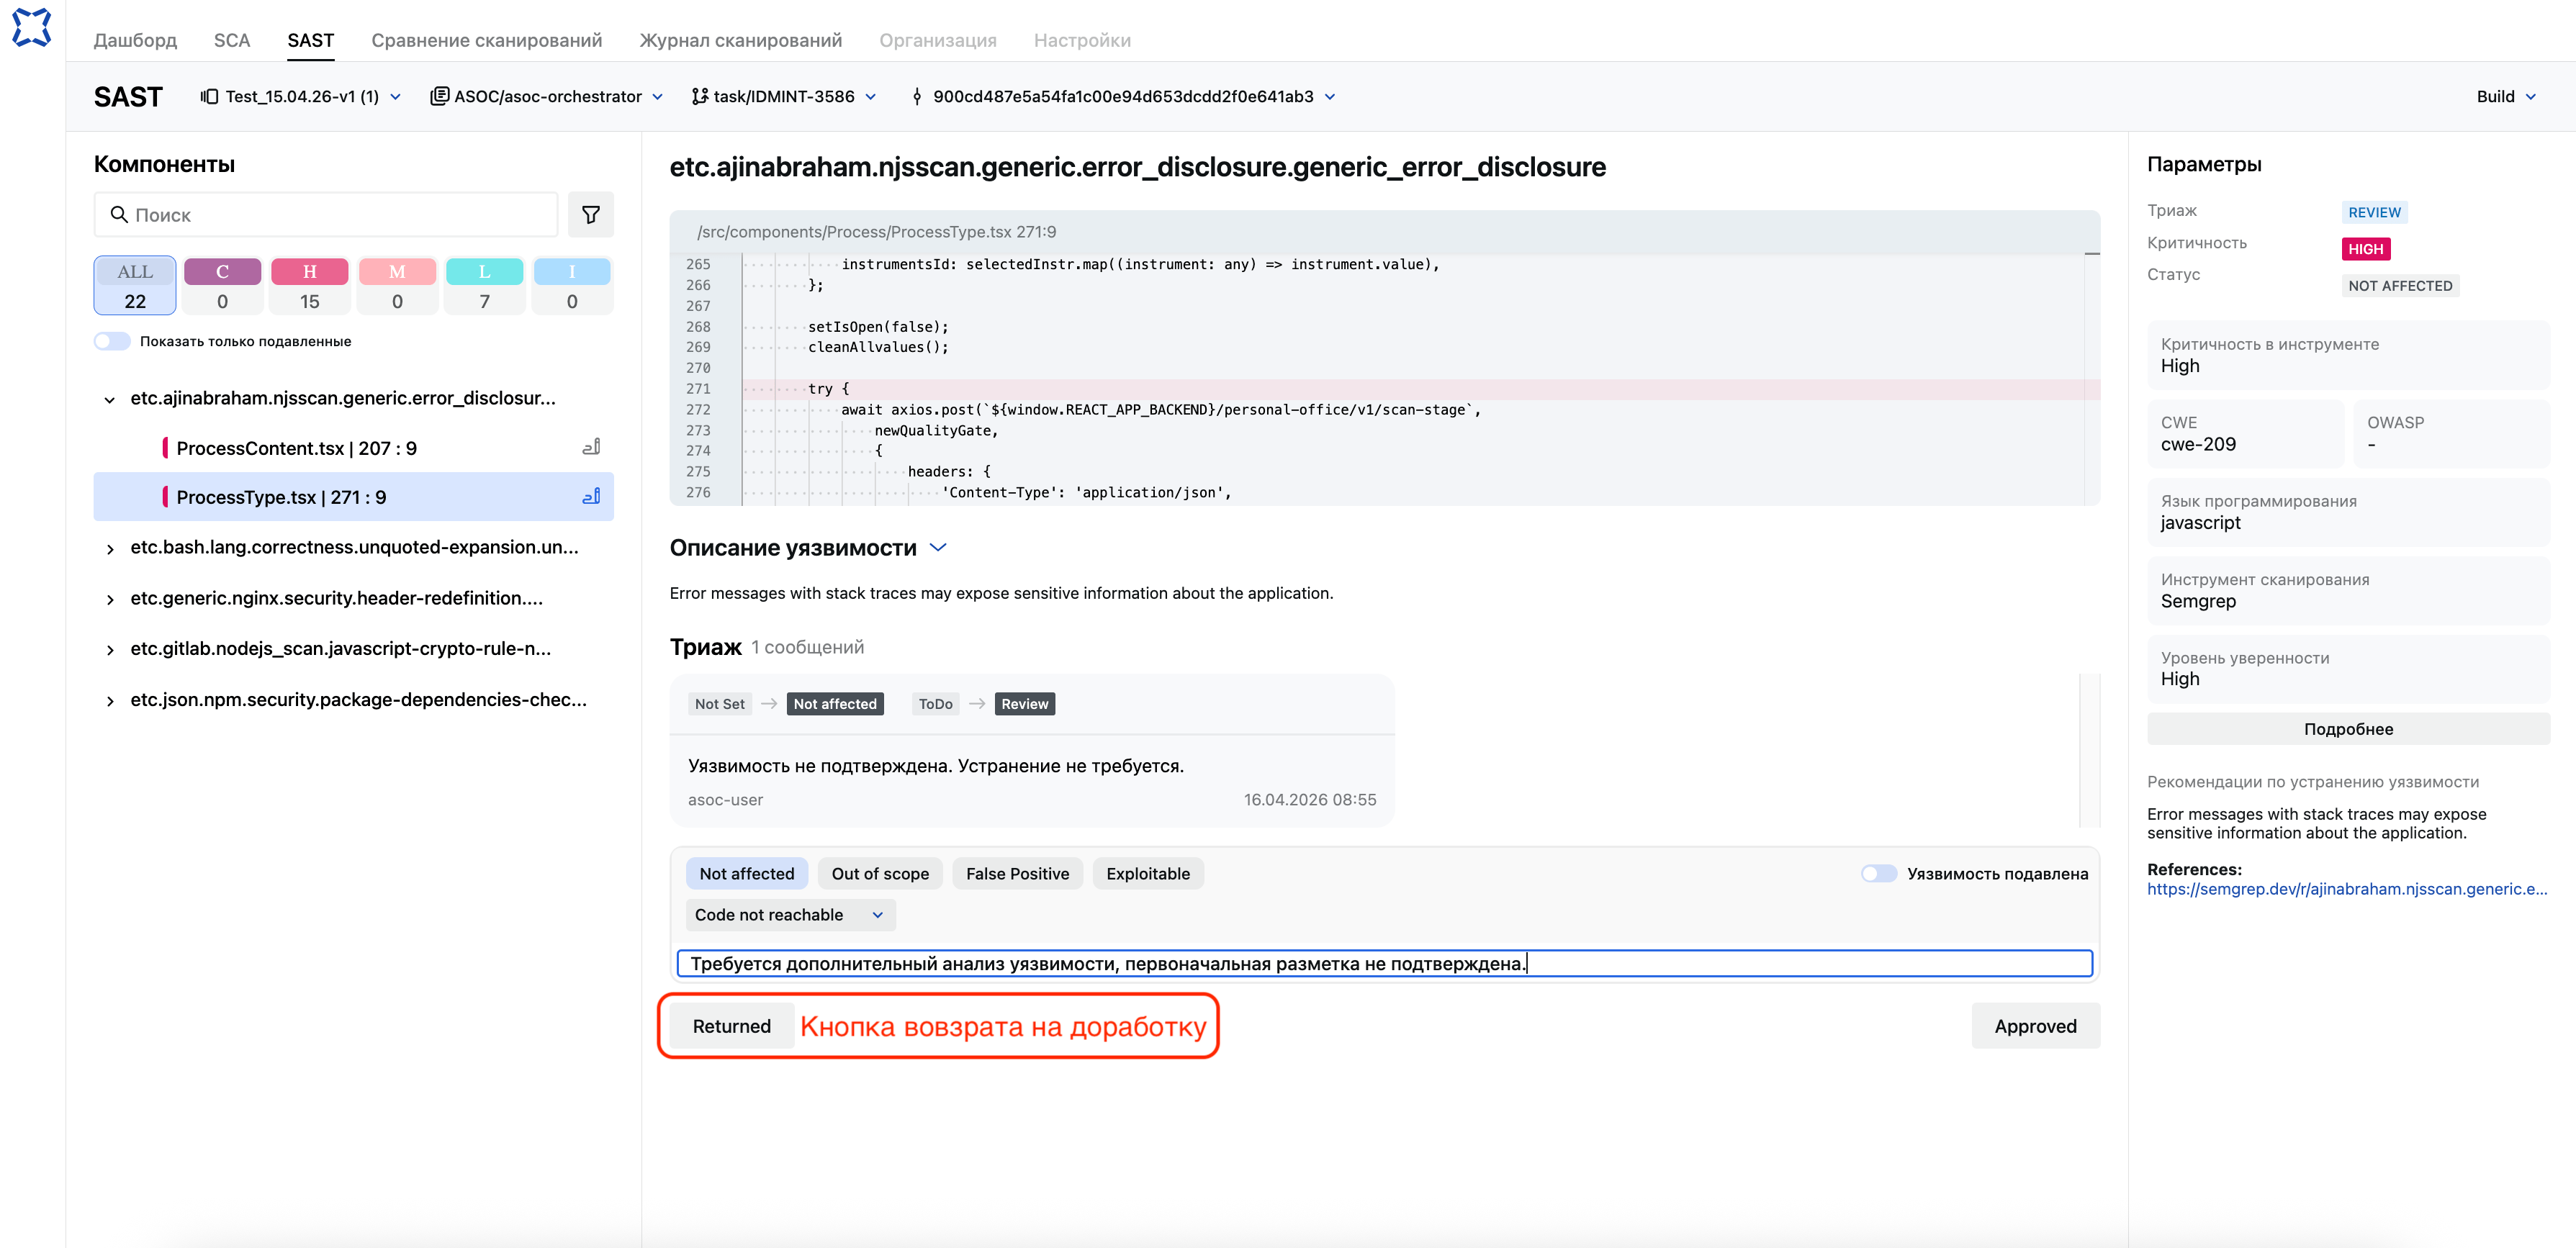
Разработчик выбирает из списка уязвимость в состоянии
RETURNED, дорабатывает разметку уязвимости в соответствии с комментарием Специалиста ИБ и переводит уязвимость в состояниеREVIEW.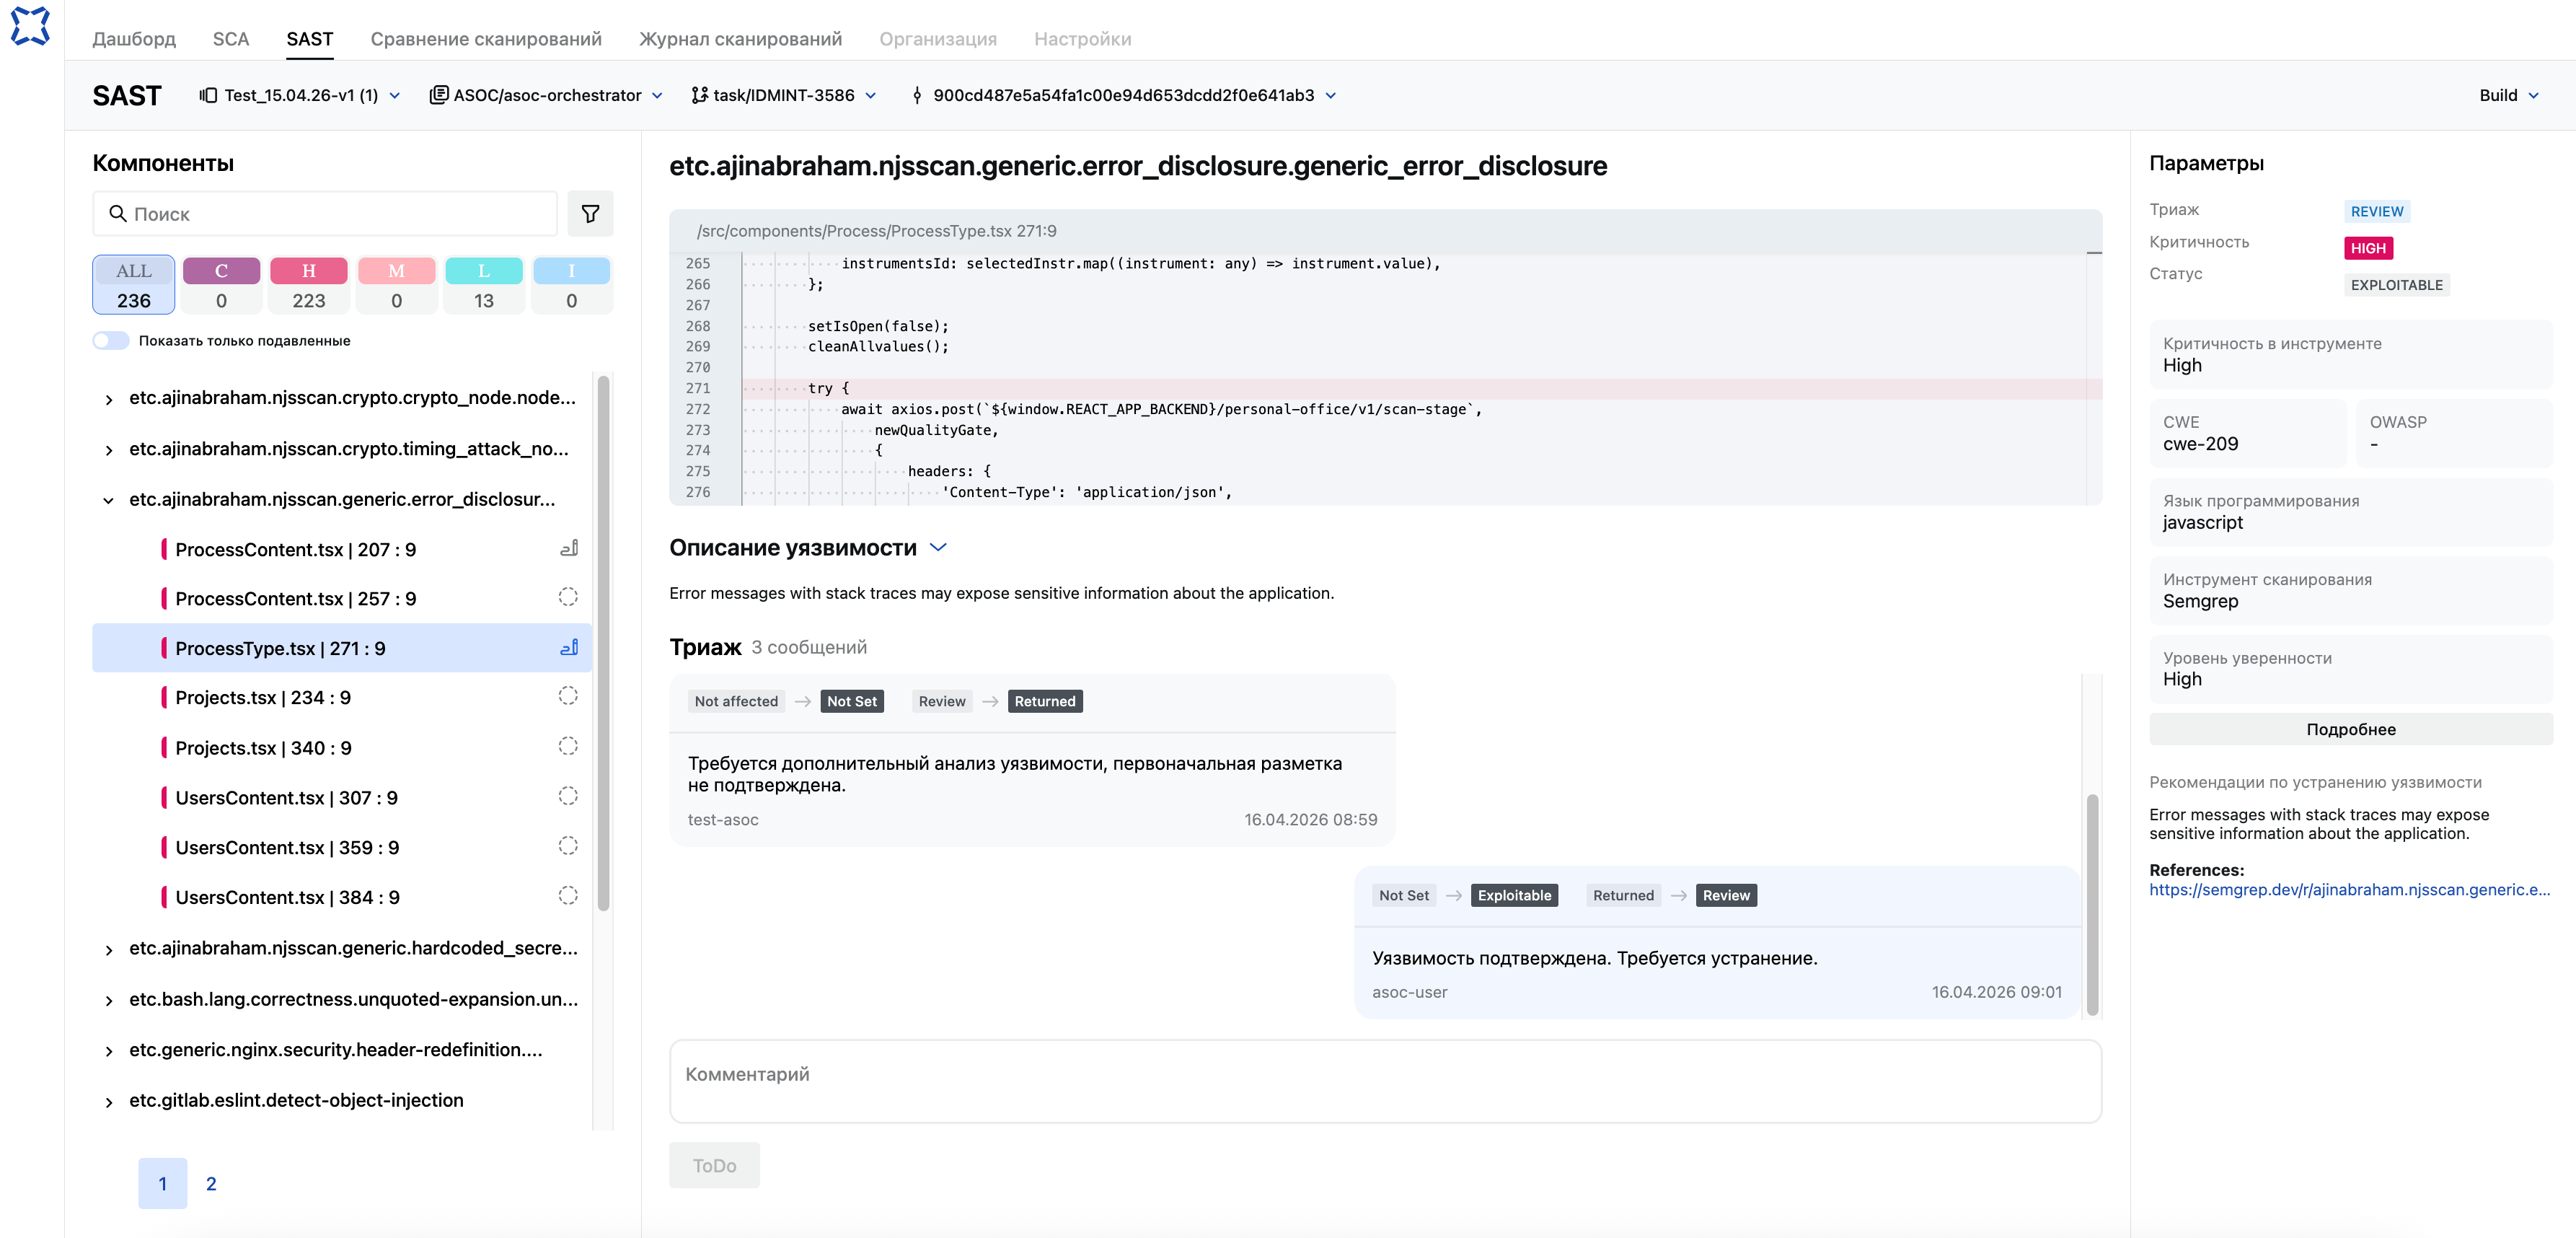
Специалист ИБ выбирает из списка уязвимость в состоянии
REVIEWверифицирует доработанную разметку уязвимости и в случае отсутствия дополнительных замечаний подтверждает доработанную Разработчиком разметку:добавляет соответствующий комментарий в поле «Комментарий»;
переводит уязвимость в состояние
APPROVED.
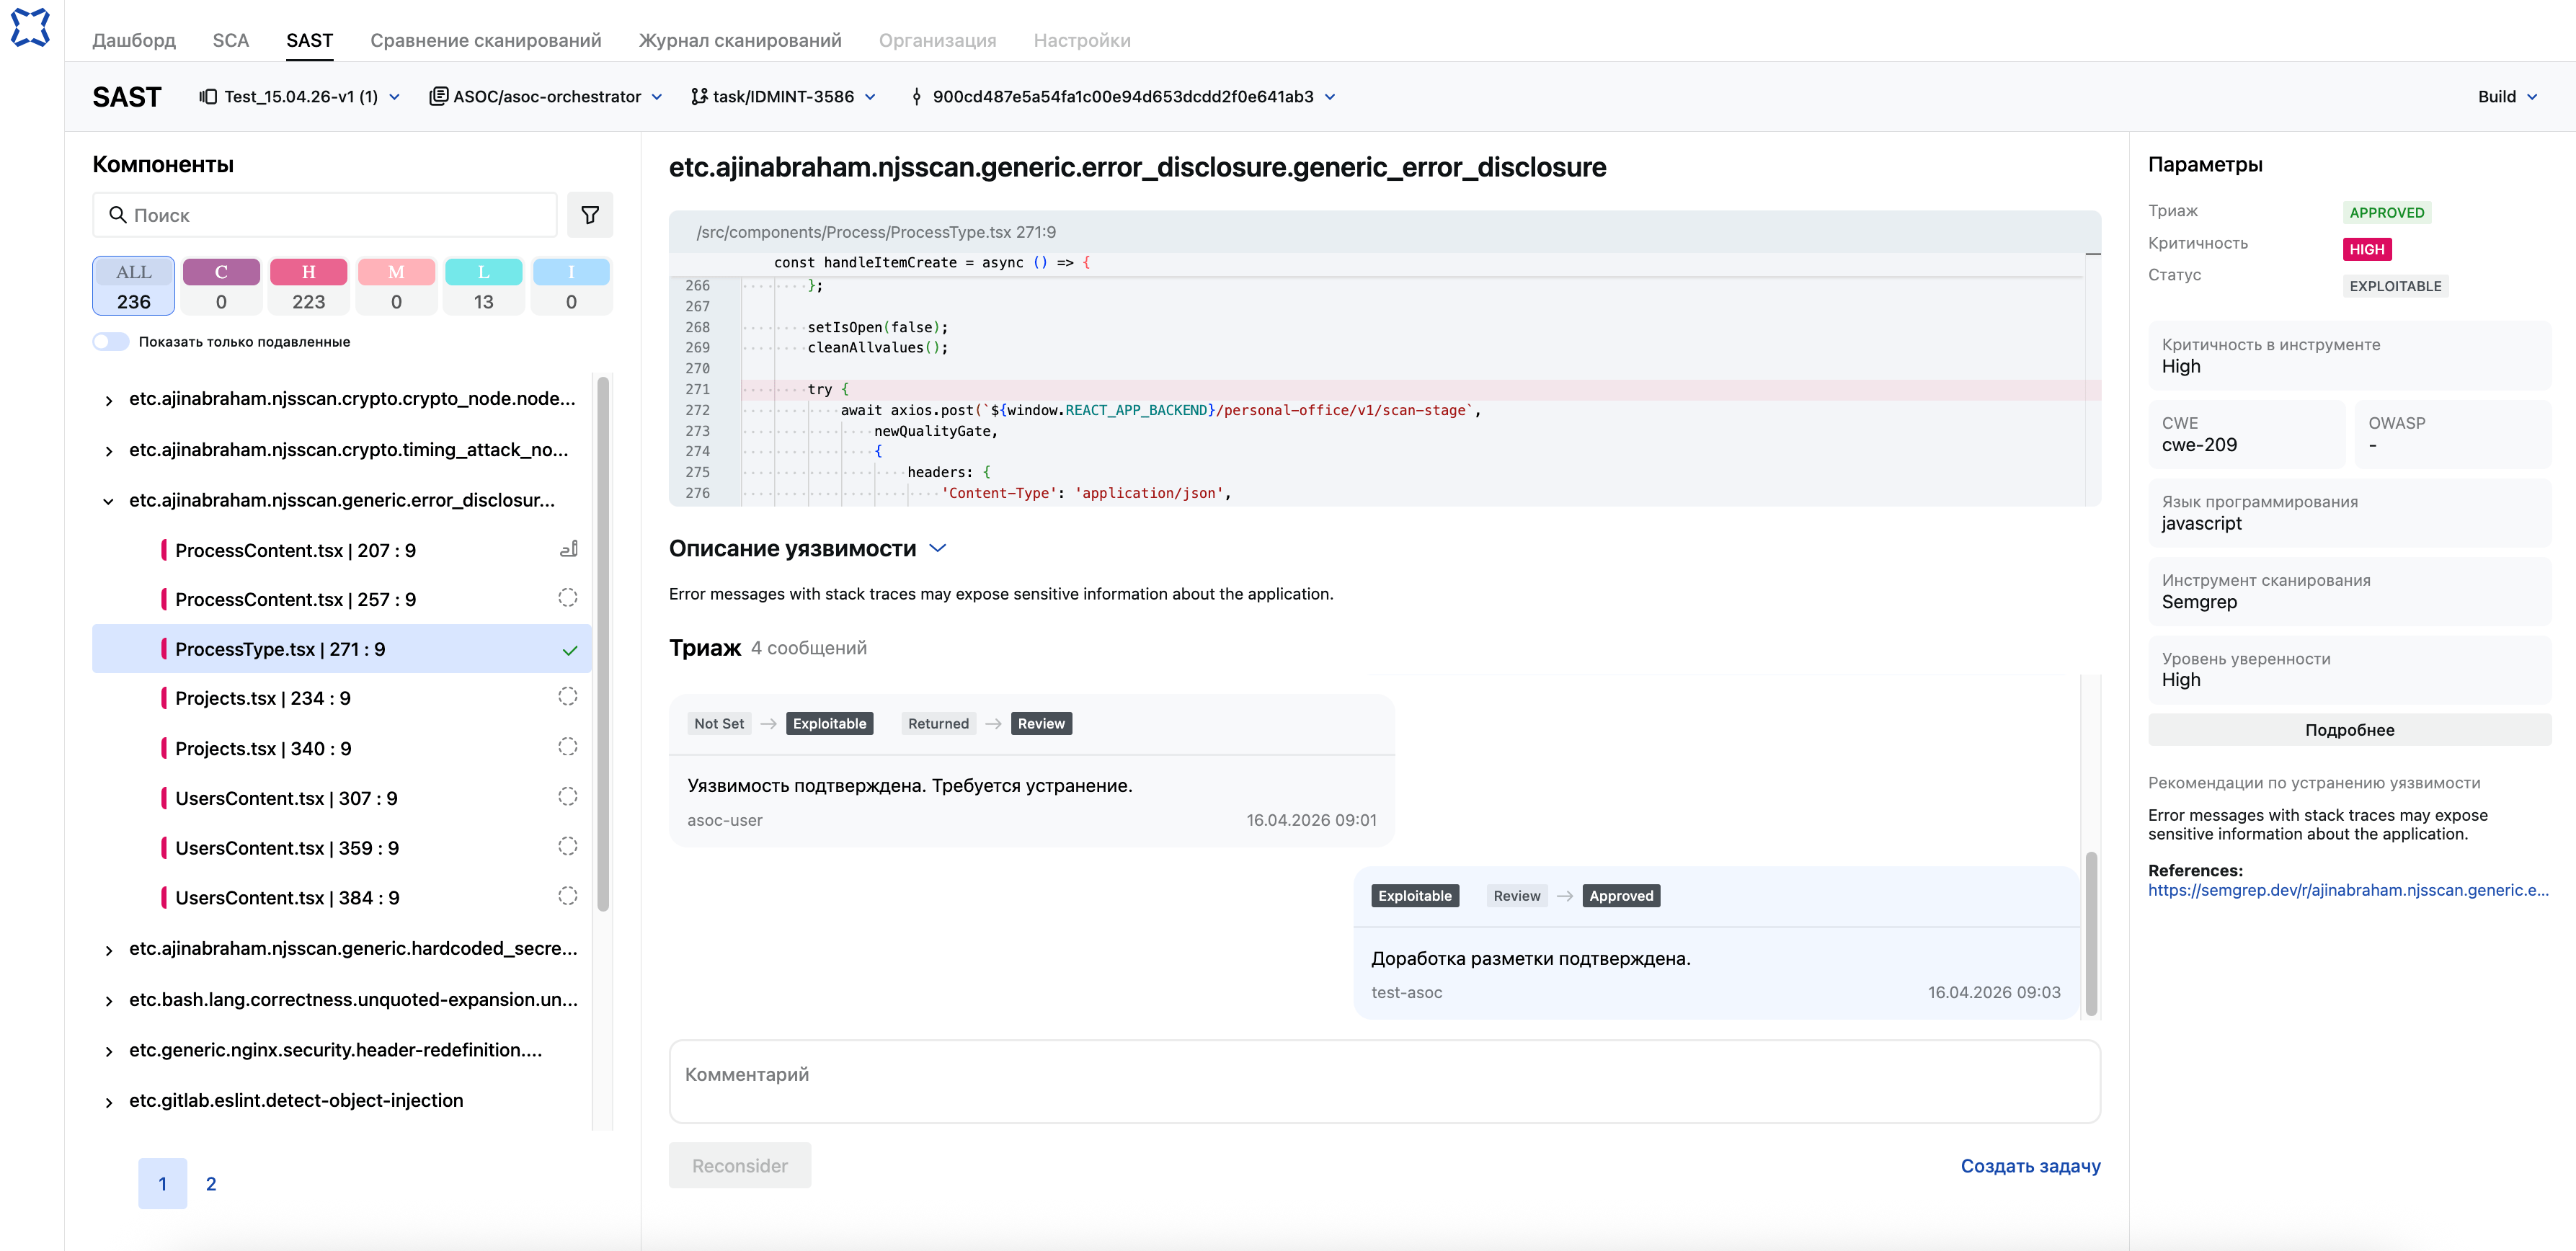
Доработка разметки уязвимости Специалистом ИБ#
Модуль сканирования выполняет сканирование и находит уязвимости.
Разработчик анализирует список найденных уязвимостей.
Разработчик выбирает уязвимость в статусе
TODOи выполняет первоначальную разметку уязвимости:при необходимости изменяет статус уязвимости в поле «Статус»;
добавляет комментарий в поле «Комментарий»;
при необходимости изменяет уровень критичности;
передает на верификацию первоначальную разметку Специалисту ИБ переводом уязвимости из состояния
TODOв состояниеREVIEW.
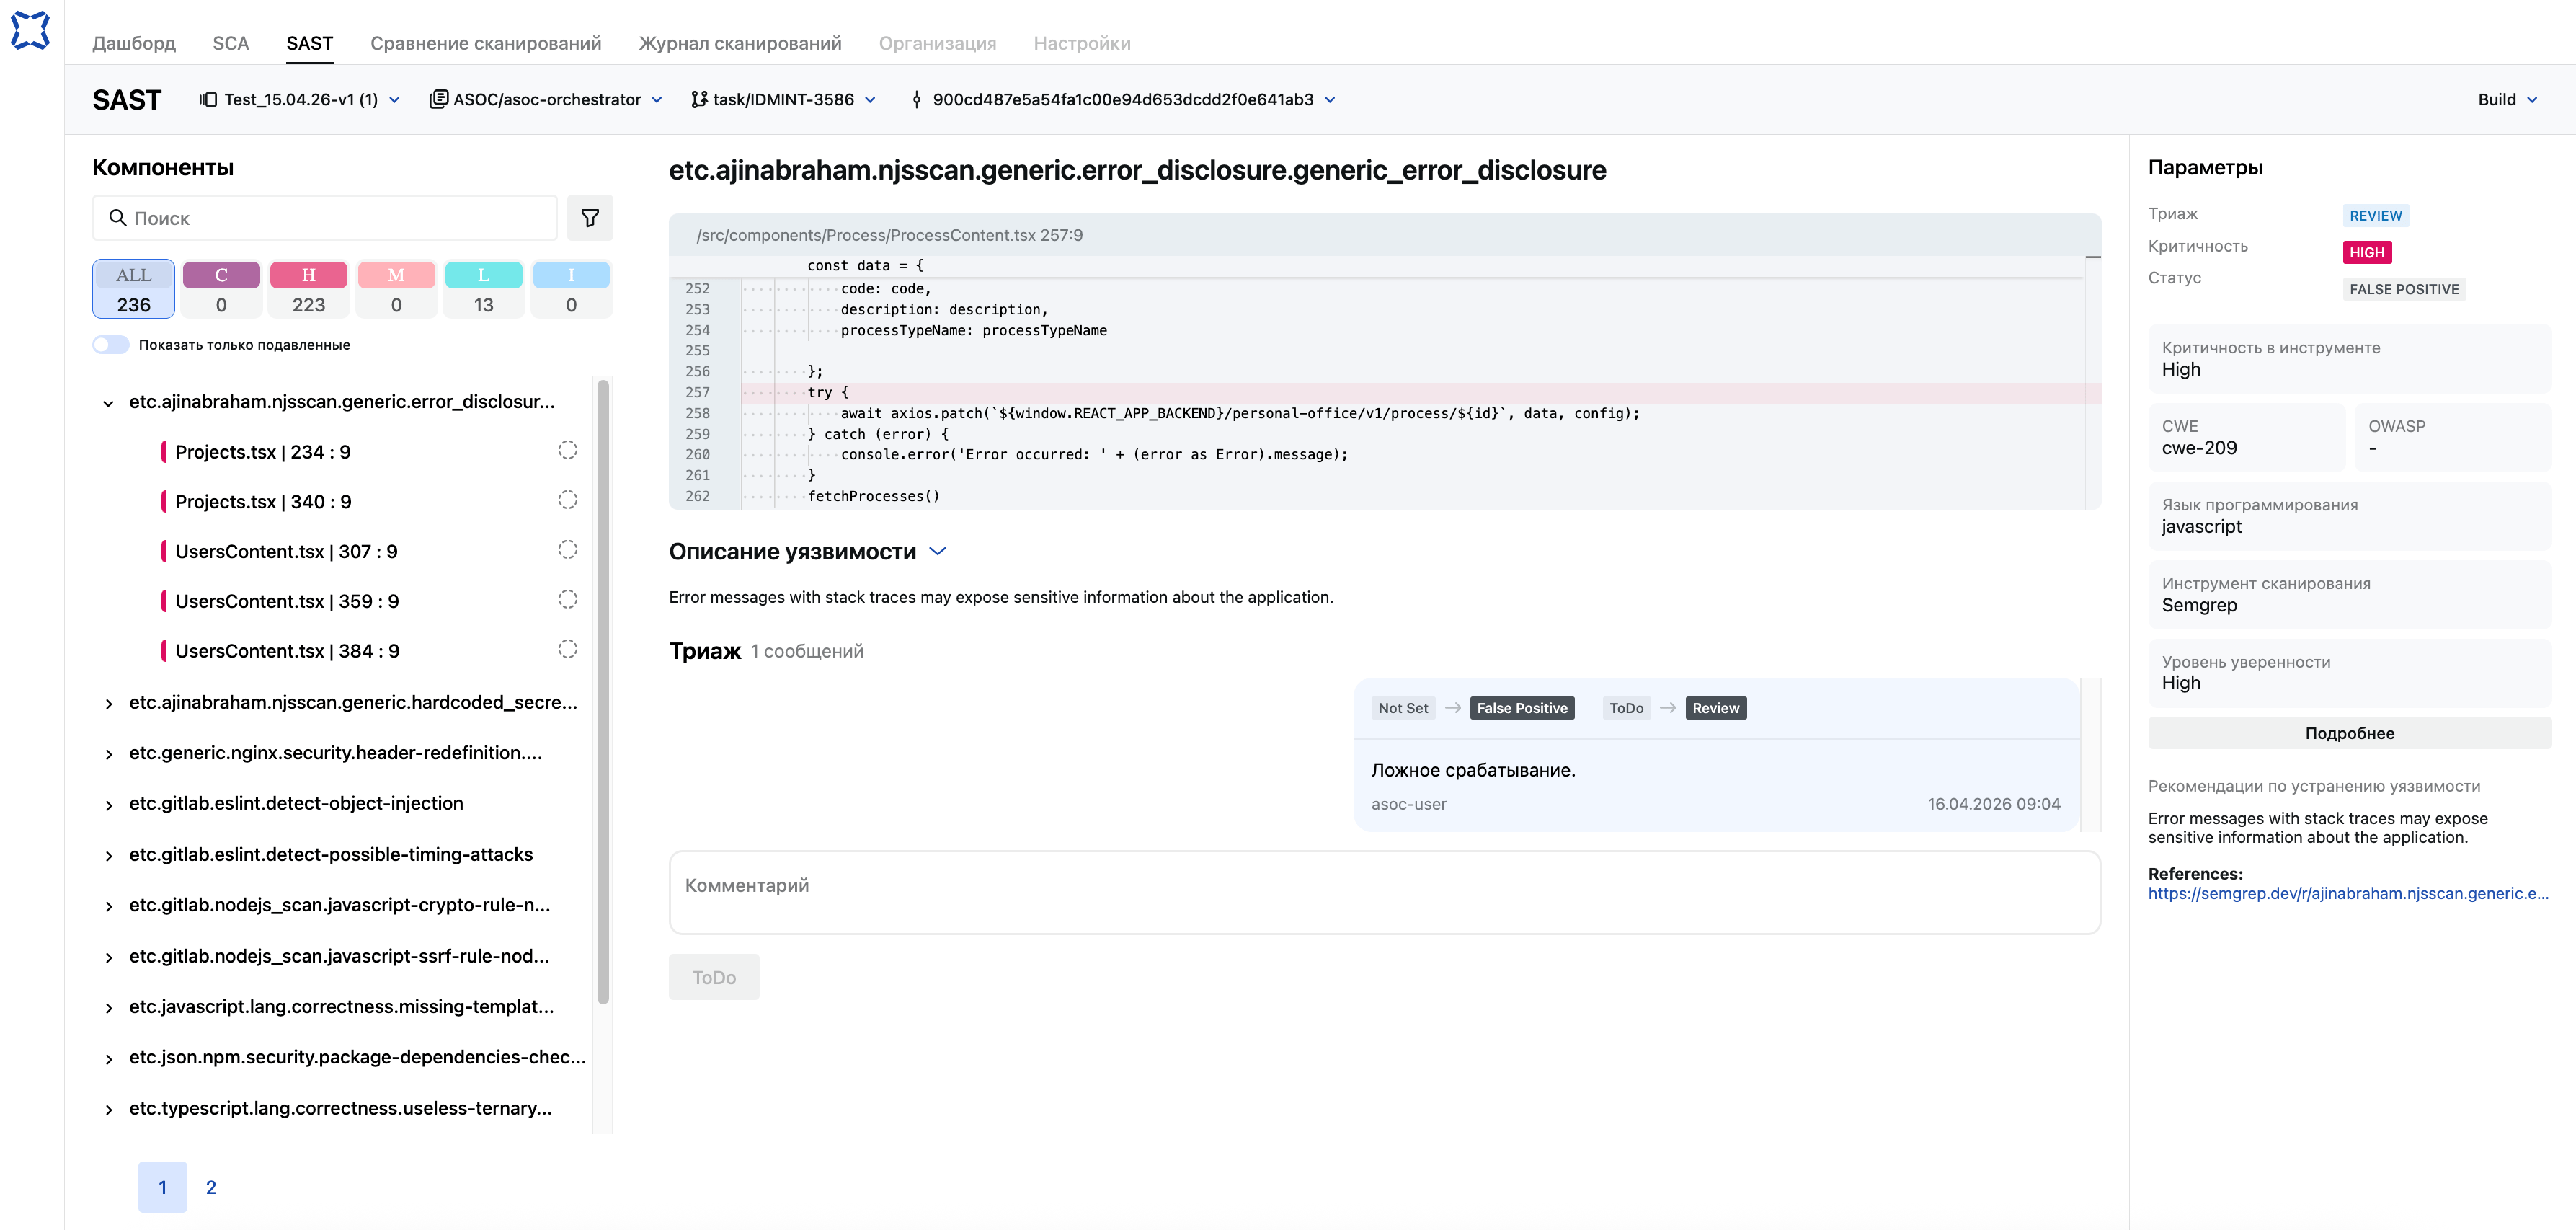
Специалист ИБ выбирает из списка уязвимость в состоянии
REVIEWдля верификации первоначальной разметки уязвимости.Специалист ИБ не подтверждает первоначальную разметку, выполненную Разработчиком и самостоятельно дорабатывает разметку. В процессе доработки разметки:
при необходимости изменяет статус уязвимости в поле «Статус»;
добавляет комментарий в поле «Комментарий»;
при необходимости изменяет уровень критичности в поле «Уровень критичности»;
переводит уязвимость в состояние
APPROVED.
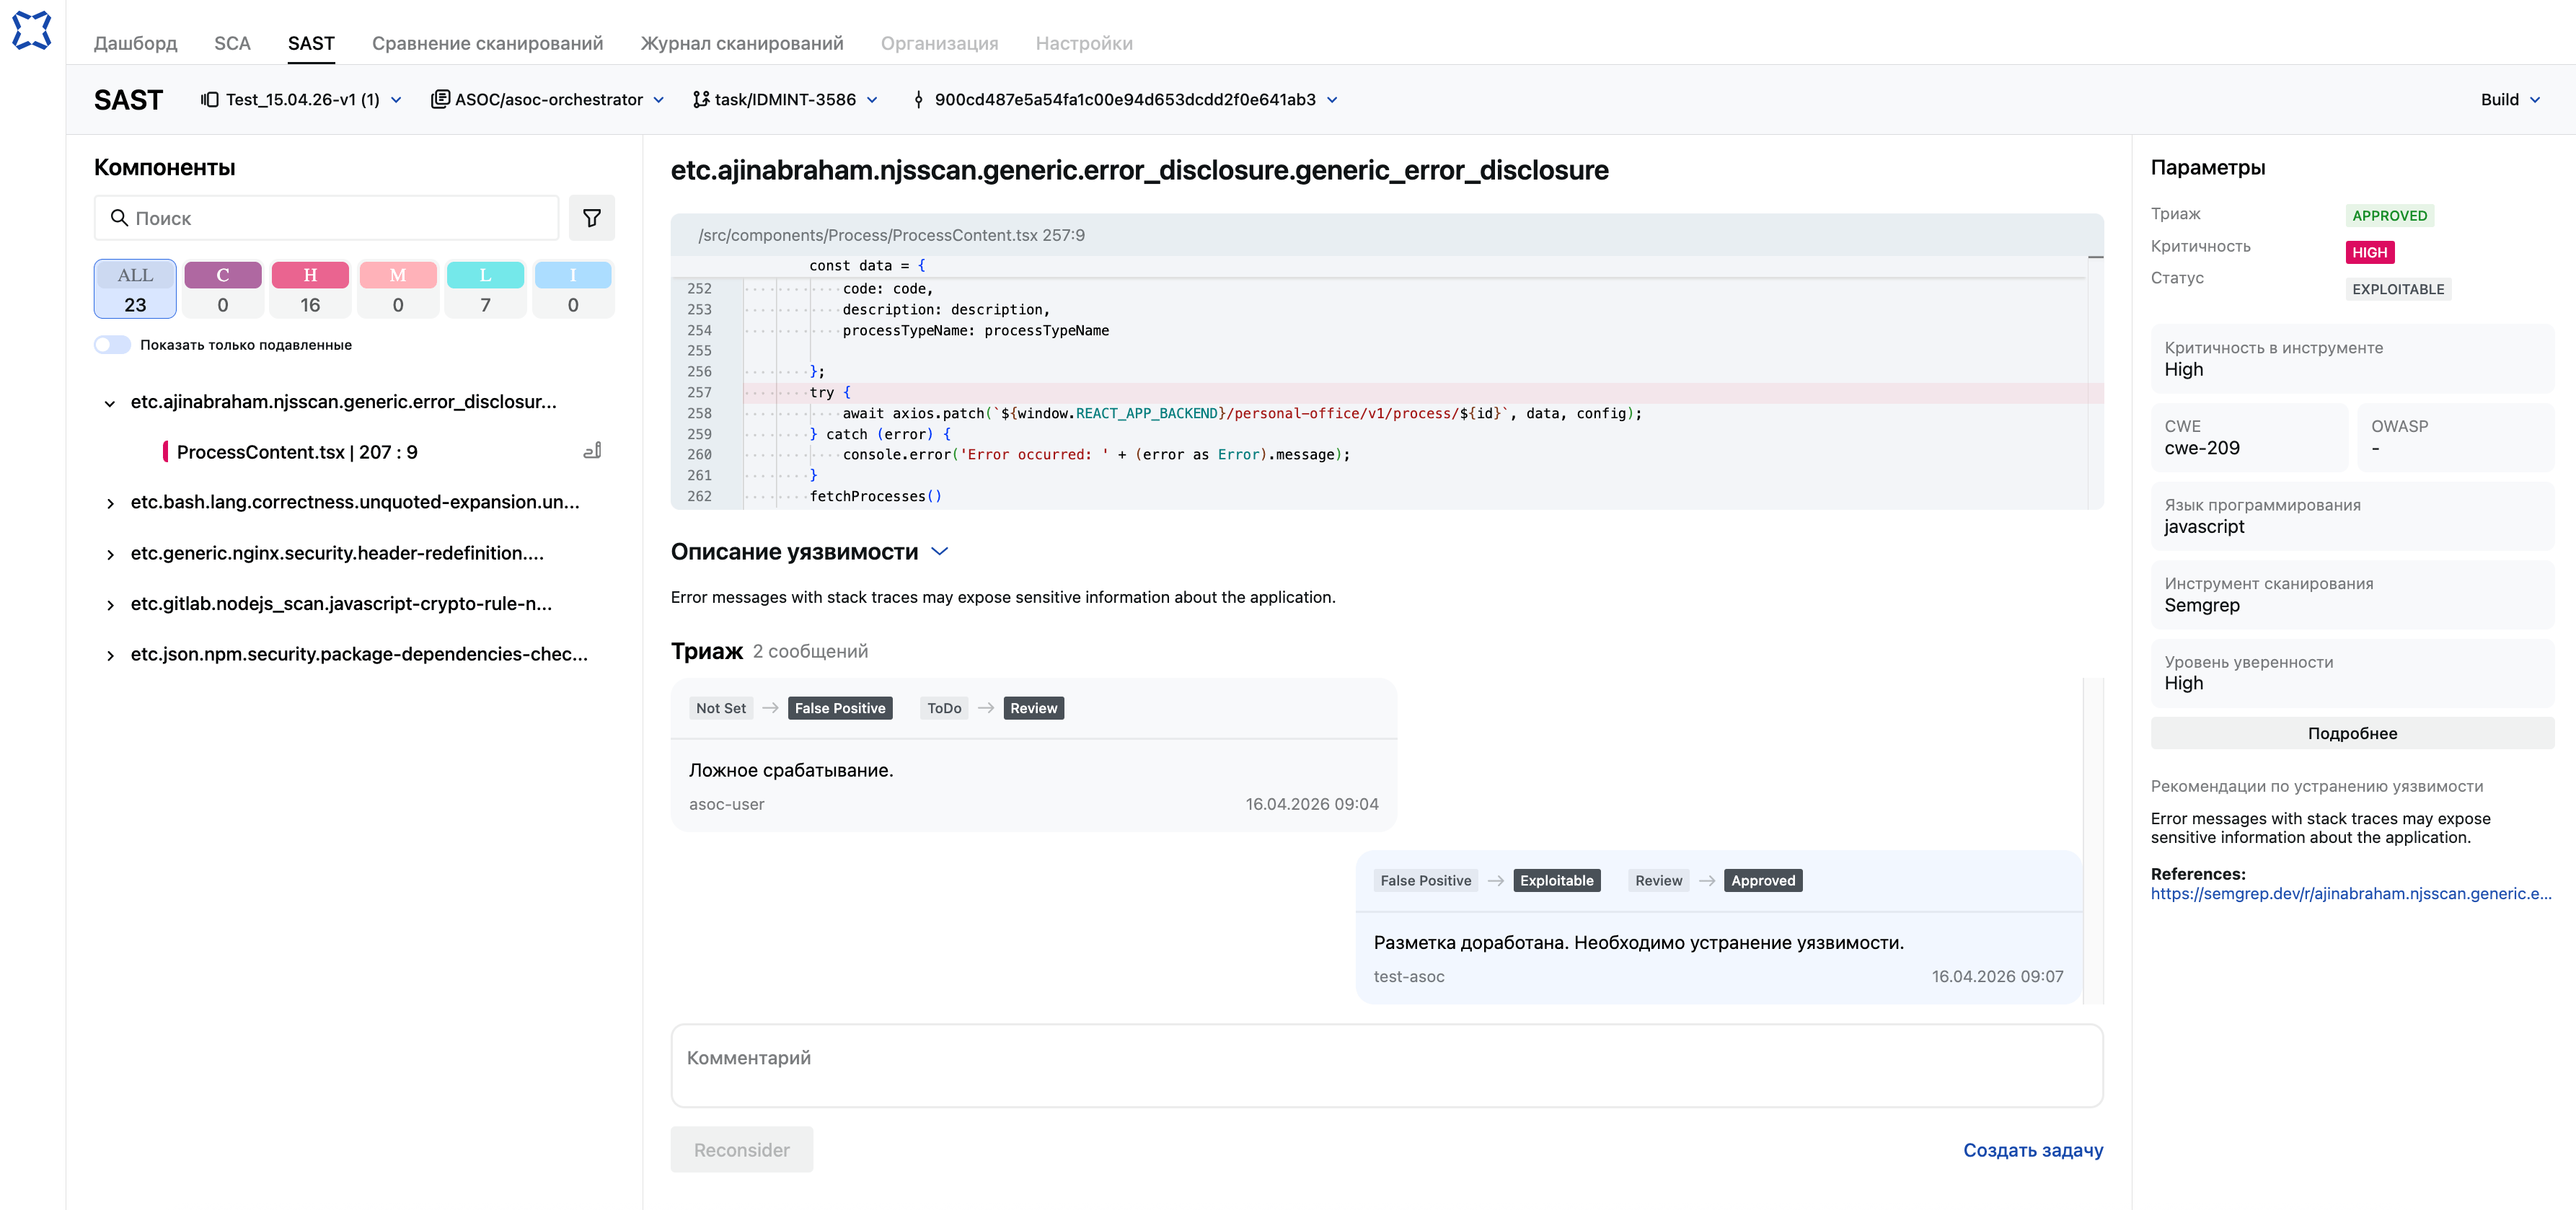
Запрос на доработку разметки Разработчиком#
Модуль сканирования выполняет сканирование и находит уязвимости.
Разработчик анализирует список найденных уязвимостей.
Разработчик выбирает уязвимость в статусе
TODOи выполняет первоначальную разметку уязвимости:при необходимости изменяет статус уязвимости в поле «Статус»;
добавляет комментарий в поле «Комментарий»;
при необходимости изменяет уровень критичности;
передает на верификацию первоначальную разметку Специалисту ИБ переводом уязвимости из состояния
TODOв состояниеREVIEW.
Специалист ИБ выбирает из списка уязвимость в состоянии
REVIEWверифицирует первоначальную разметку уязвимости.Специалист ИБ подтверждает разметку, выполненную Разработчиком:
добавляет соответствующий комментарий в поле «Комментарий»;
переводит уязвимость в состояние
APPROVED.
Разработчик принимает решение, о необходимости доработки разметки уязвимости и запрашивает разрешение на доработку разметки переводом уязвимости из состояния
APPROVEDв состояниеRECONSIDER.Специалист ИБ подтверждает доработку разметки уязвимости:
добавляет соответствующий комментарий;
переводит уязвимость из состояния
RECONSIDERв состояниеREOPENED.
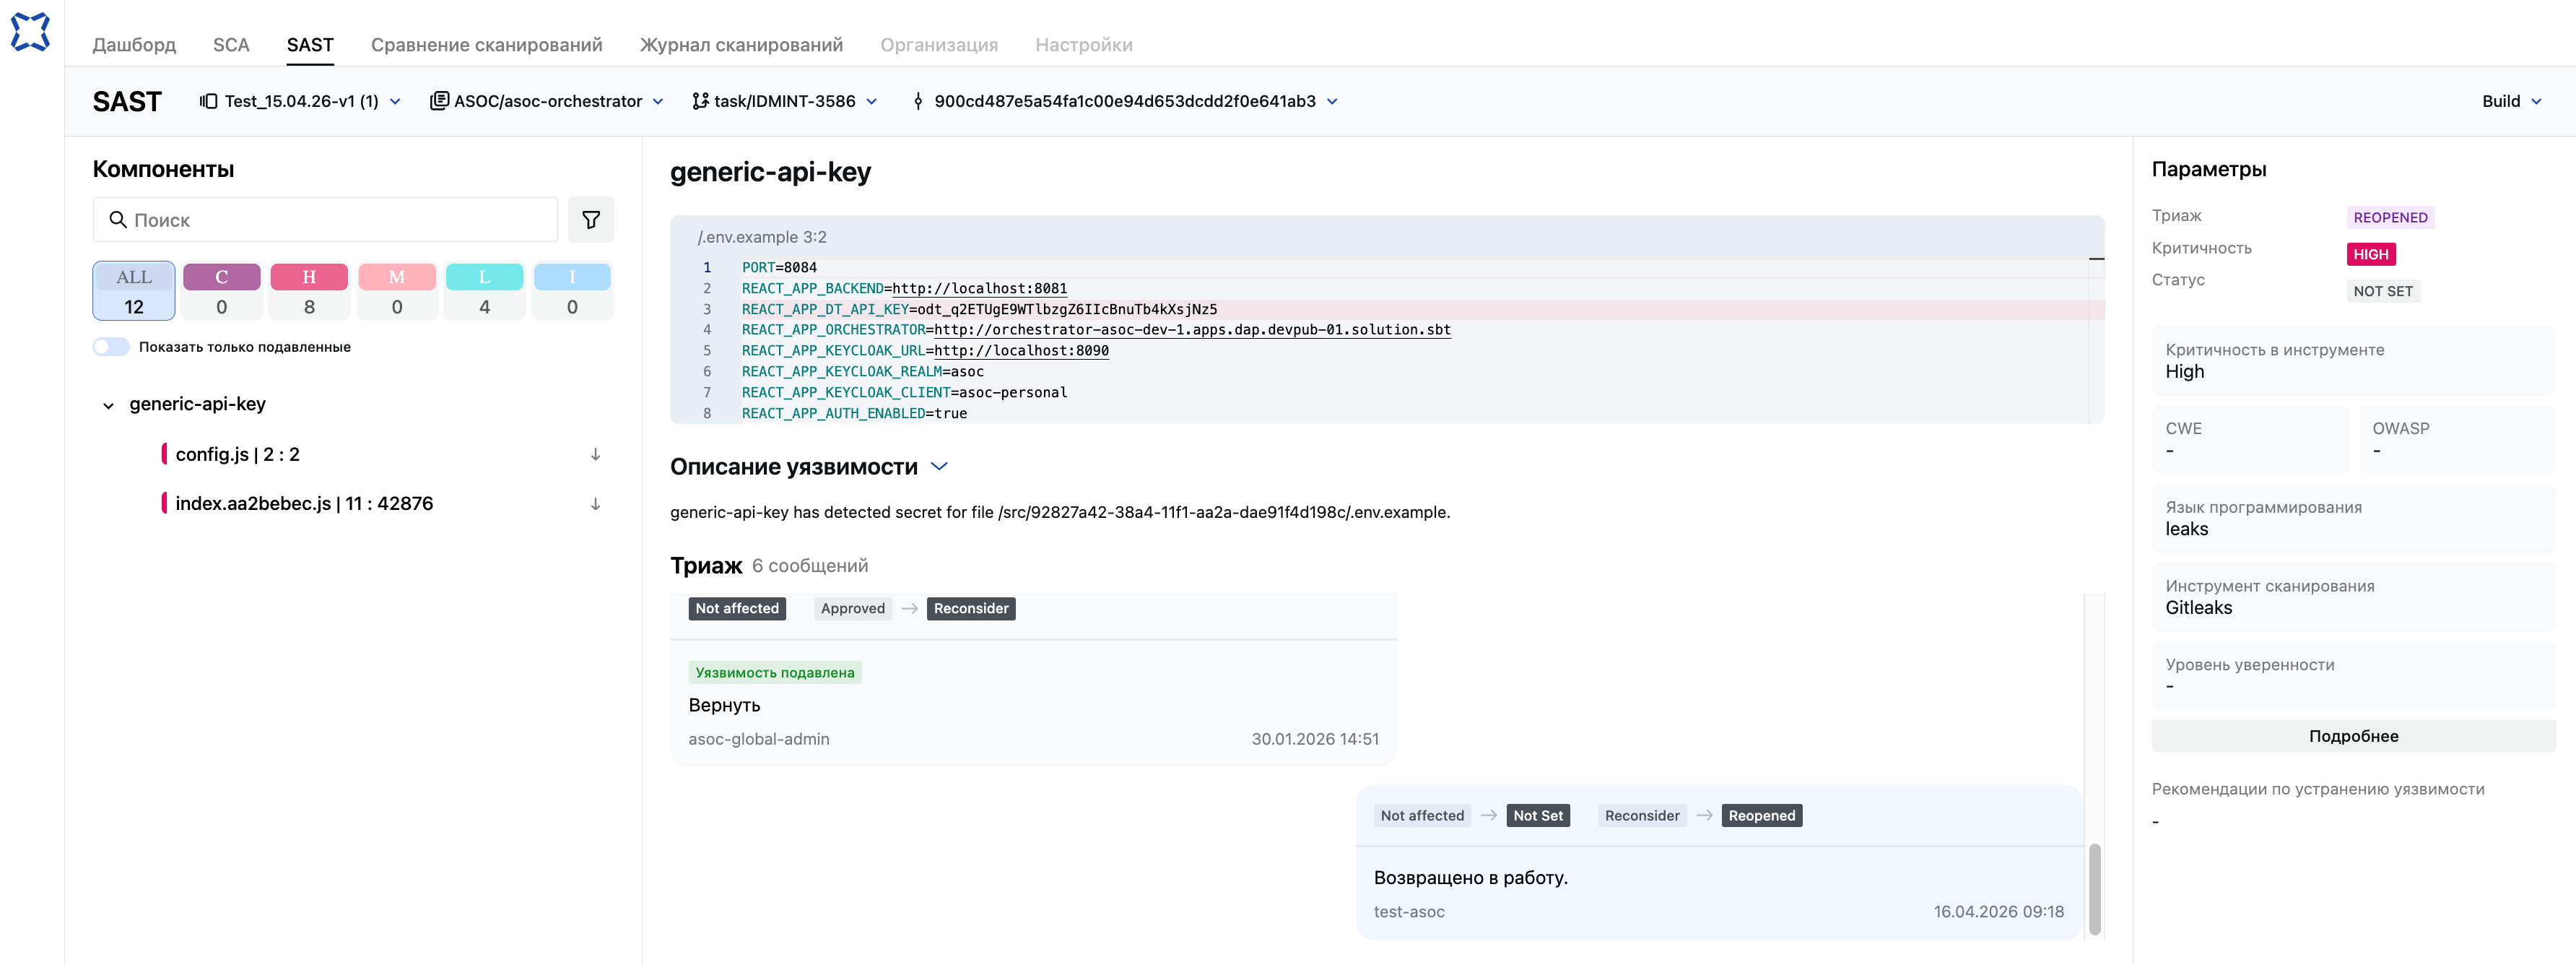
Разработчик переводит уязвимость из состояния
REOPENEDдорабатывает разметку (изменяет критичность, комментарий, статус верификации);
переводит уязвимость в состояние
REVIEW, чтобы передать на повторную верификацию.
Специалист ИБ выбирает уязвимость в состоянии
REVIEWи проводит верификацию доработанной разметки уязвимости, при необходимости добавляет комментарий в поле «Комментарий».Специалист ИБ подтверждает подавление уязвимости переводом из состояния
REVIEWв состояниеAPPROVED.
Для инициации процедуры дополнительной разметки уязвимости после перевода уязвимости в состояние
APPROVED, пользователю с любой ролью, доступен перевод уязвимости в состояниеRECONSIDER.Изменять состояние уязвимости находящейся в состоянии
RECONSIDERна состояниеREOPENED, могут пользователи с привилегиямиtriage_vulnerability.
Элементы карточки уязвимости#
Карточка уязвимости включает следующие элементы
№ |
Элемент |
Описание элемента |
|---|---|---|
1 |
Наименование уязвимости |
Системное наименование уязвимости |
2 |
Фрагмент кода |
Фрагмент кода в котором обнаружена уязвимость |
3 |
Описание уязвимости |
Описание уязвимости с объяснением влияния уязвимости на код |
4 |
Поле отображения комментариев и состояниями |
Поле отображения комментариев и истории перехода между состояниями |
5 |
Поле Комментарий |
Поле ввода комментариев |
6 |
Состояние уязвимости |
Кнопка изменения состояния уязвимости |
7 |
Параметры |
Параметры уязвимости |
8 |
Подробнее |
Кнопка открытия подробного описания параметров уязвимости |
9 |
Рекомендации по устранению уязвимости |
Описание рекомендаций по устранению уязвимости |
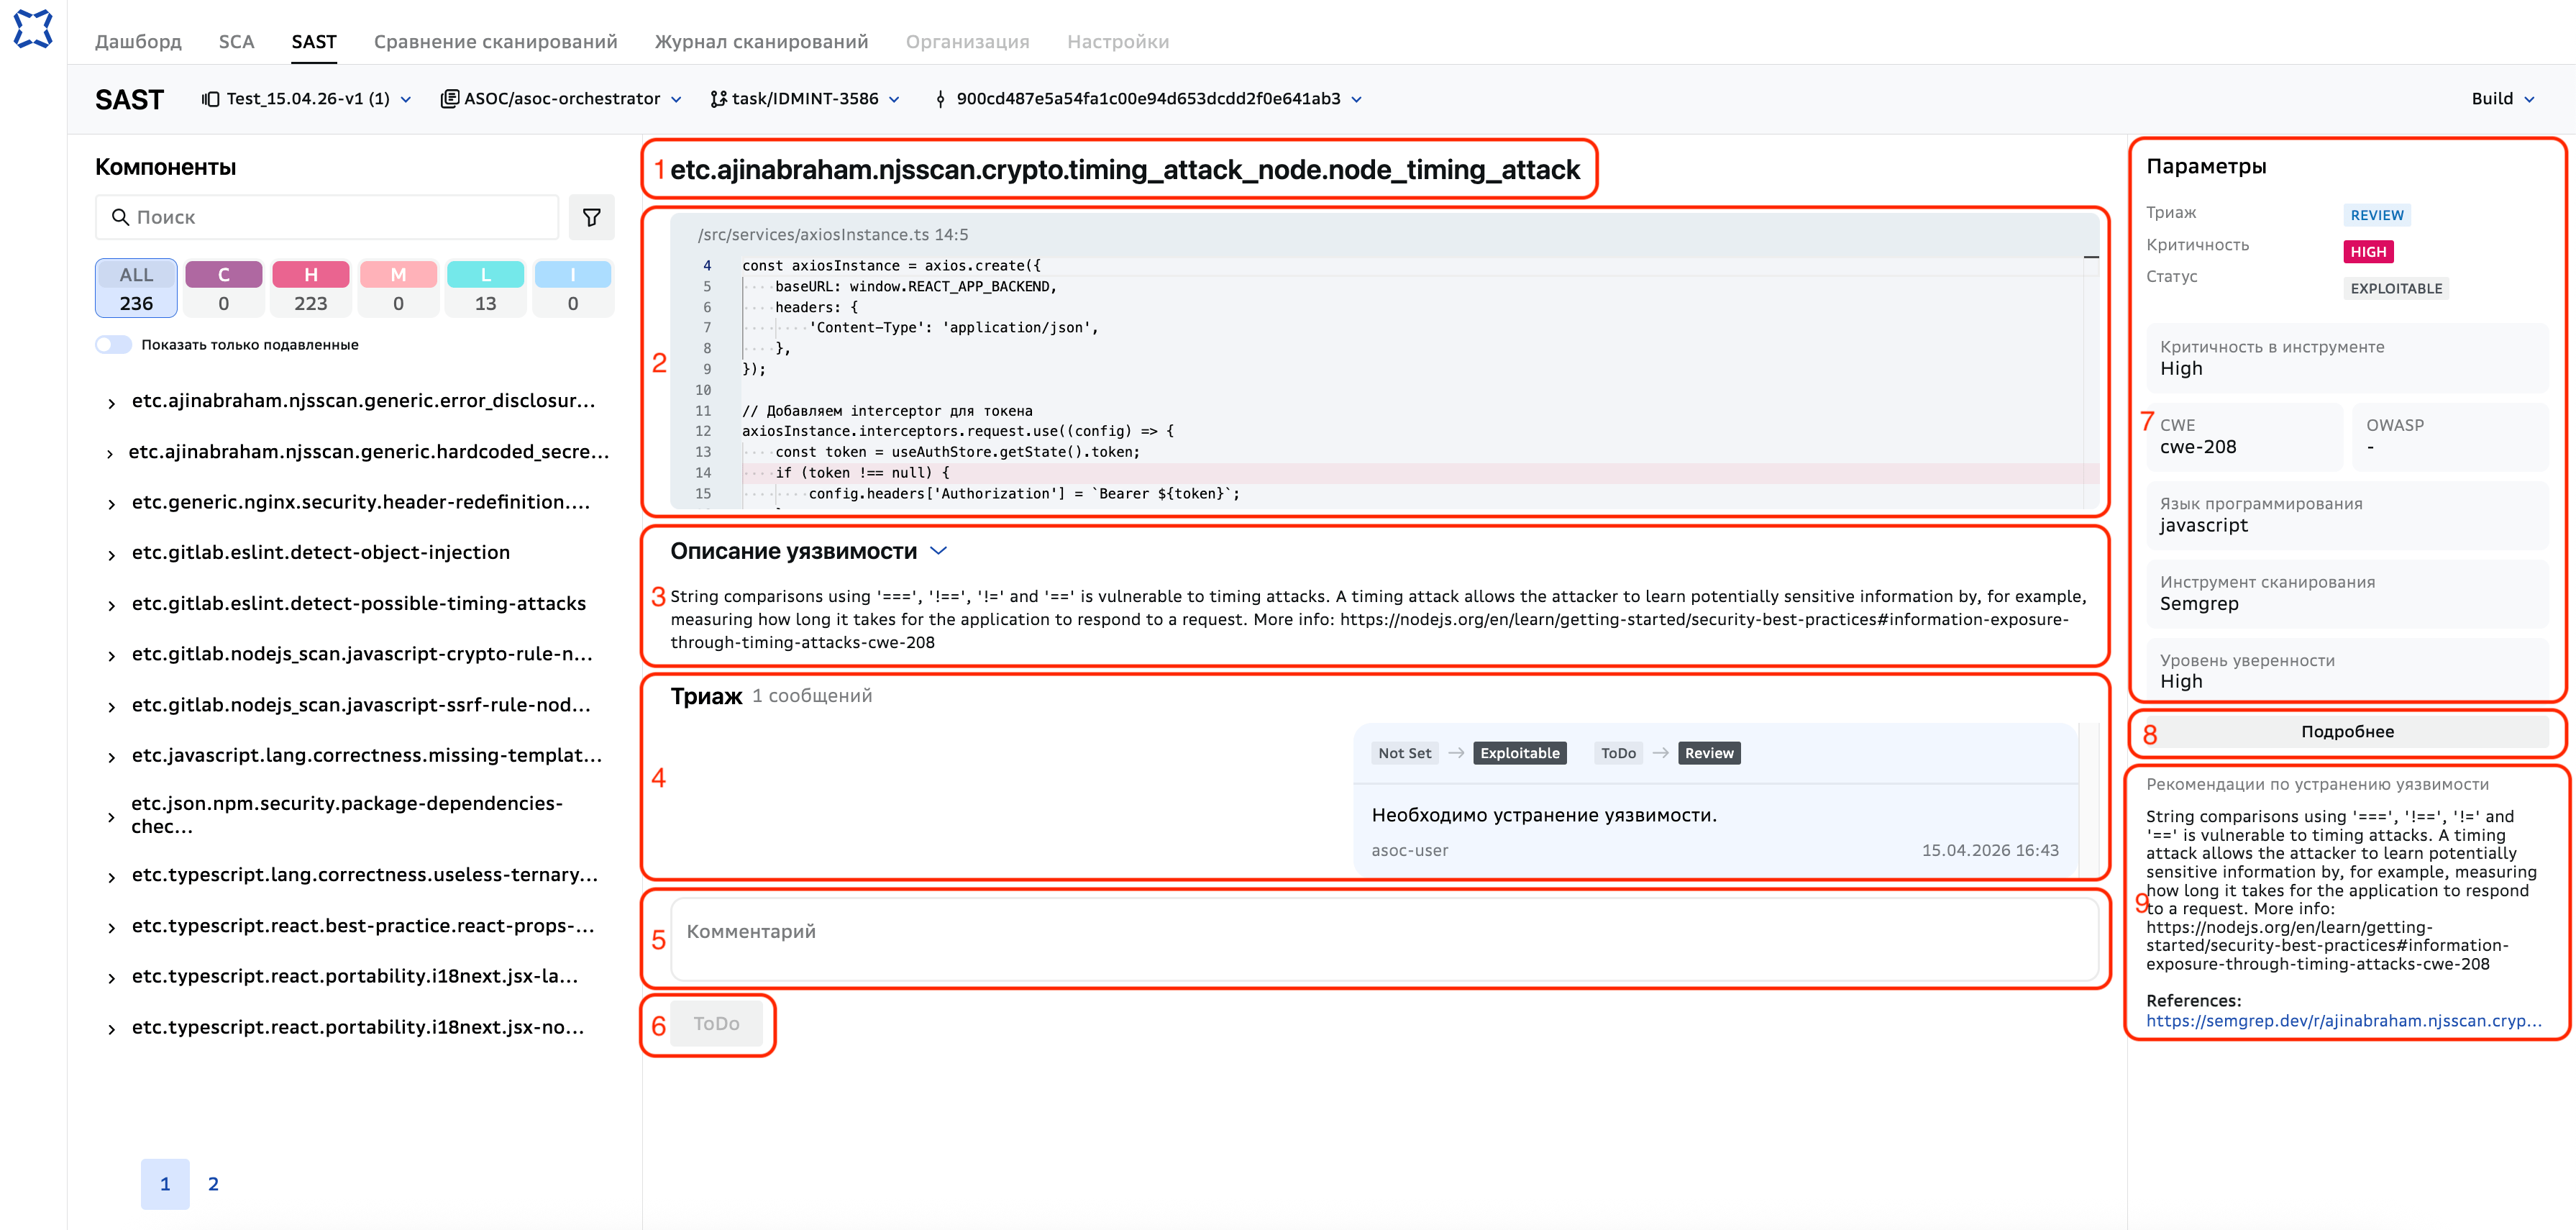
Таблица переходов состояний#
Текущее состояние |
Доступные переходы |
Кто может выполнить переход |
Условия / Примечания |
|---|---|---|---|
|
|
|
Переход инициирует Разработчик после первичной разметки |
|
|
|
Выполняется Специалистом ИБ после верификации |
|
|
Уязвимость возвращена на доработку Разработчику |
|
|
|
Возврат на повторный первичный анализ |
|
|
|
|
Выполняется Разработчиком после доработки |
|
|
|
Инициируется Разработчиком при запросе пересмотра |
|
|
|
Подтверждается Специалистом ИБ |
|
|
|
Разработчик дорабатывает и передает на повторную верификацию |
Состояния и их метаописание#
Состояние |
Метка |
Описание |
|---|---|---|
|
|
Уязвимость ожидает первичной обработки |
|
|
Уязвимость на проверке у Специалиста ИБ |
|
|
Уязвимость возвращена в обработку |
|
|
Уязвимость подтверждена |
|
|
Запрос на пересмотр разметки |
|
|
Уязвимость переоткрыта для доработки |
Автоматические действия при переходах (state_transition_actions)#
Переход |
Что происходит автоматически |
|---|---|
|
|
|
|
|
|