Разметка уязвимостей найденных модулями сканирования ASOC#
Выполнение сценария доступно пользователям с одной из следующих ролей:
Владелец продукта.
Специалист ИБ.
Разработчик.
Проблематика#
В процессе эксплуатации Platform V ASOC Control Center возникает необходимость в разметке уязвимостей, найденных в рамках сканирования кода. Для этого требуется механизм, позволяющий Пользователю Platform V ASOC Control Center выполнять разметку найденных уязвимостей.
Предусловия#
Для выполнения разметки найденных уязвимостей, пользователю в роли Владелец продукта/Специалист ИБ/Разработчик необходимо:
Быть авторизованным в текущей организации.
Перейти в UI ASOC, выбрав пункт ASOC в левом боковом меню интерфейса OneWork.
Выбрать проект (раскрывающийся список в поле «Проект»).
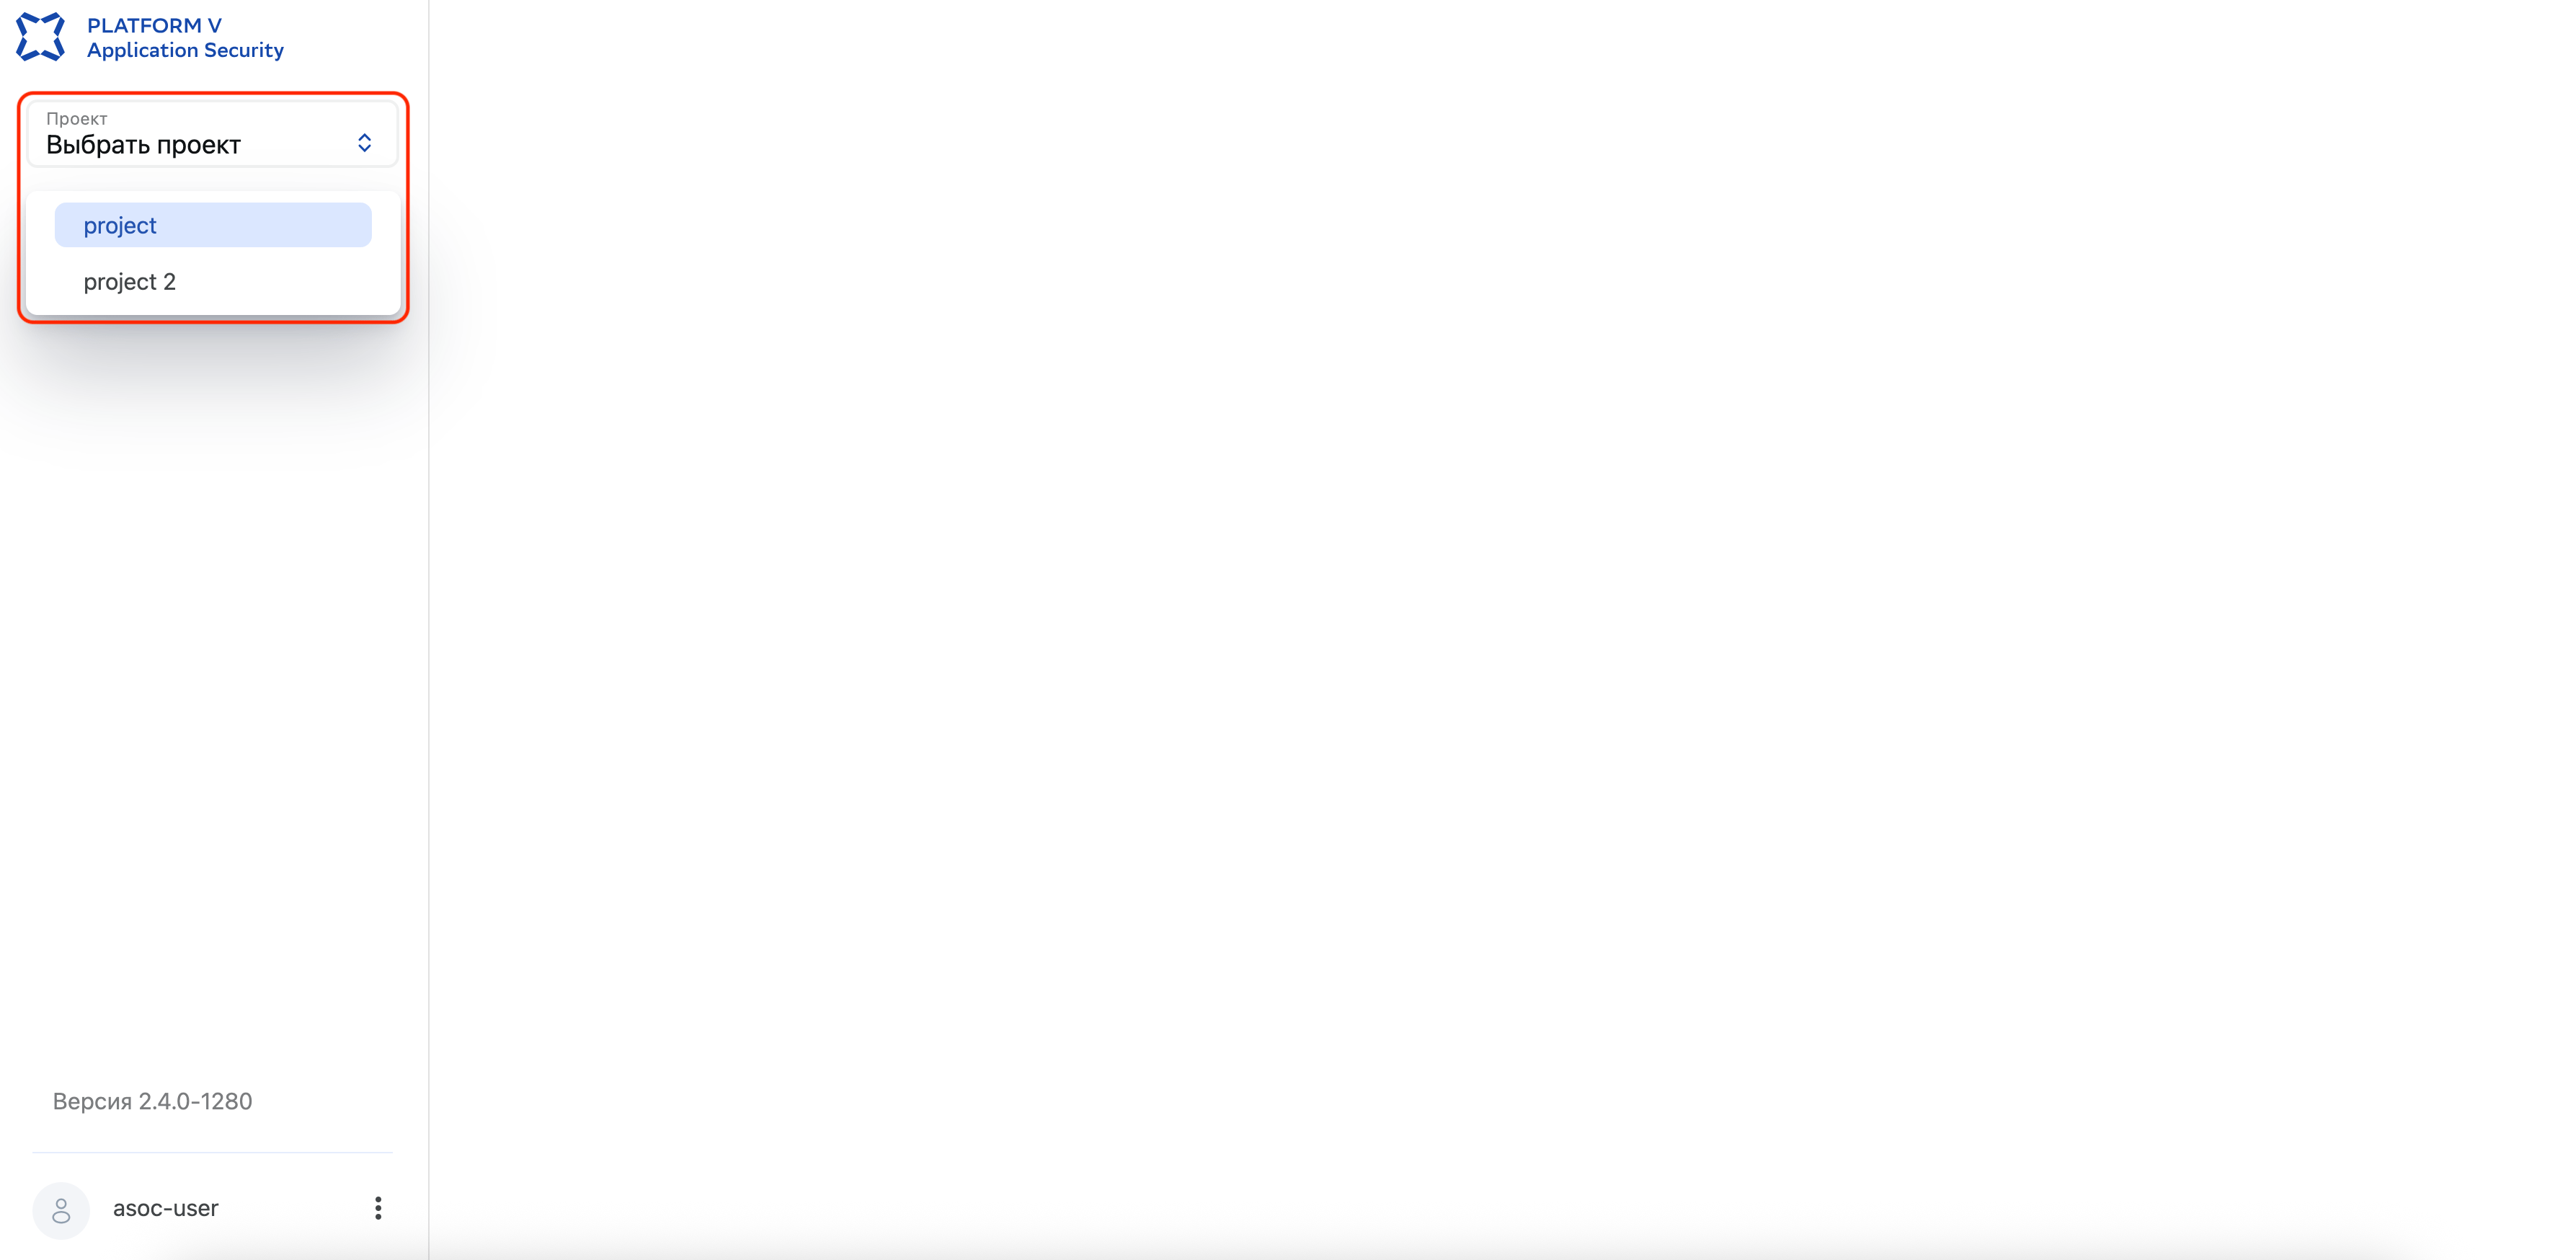
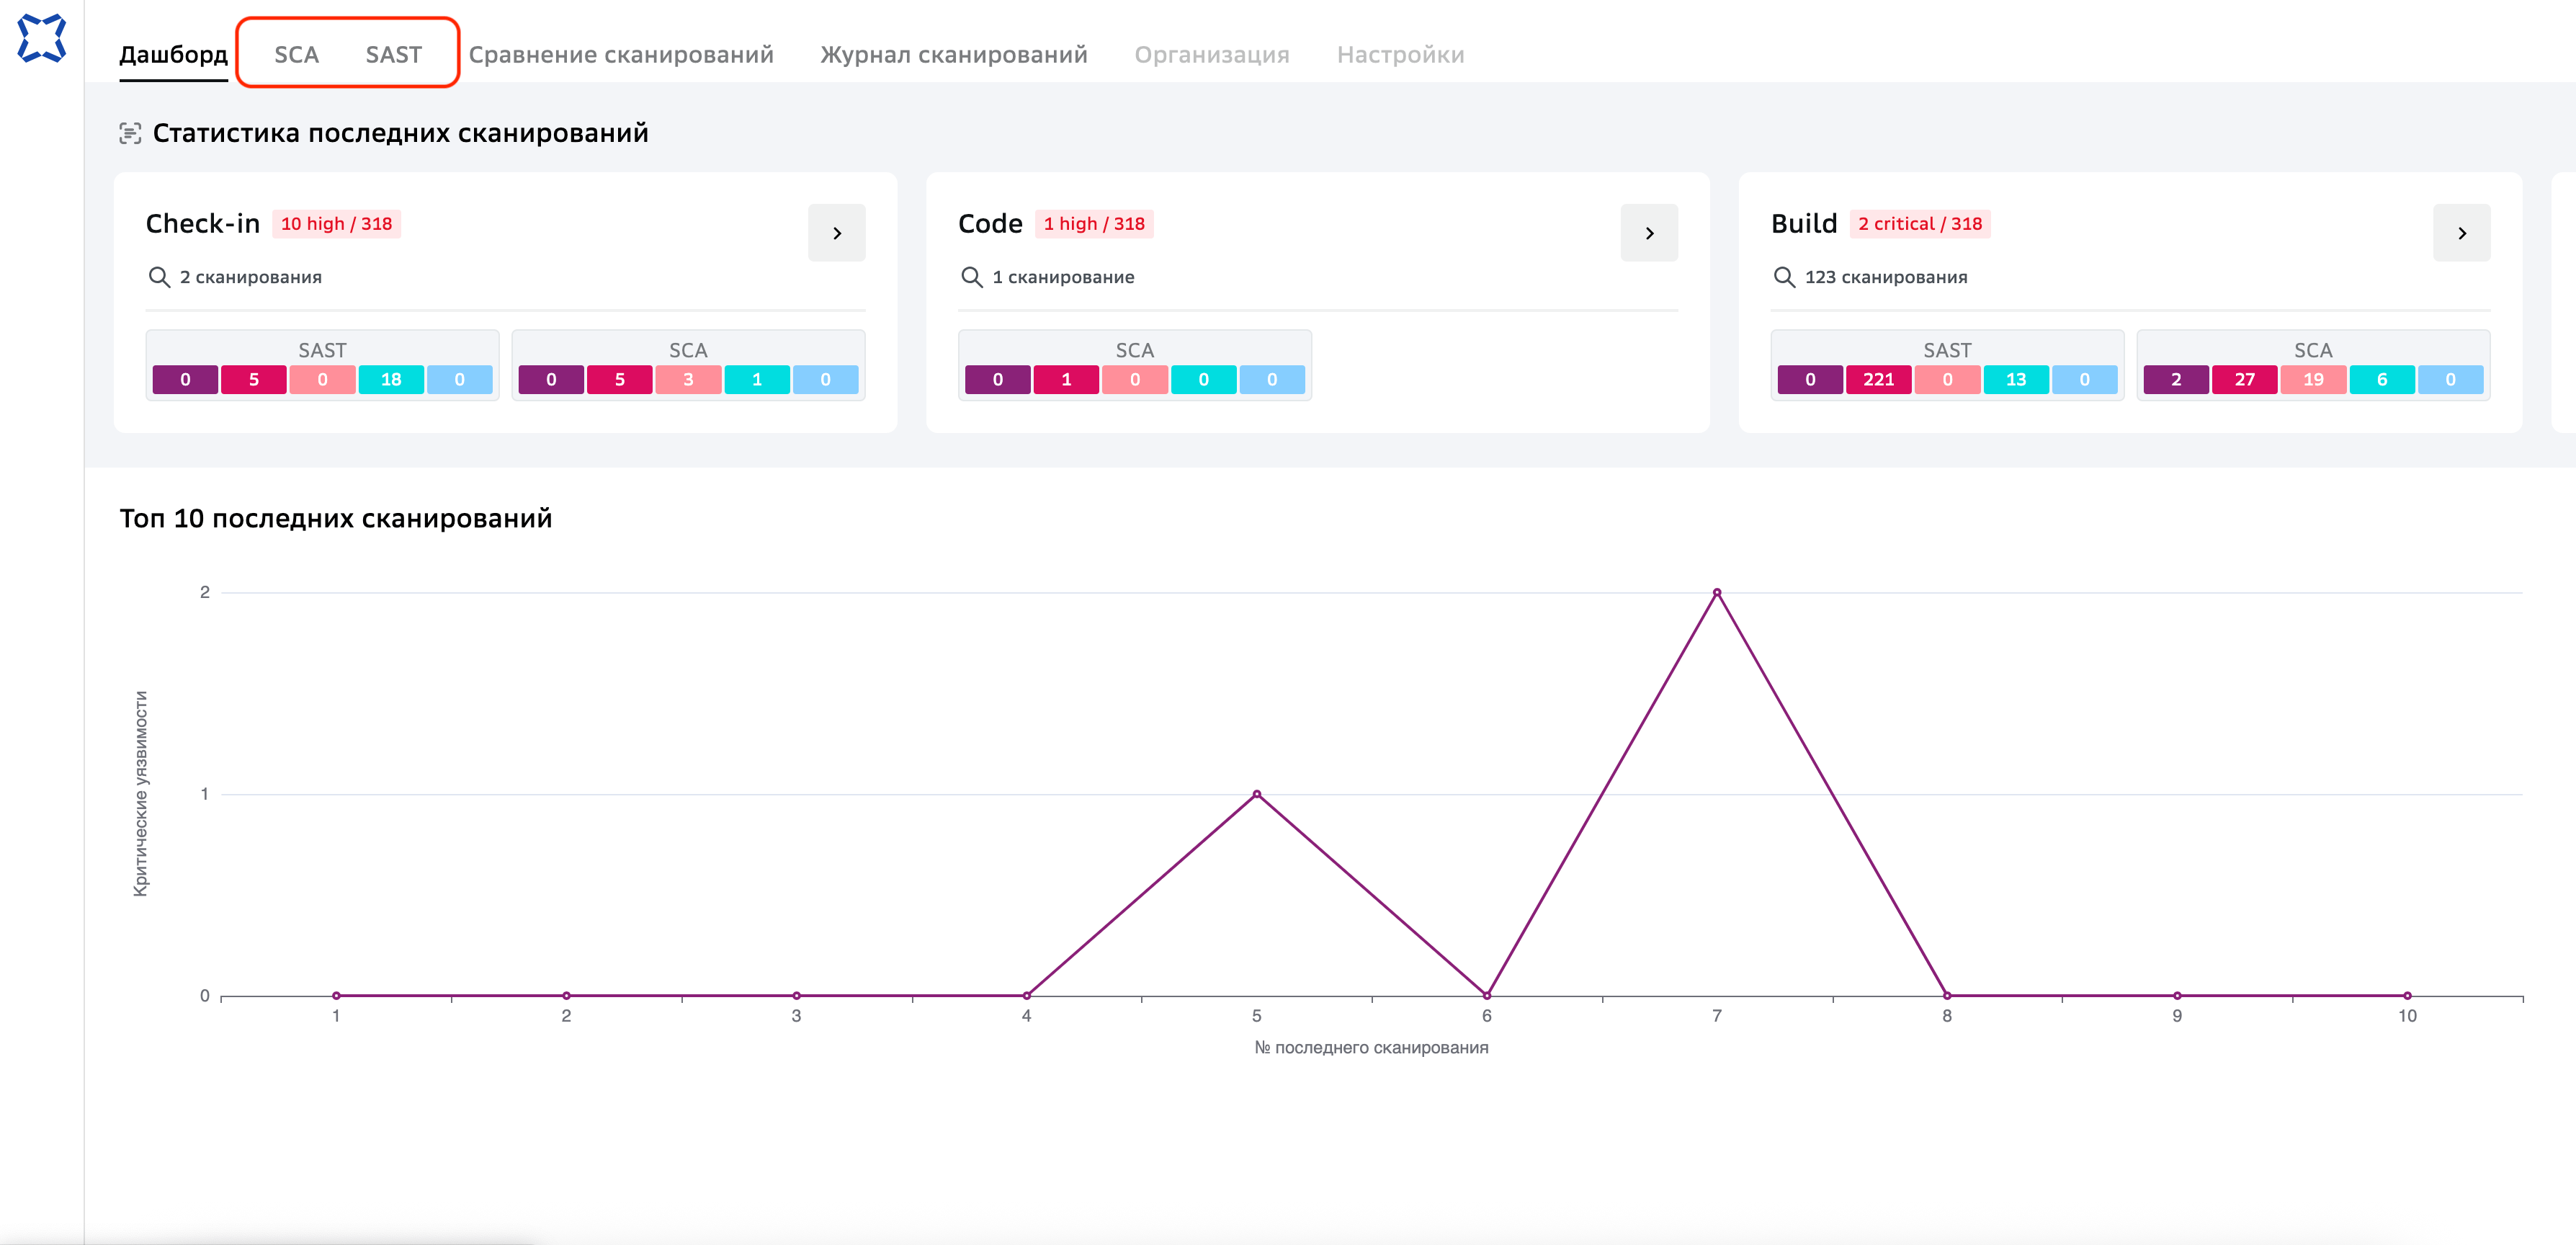
Выбрать модуль сканирования в верхнем меню интерфейса ASOC.
Модули сканирования — SCA, SAST.
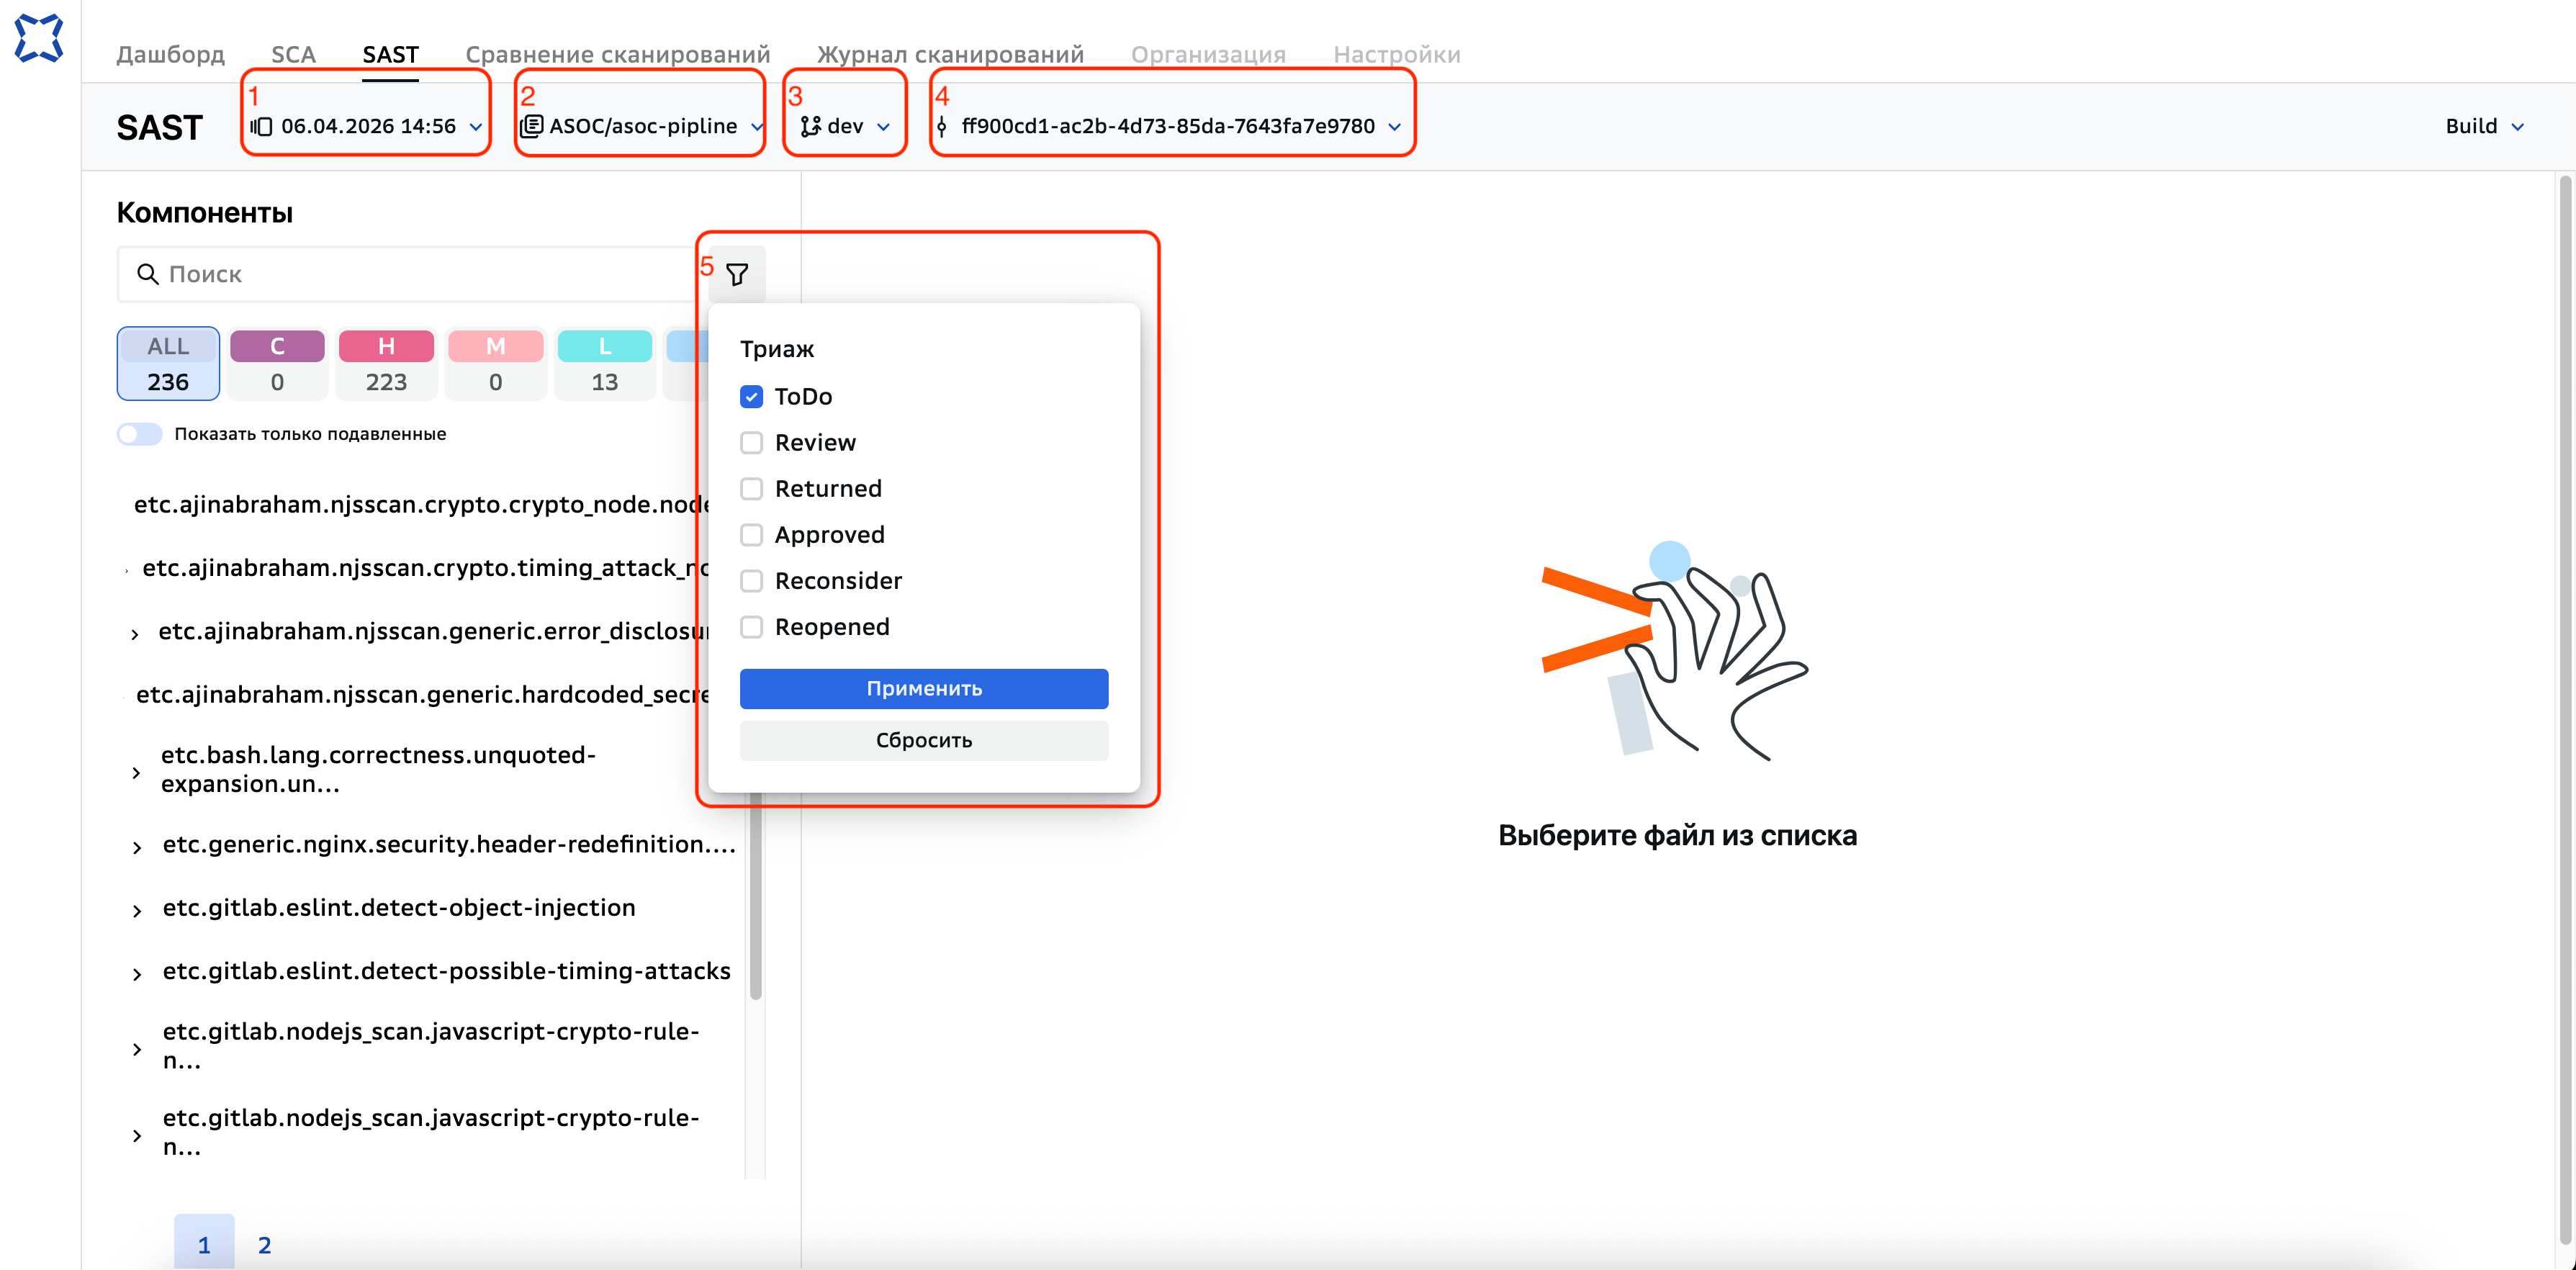
Выбрать нужные значения в полях:
Версия — 1 на рисунке Выбор параметров сканирования.
Репозиторий — 2 на рисунке Выбор параметров сканирования.
Ветка — 3 на рисунке Выбор параметров сканирования.
Хеш коммита — 4 на рисунке Выбор параметров сканирования.
Выбор параметров сканирования
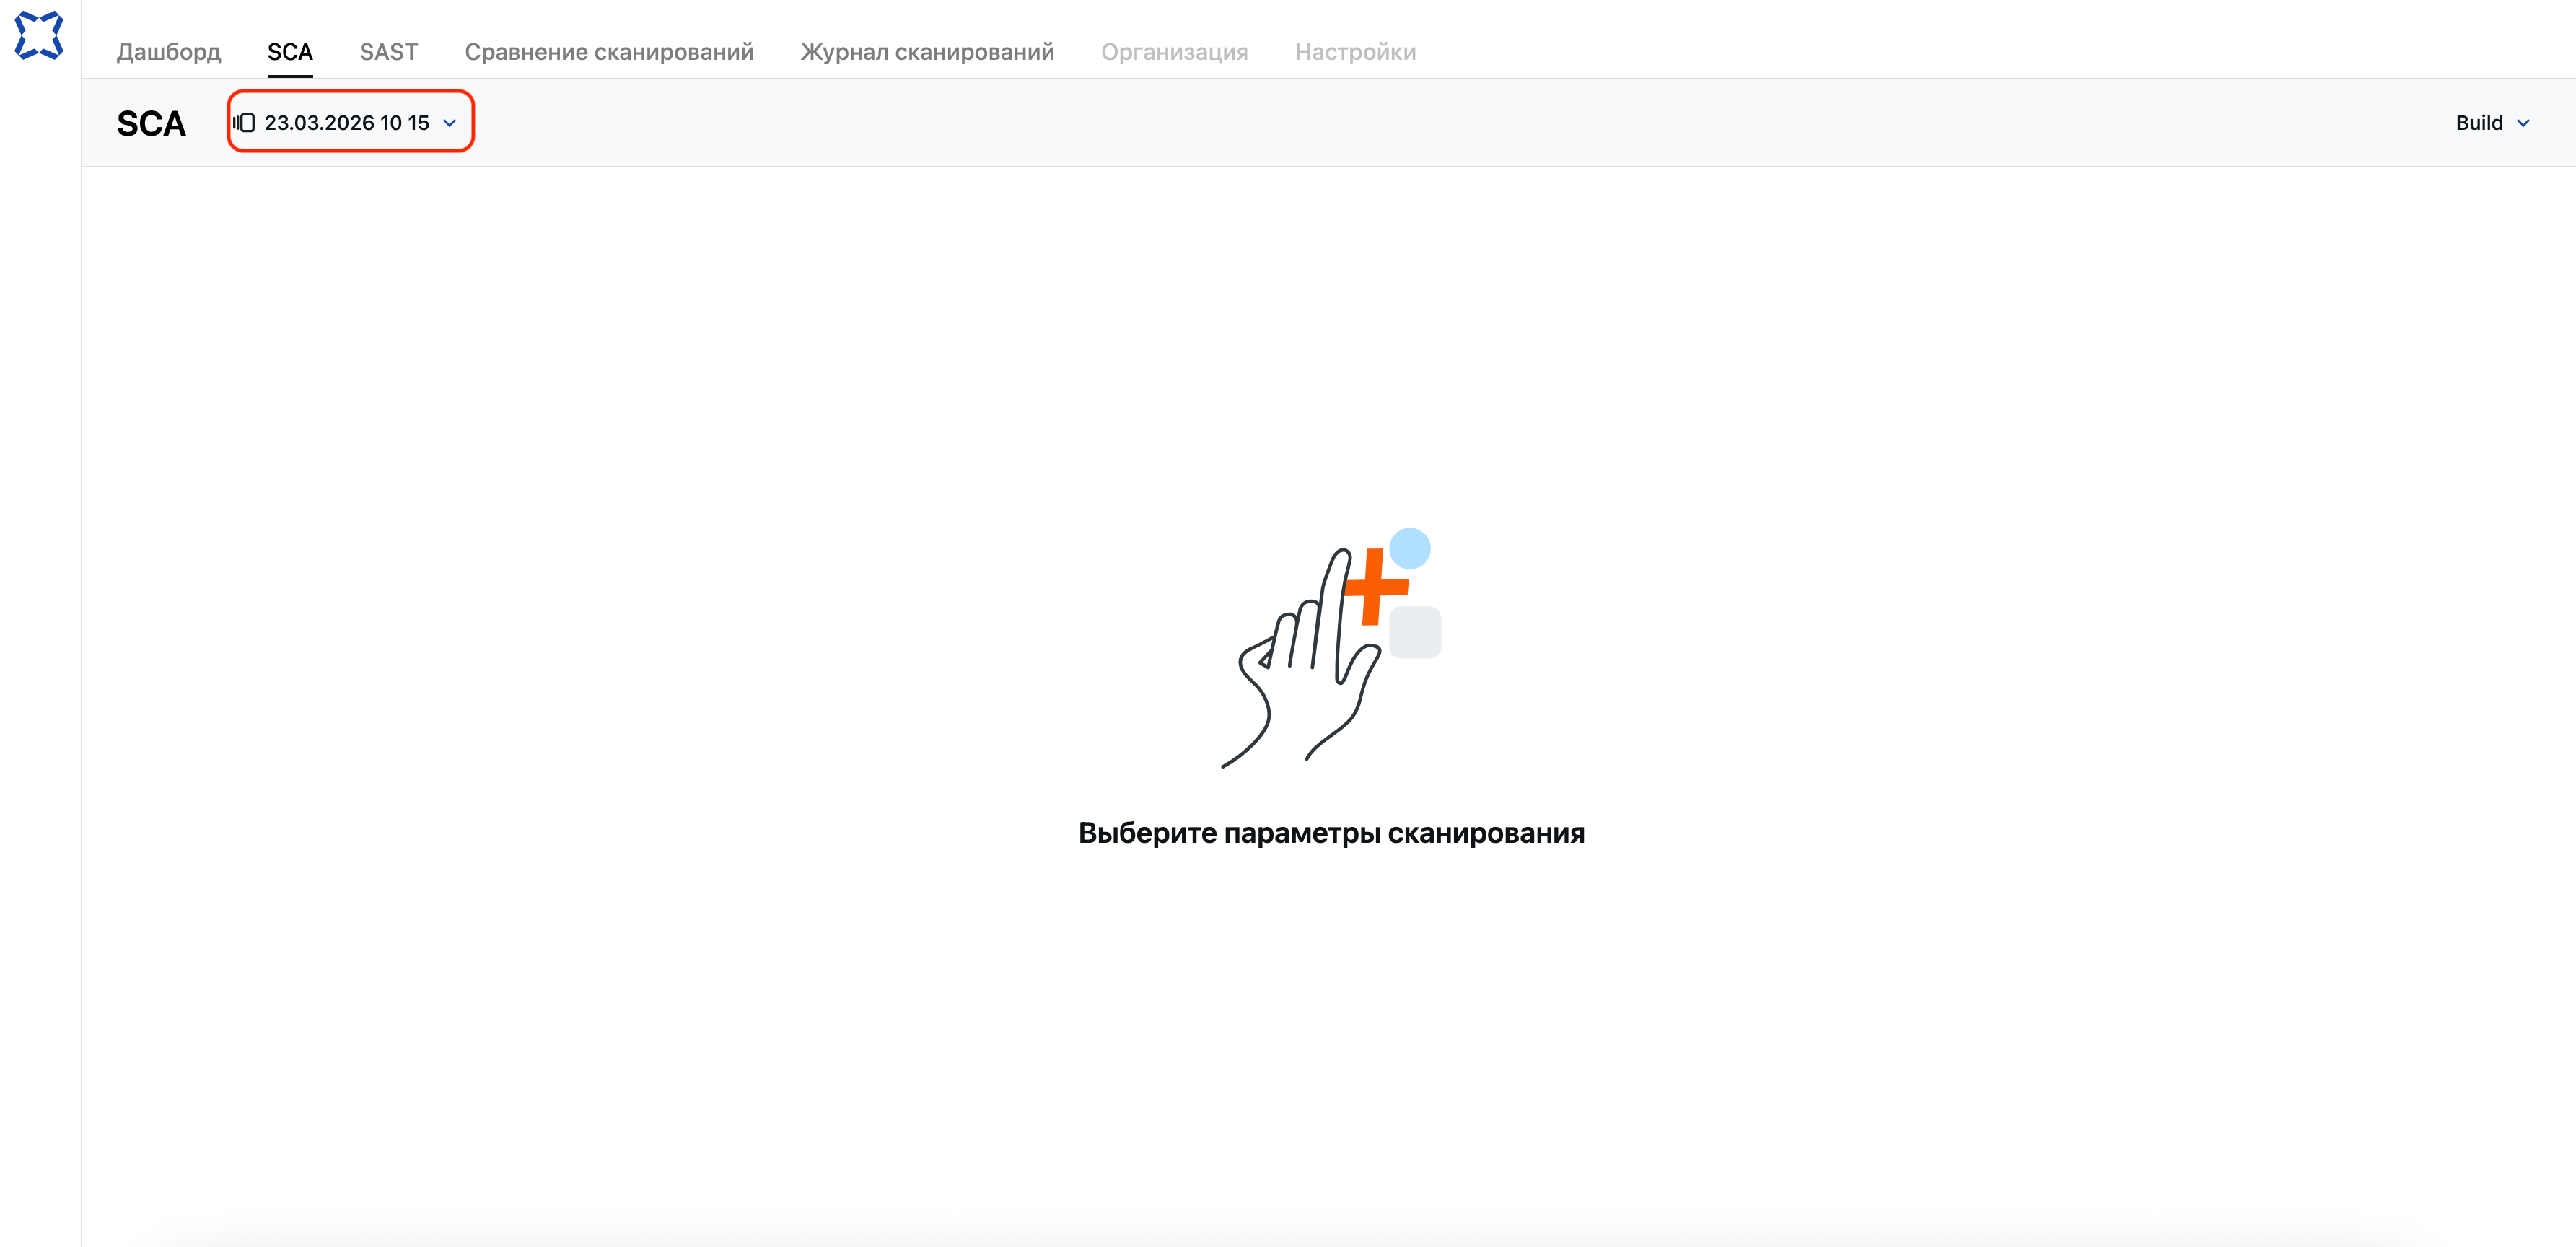
В случае выбора модуля сканирования SCA, необходимо выбрать версию сканирования в поле Версия.
Правила эксплуатации#
Выполнение сценария не подразумевает специфических правил эксплуатации.
Последовательность выполнения#
Модуль сканирования выполняет сканирование и находит уязвимости.
Пользователь анализирует список найденных уязвимостей.
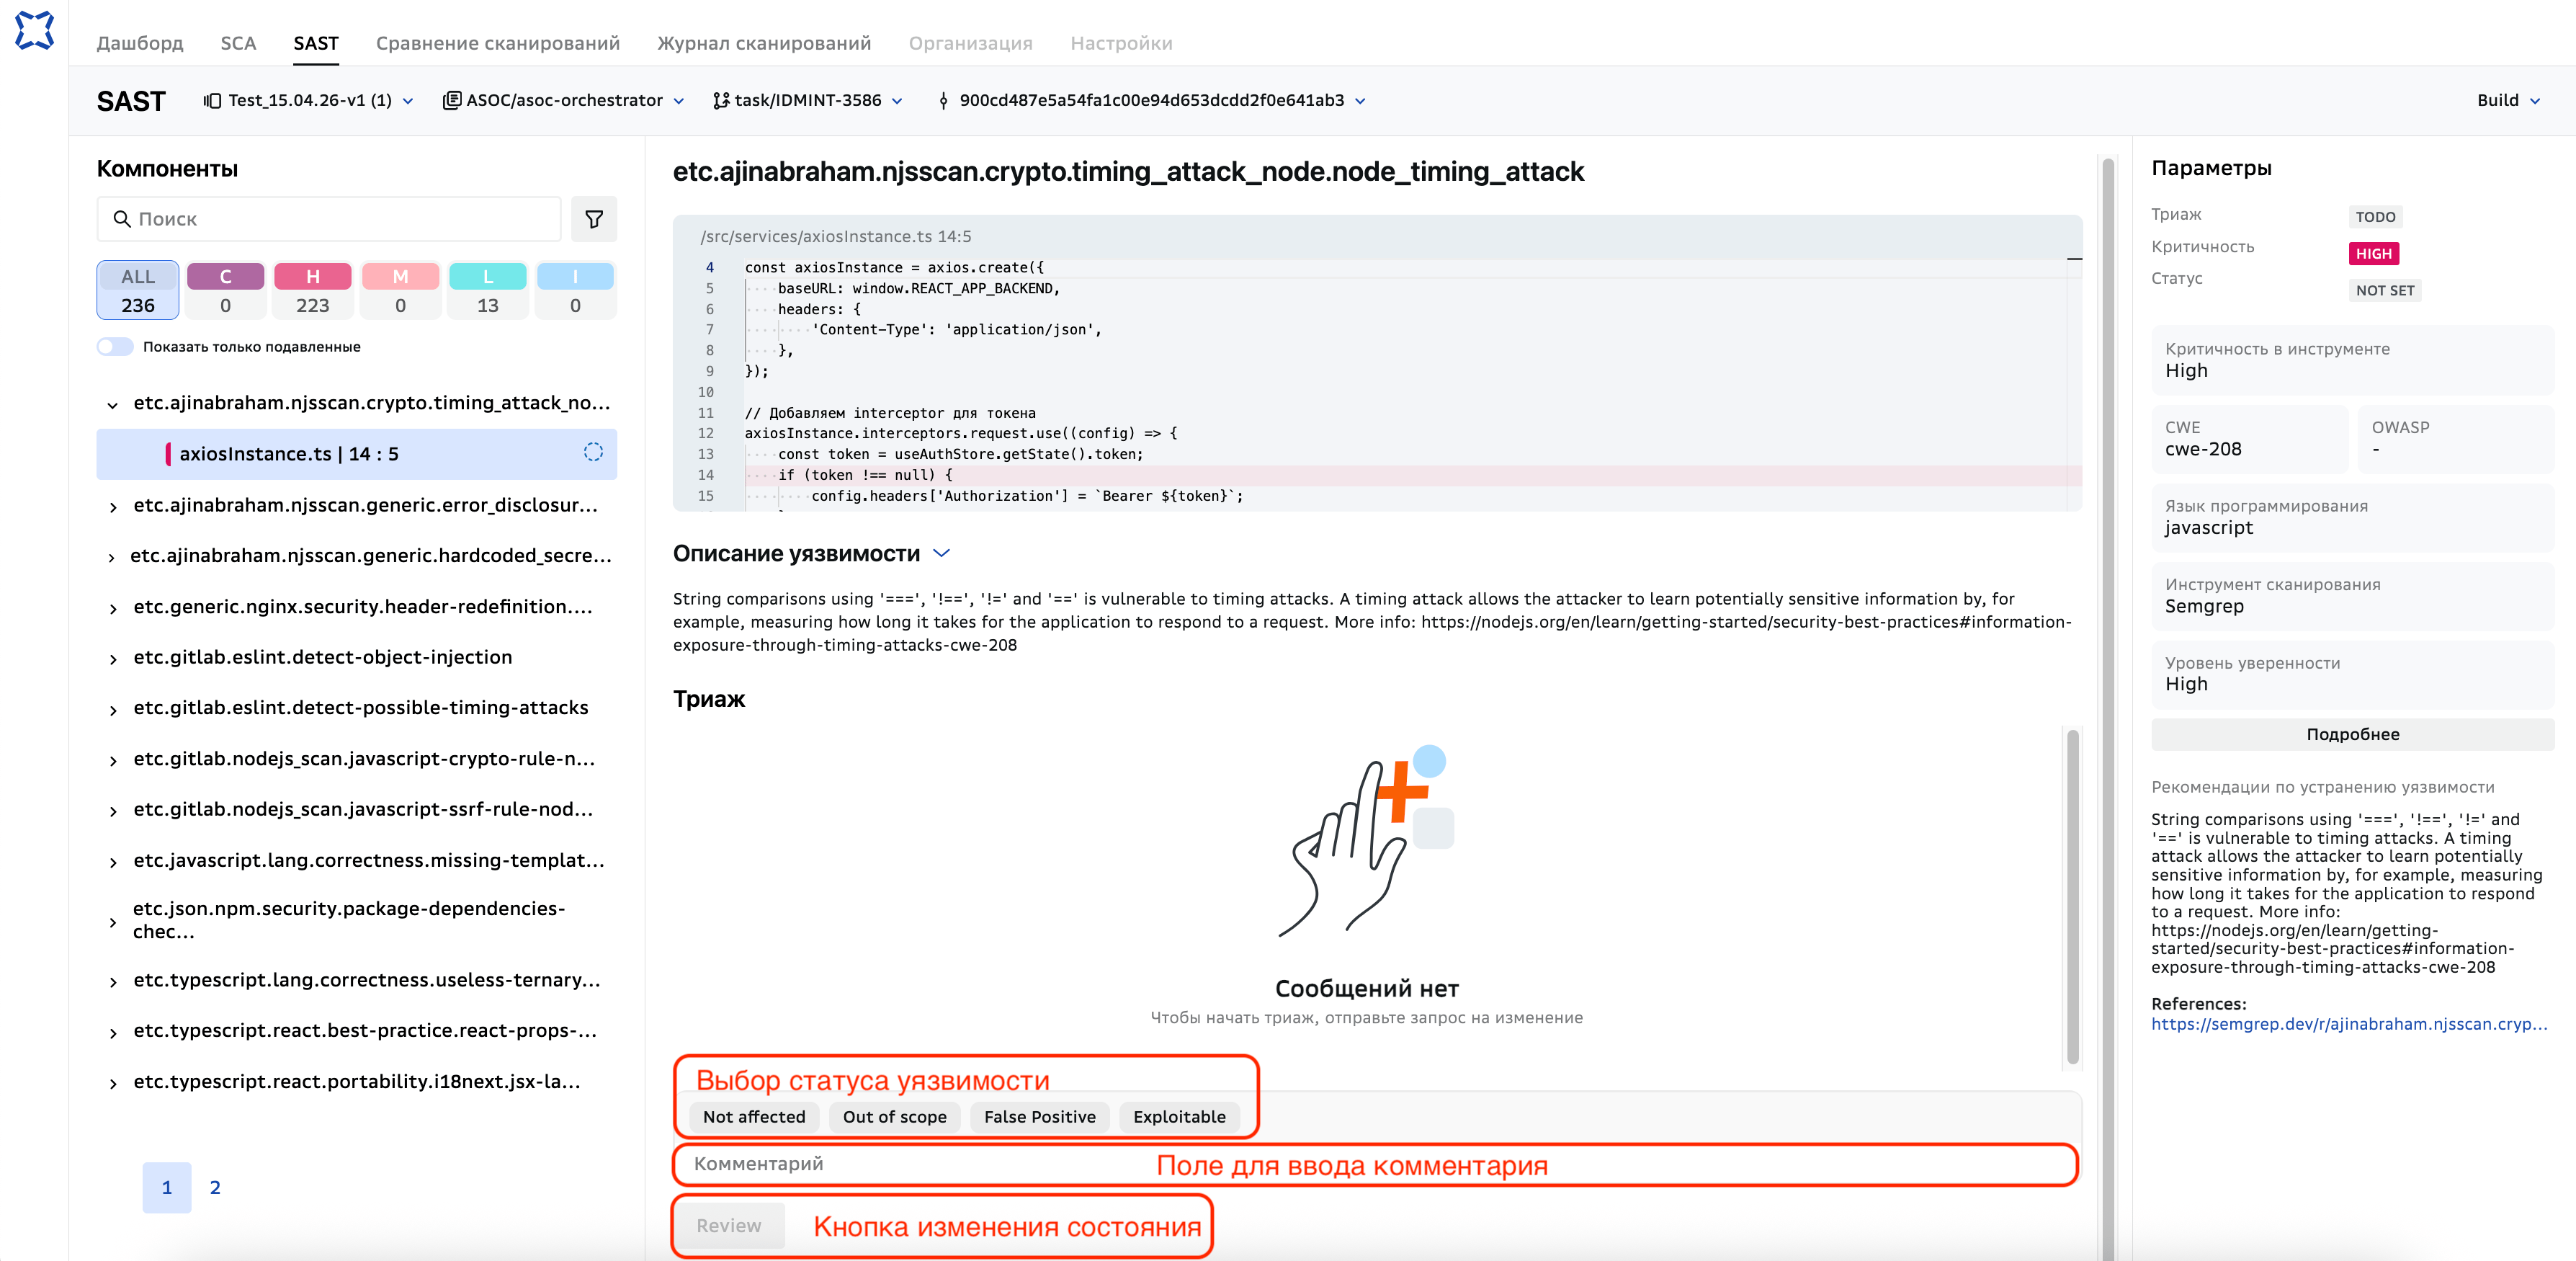
Пользователь выбирает уязвимость в состоянии
TODO.В UI ASOC открывается карточка уязвимости.
Пользователь выполняет первоначальную разметку уязвимости:
добавляет комментарий в поле «Комментарий»;
выбирает статус уязвимости;
передает на верификацию первоначальную разметку Специалисту ИБ переводом уязвимости из состояния
TODOв состояниеREVIEW.
Специалист ИБ выбирает из списка уязвимость в состоянии
REVIEWверифицирует первоначальную разметку уязвимости.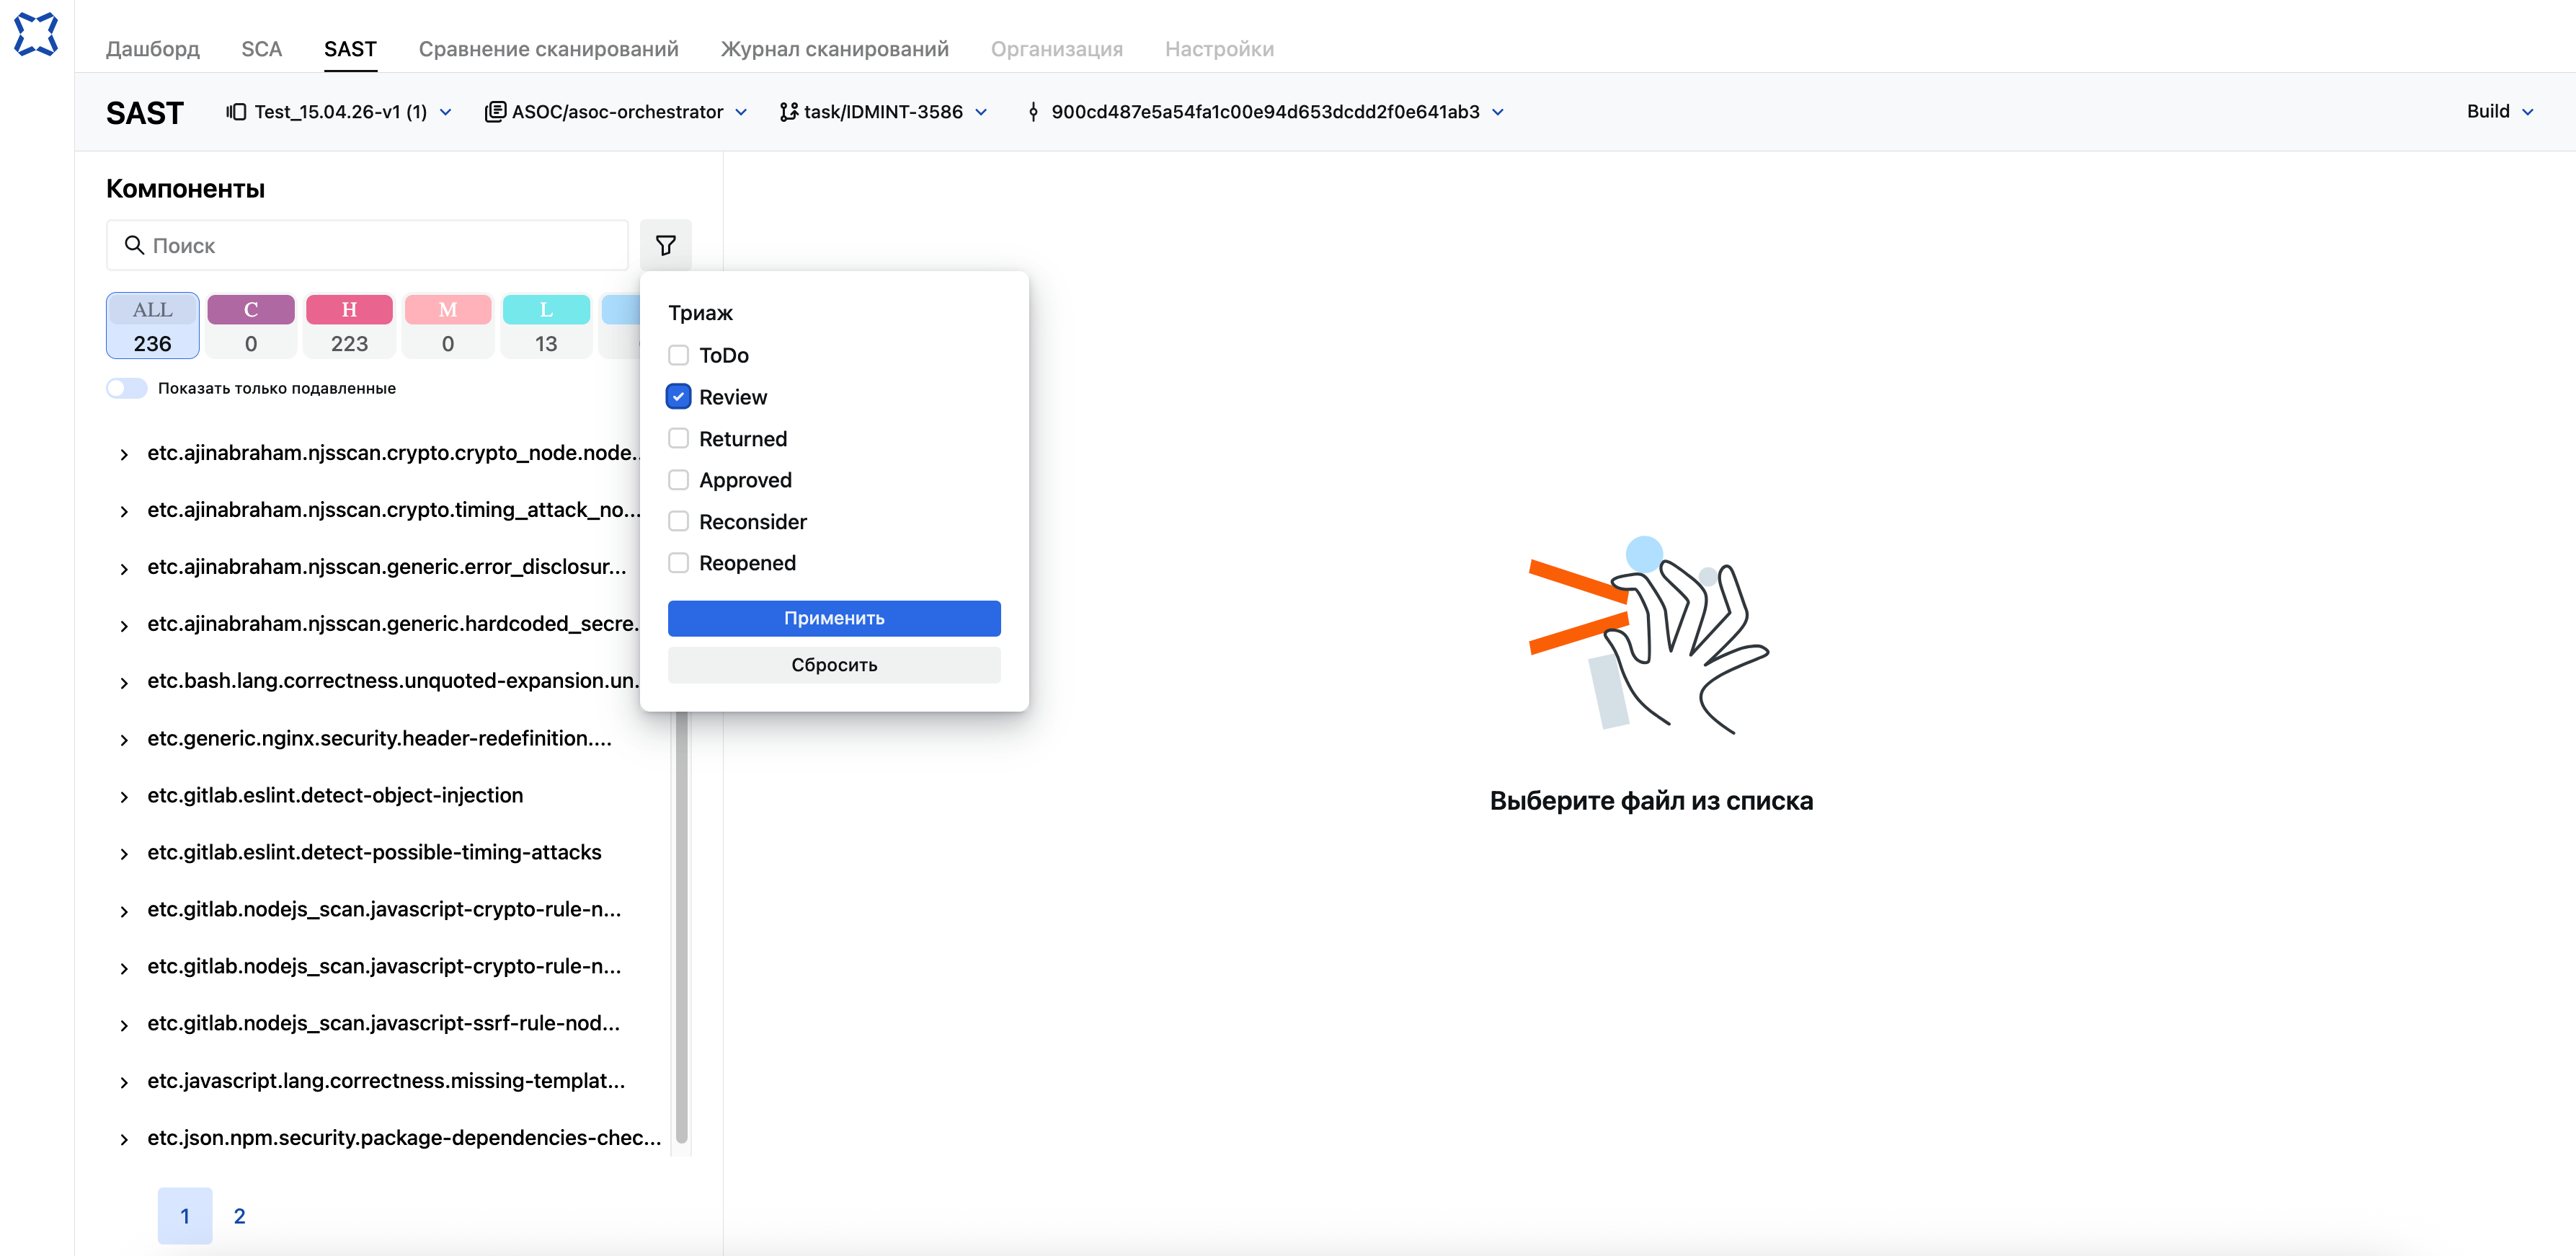
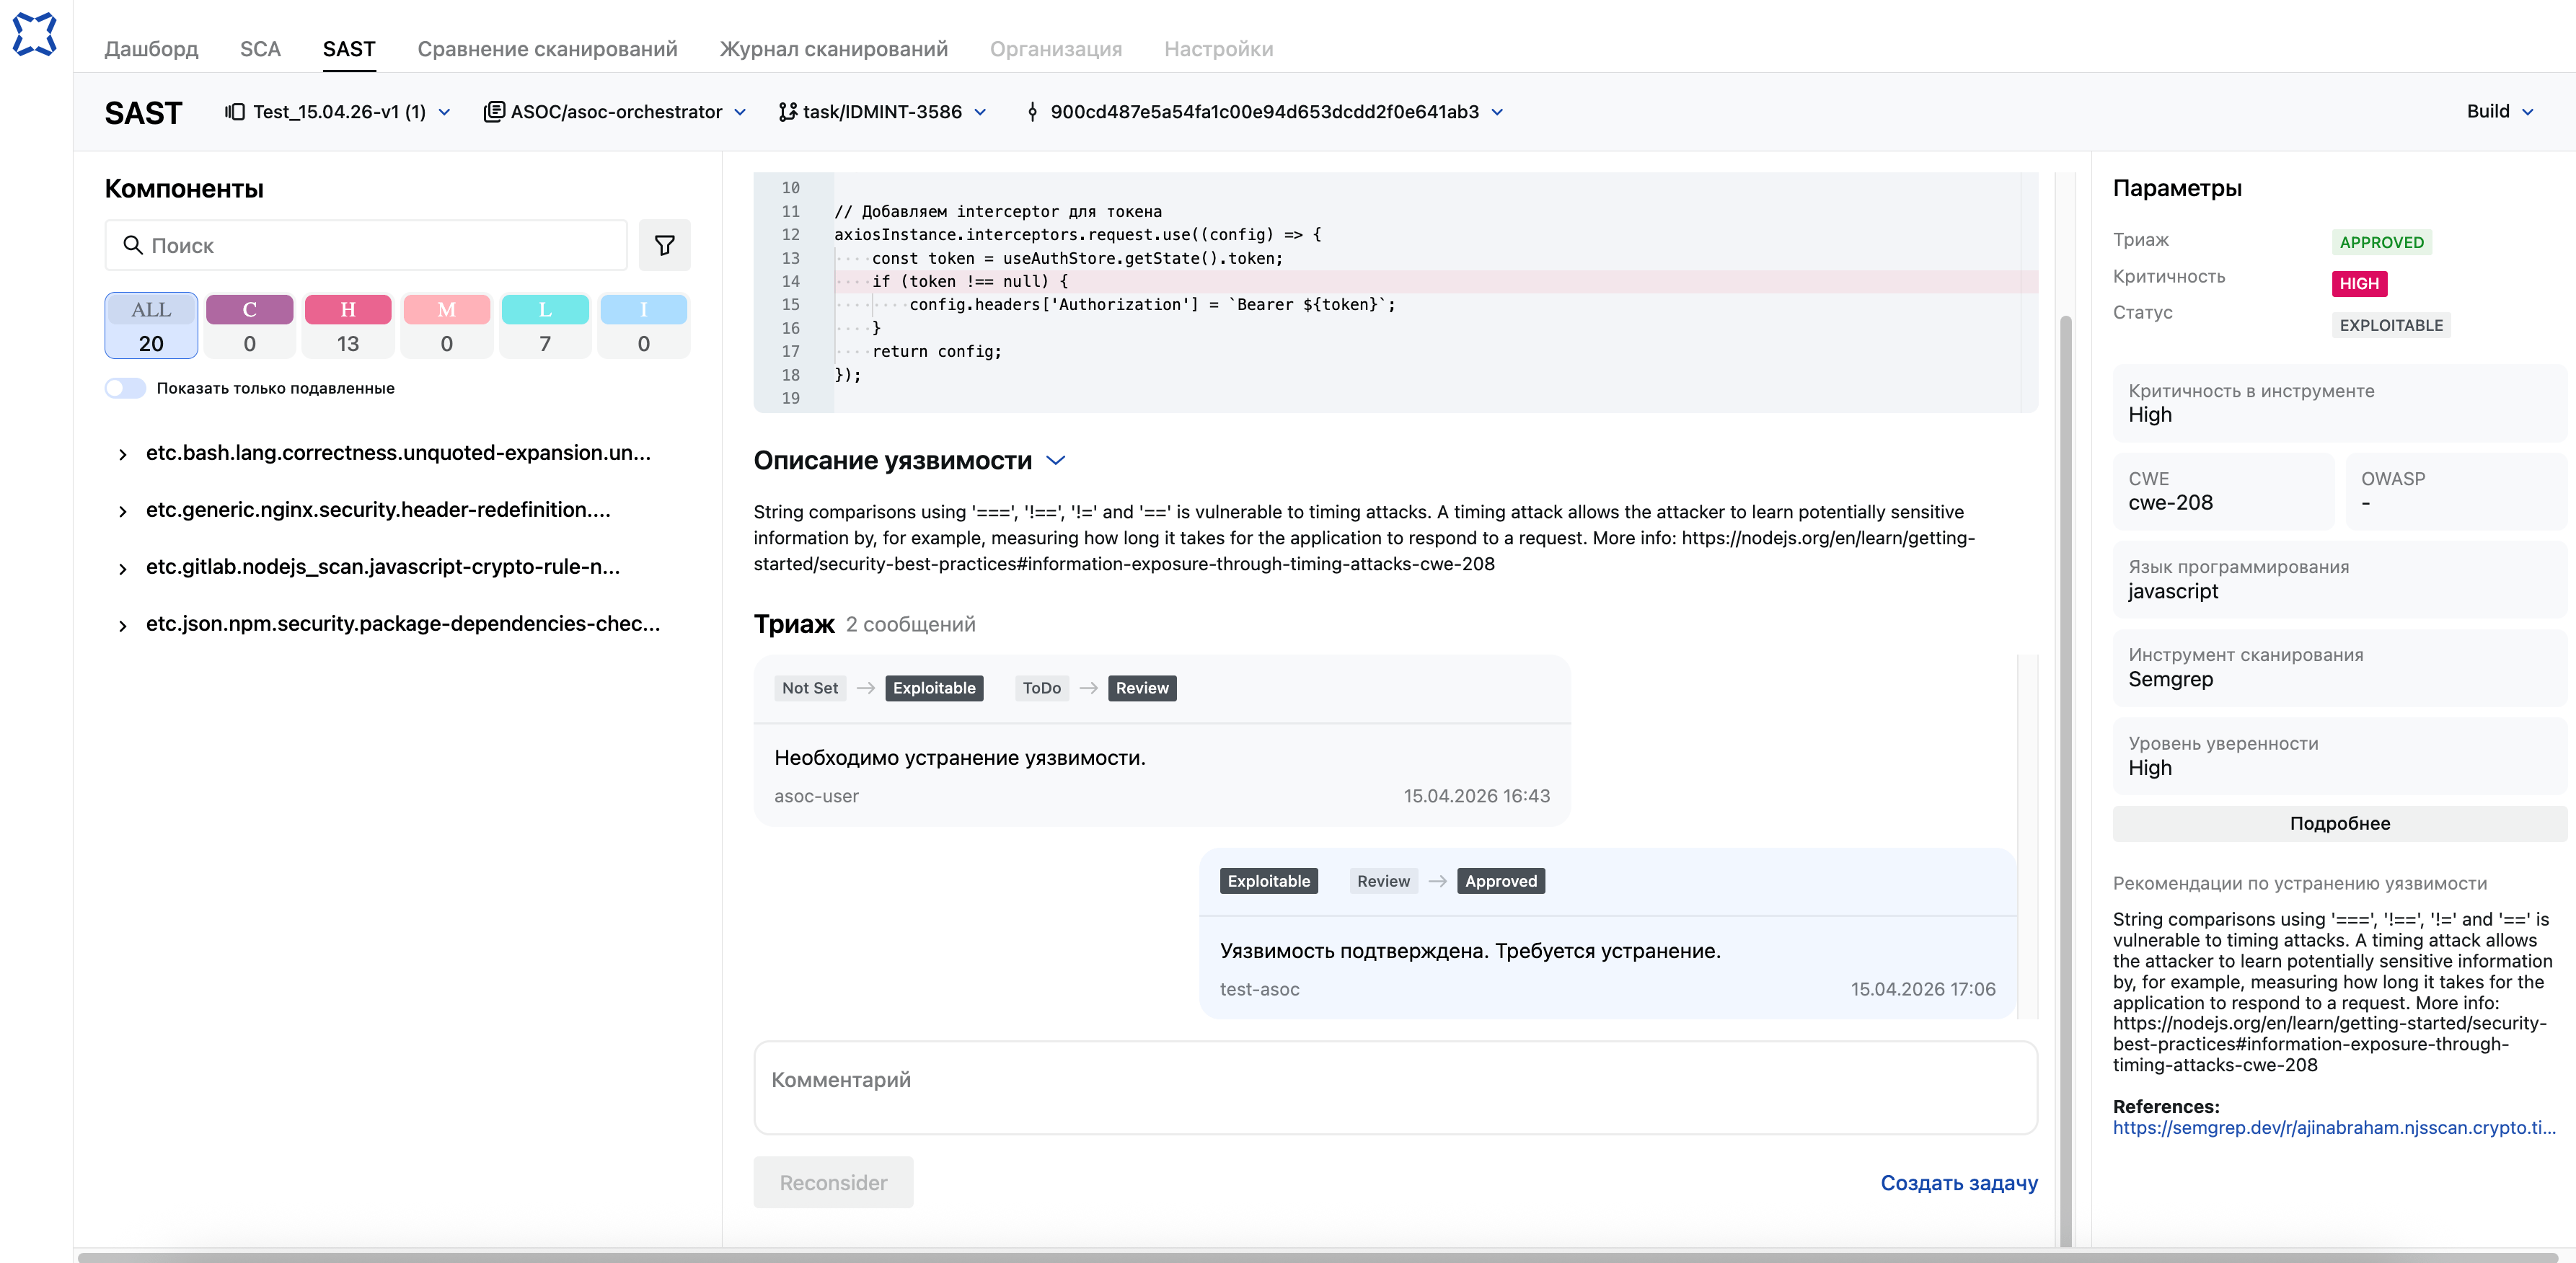
Специалист ИБ подтверждает разметку, выполненную Пользователем:
добавляет соответствующий комментарий в поле «Комментарий»;
переводит уязвимость в состояние
APPROVED.
Результат#
После выполнения сценария Пользователь получает полную картину истории сканирований проекта, включая все выполненные сканирования, их результаты и статус. Это позволяет оценить динамику изменений в безопасности проекта и принять обоснованные решения по улучшению защиты.
Описание механизмов безопасности#
Для обеспечения безопасности процесса разметки уязвимостей рекомендуется:
Использовать двухфакторную аутентификацию.
Ограничить доступ к функции управления исключениями только для уполномоченных лиц.
Проводить аудит прав доступа администратором, на регулярной основе.