Просмотр журнала сканирований#
Выполнение сценария доступно пользователям с одной из следующих ролей:
Владелец проекта.
Специалист ИБ.
Разработчик.
Проблематика#
Для эффективного контроля и анализа результатов проверки кода на уязвимости необходимо иметь централизованный доступ к данным о выполненных сканированиях. Пользователь должен быстро находить нужное сканирование по ключевым параметрам (ID, артефакт, этап, статус), фильтровать данные и переходить к детальному анализу найденных уязвимостей. Удобный и функциональный интерфейс журнала сканирований позволяет оперативно отслеживать состояние безопасности проектов и принимать решения на основе актуальной информации.
Предусловия#
Пользователь авторизован в Platform V ASOC Control Center и обладает правами на просмотр журнала сканирований.
Platform V ASOC Control Center настроена и функционирует корректно.
В системе имеются данные о выполненных сканированиях.
Последовательность выполнения#
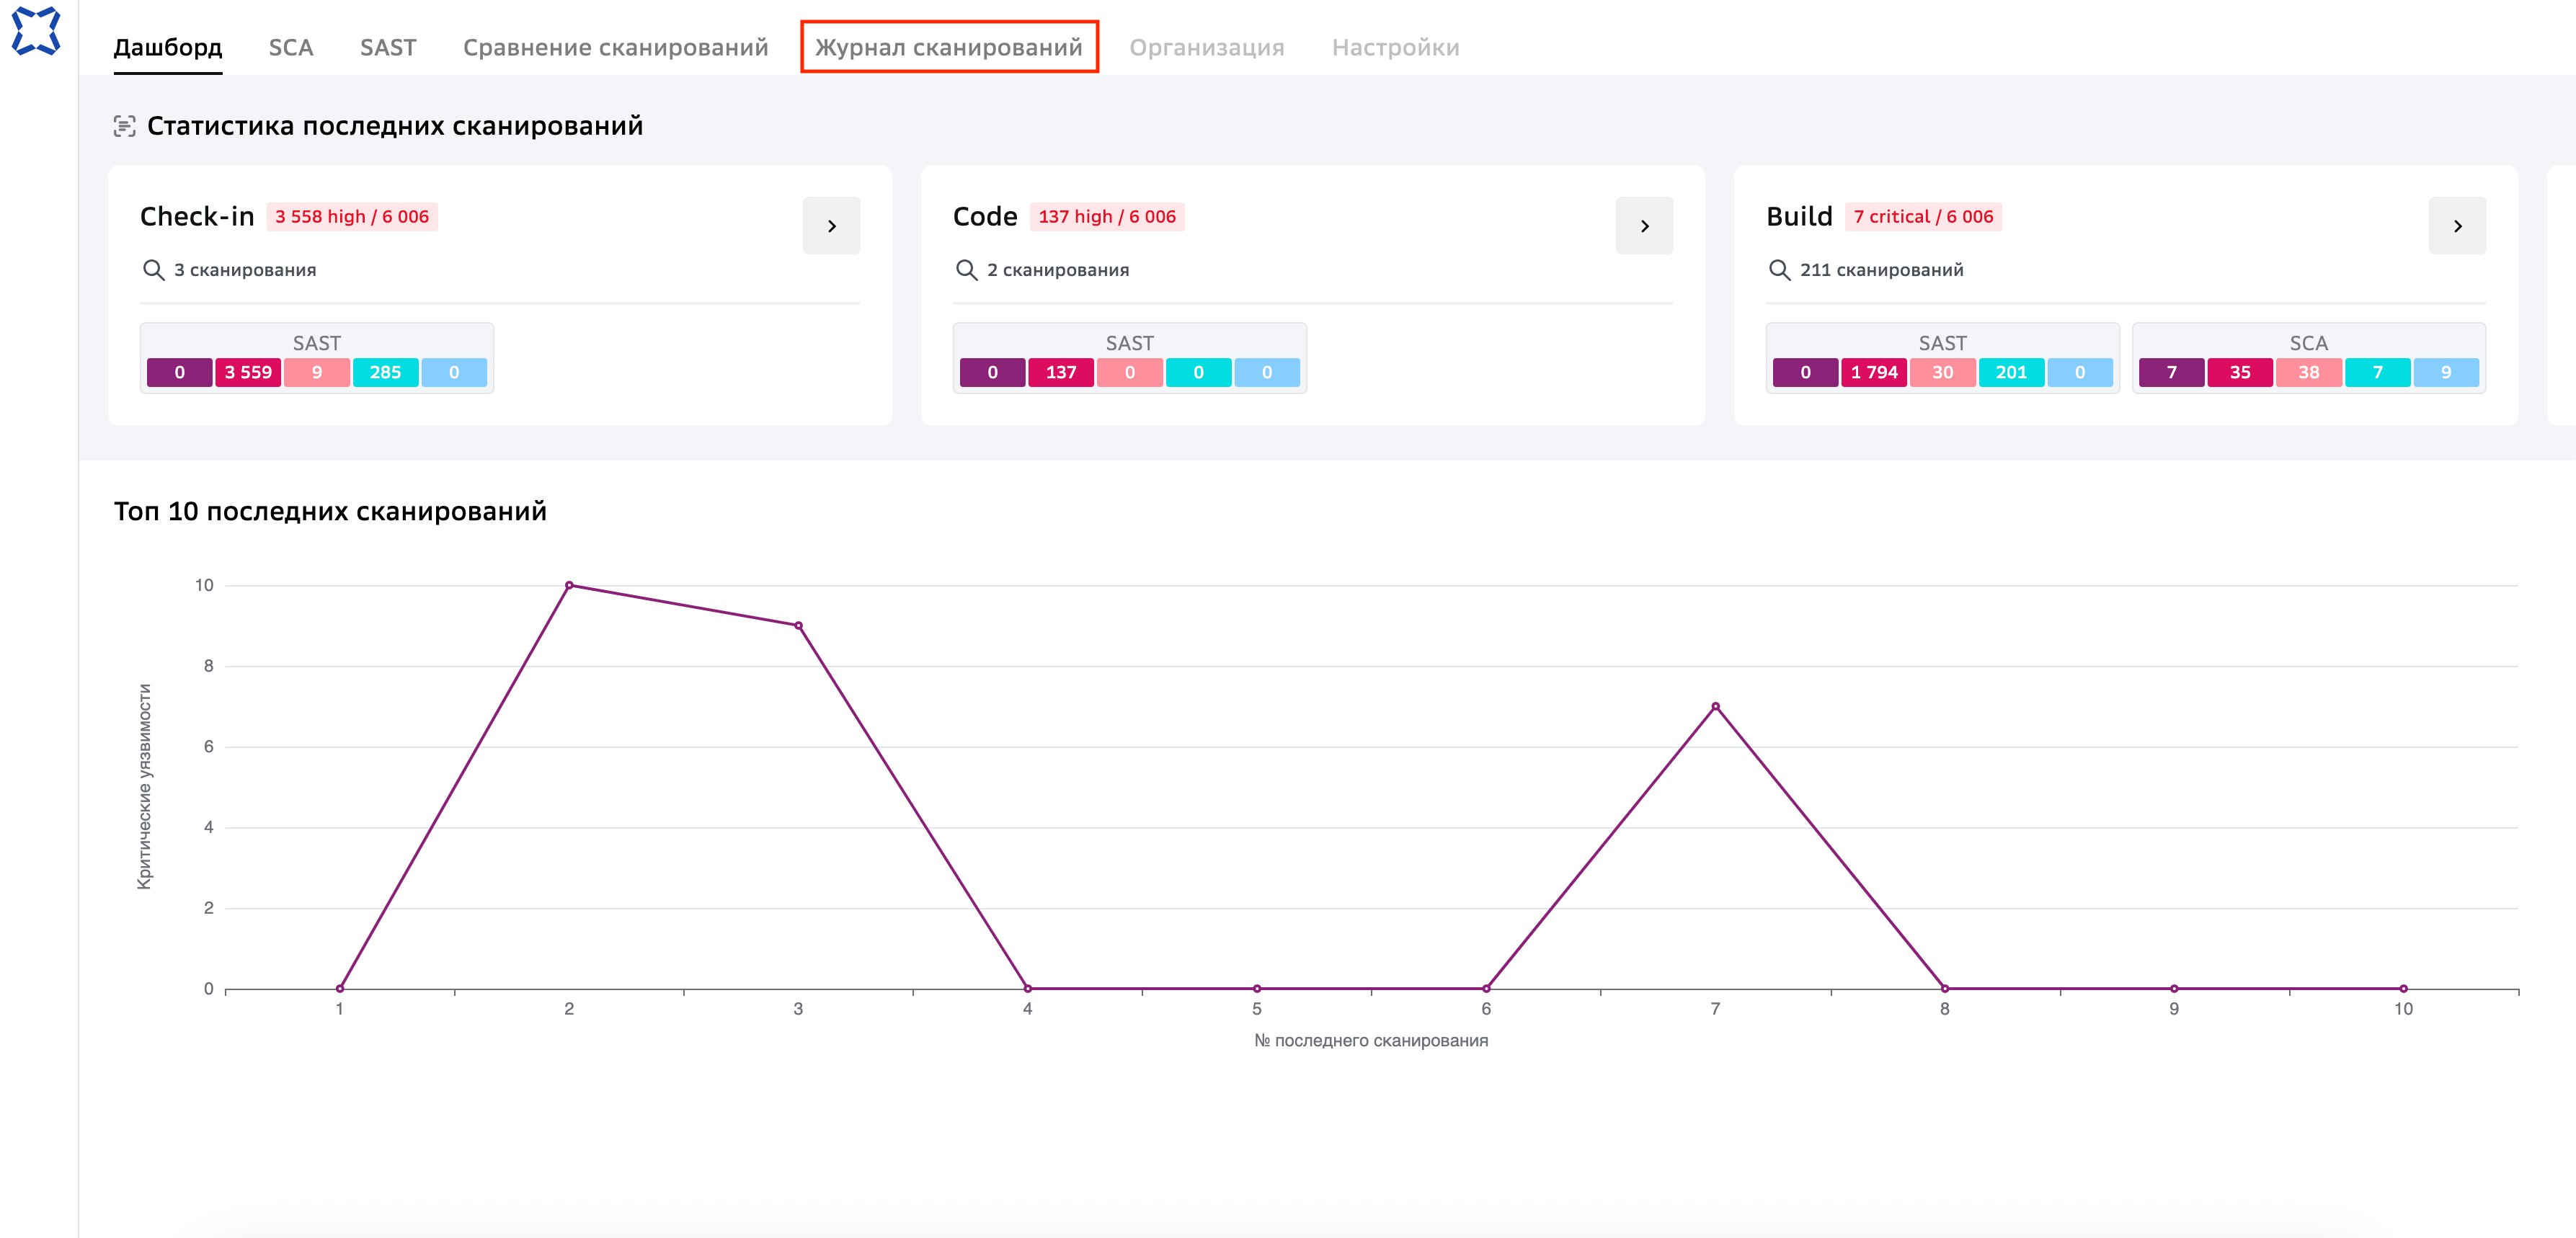
Пользователь переходит в раздел «Журнал сканирований».
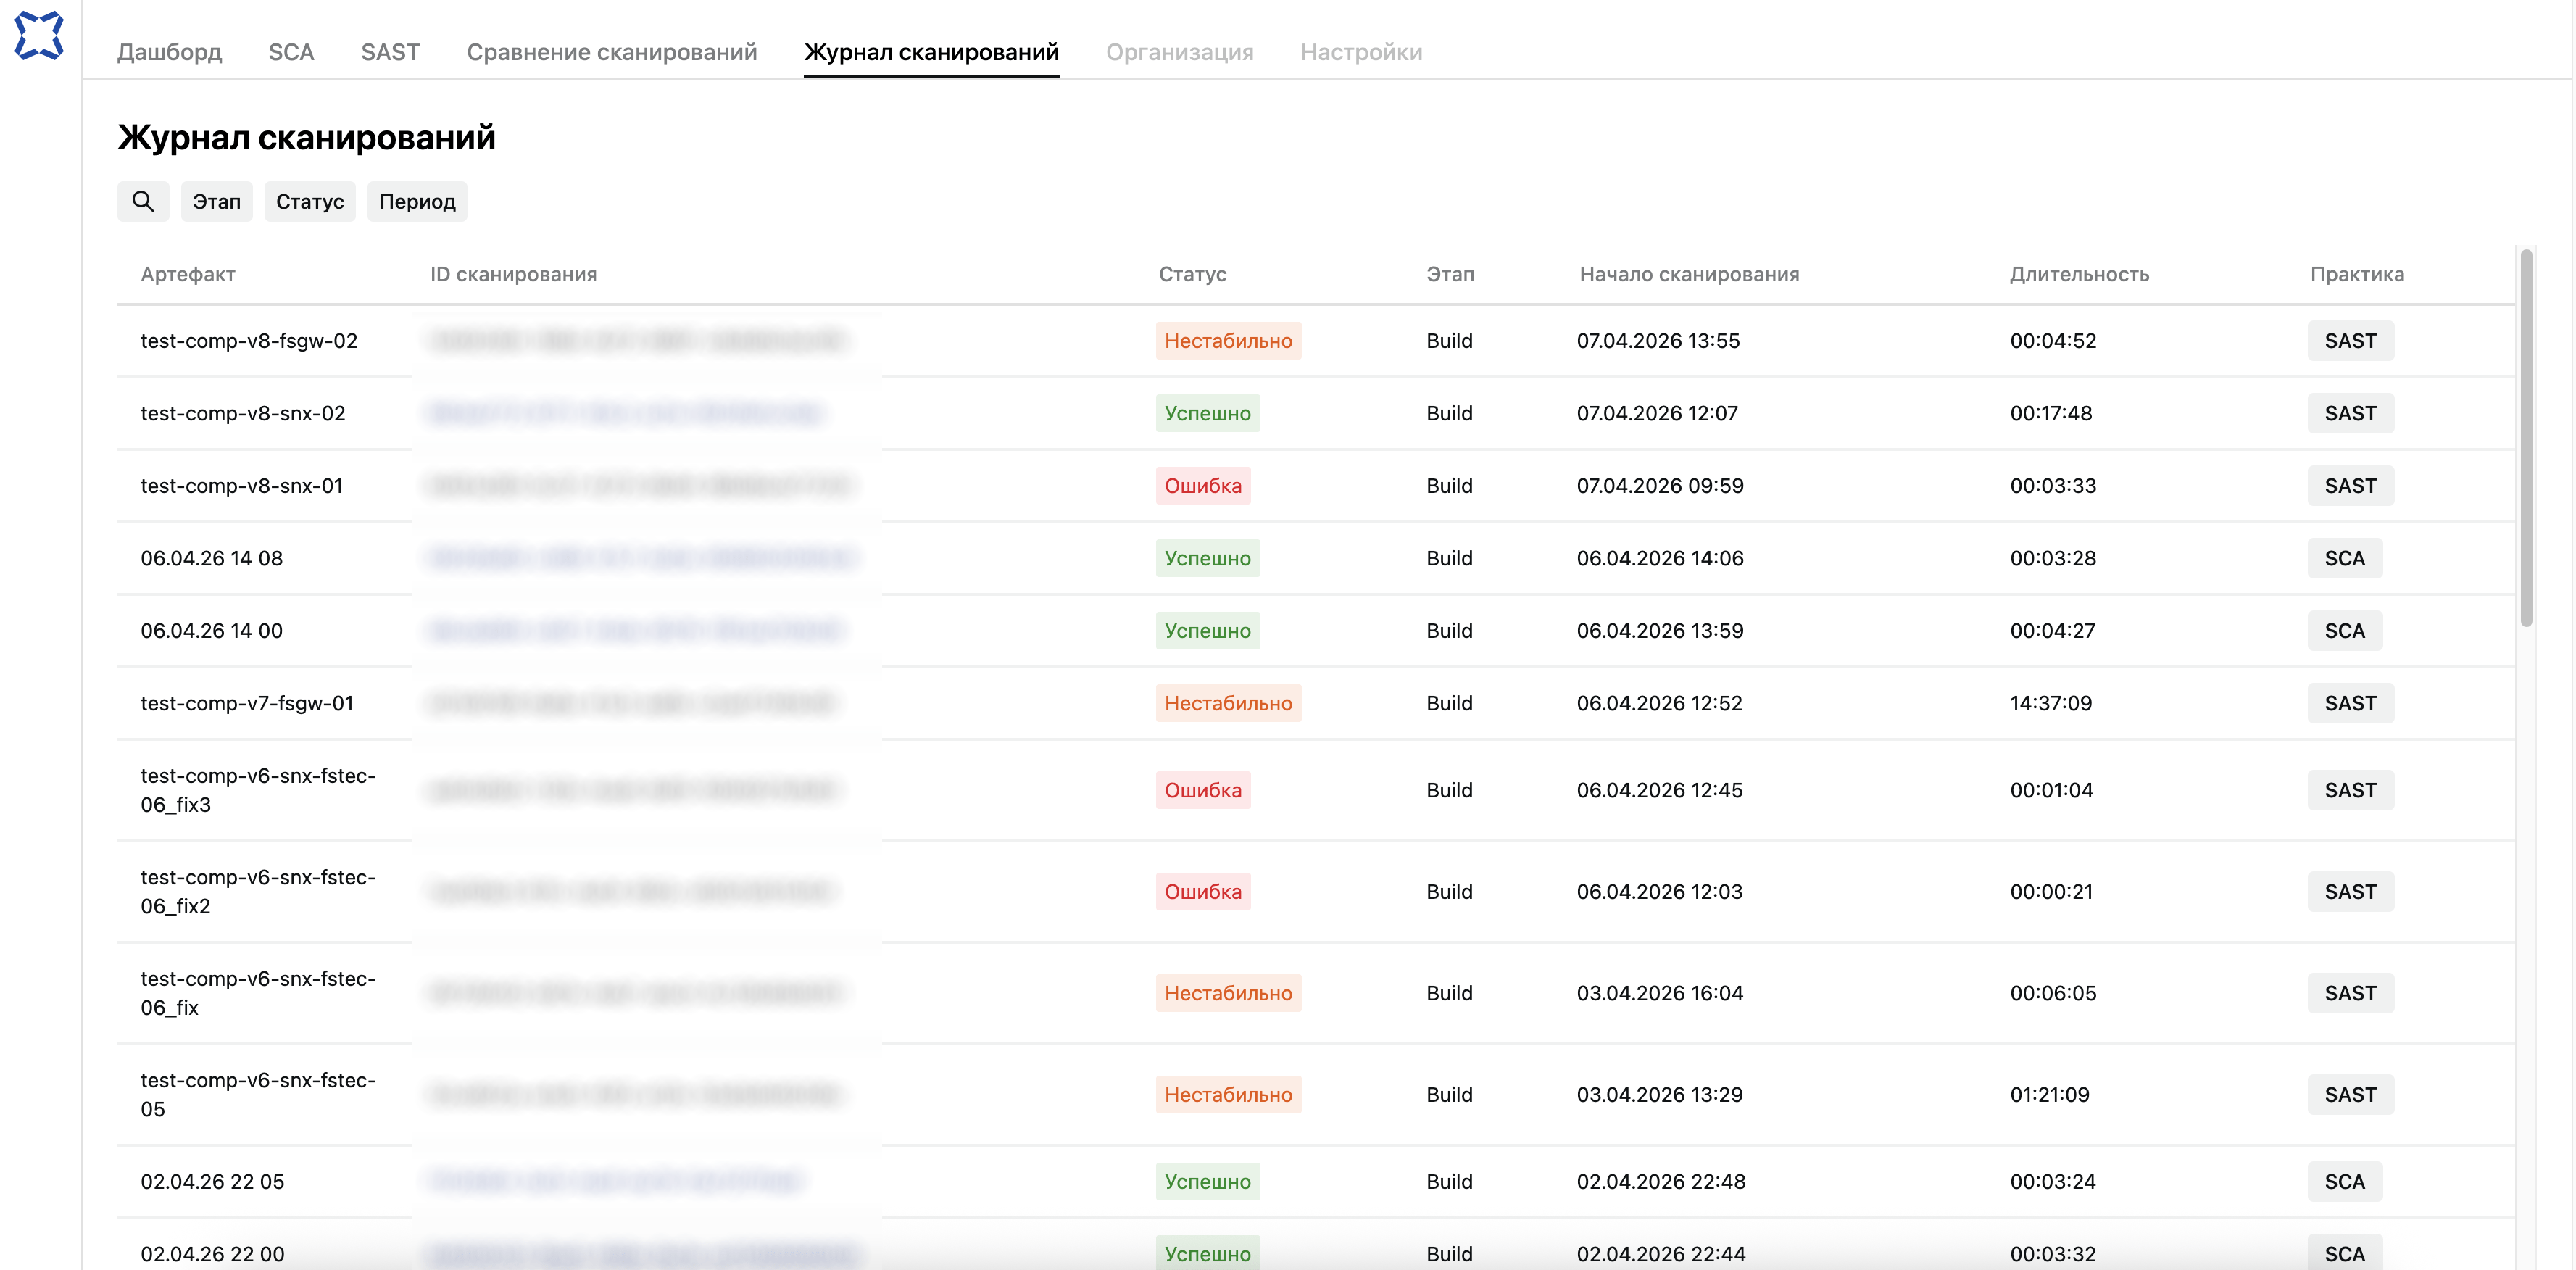
Система отображает список сканирований с колонками:
Артефакт — наименование сканируемого артефакта.
ID сканирования — уникальный идентификатор сканирования.
Статус — текущий статус сканирования.
Этап — этап жизненного цикла, на котором проводилось сканирование.
Начало сканирования — дата и время старта сканирования.
Длительность — продолжительность выполнения сканирования.
Практика — тип модуля сканирования.
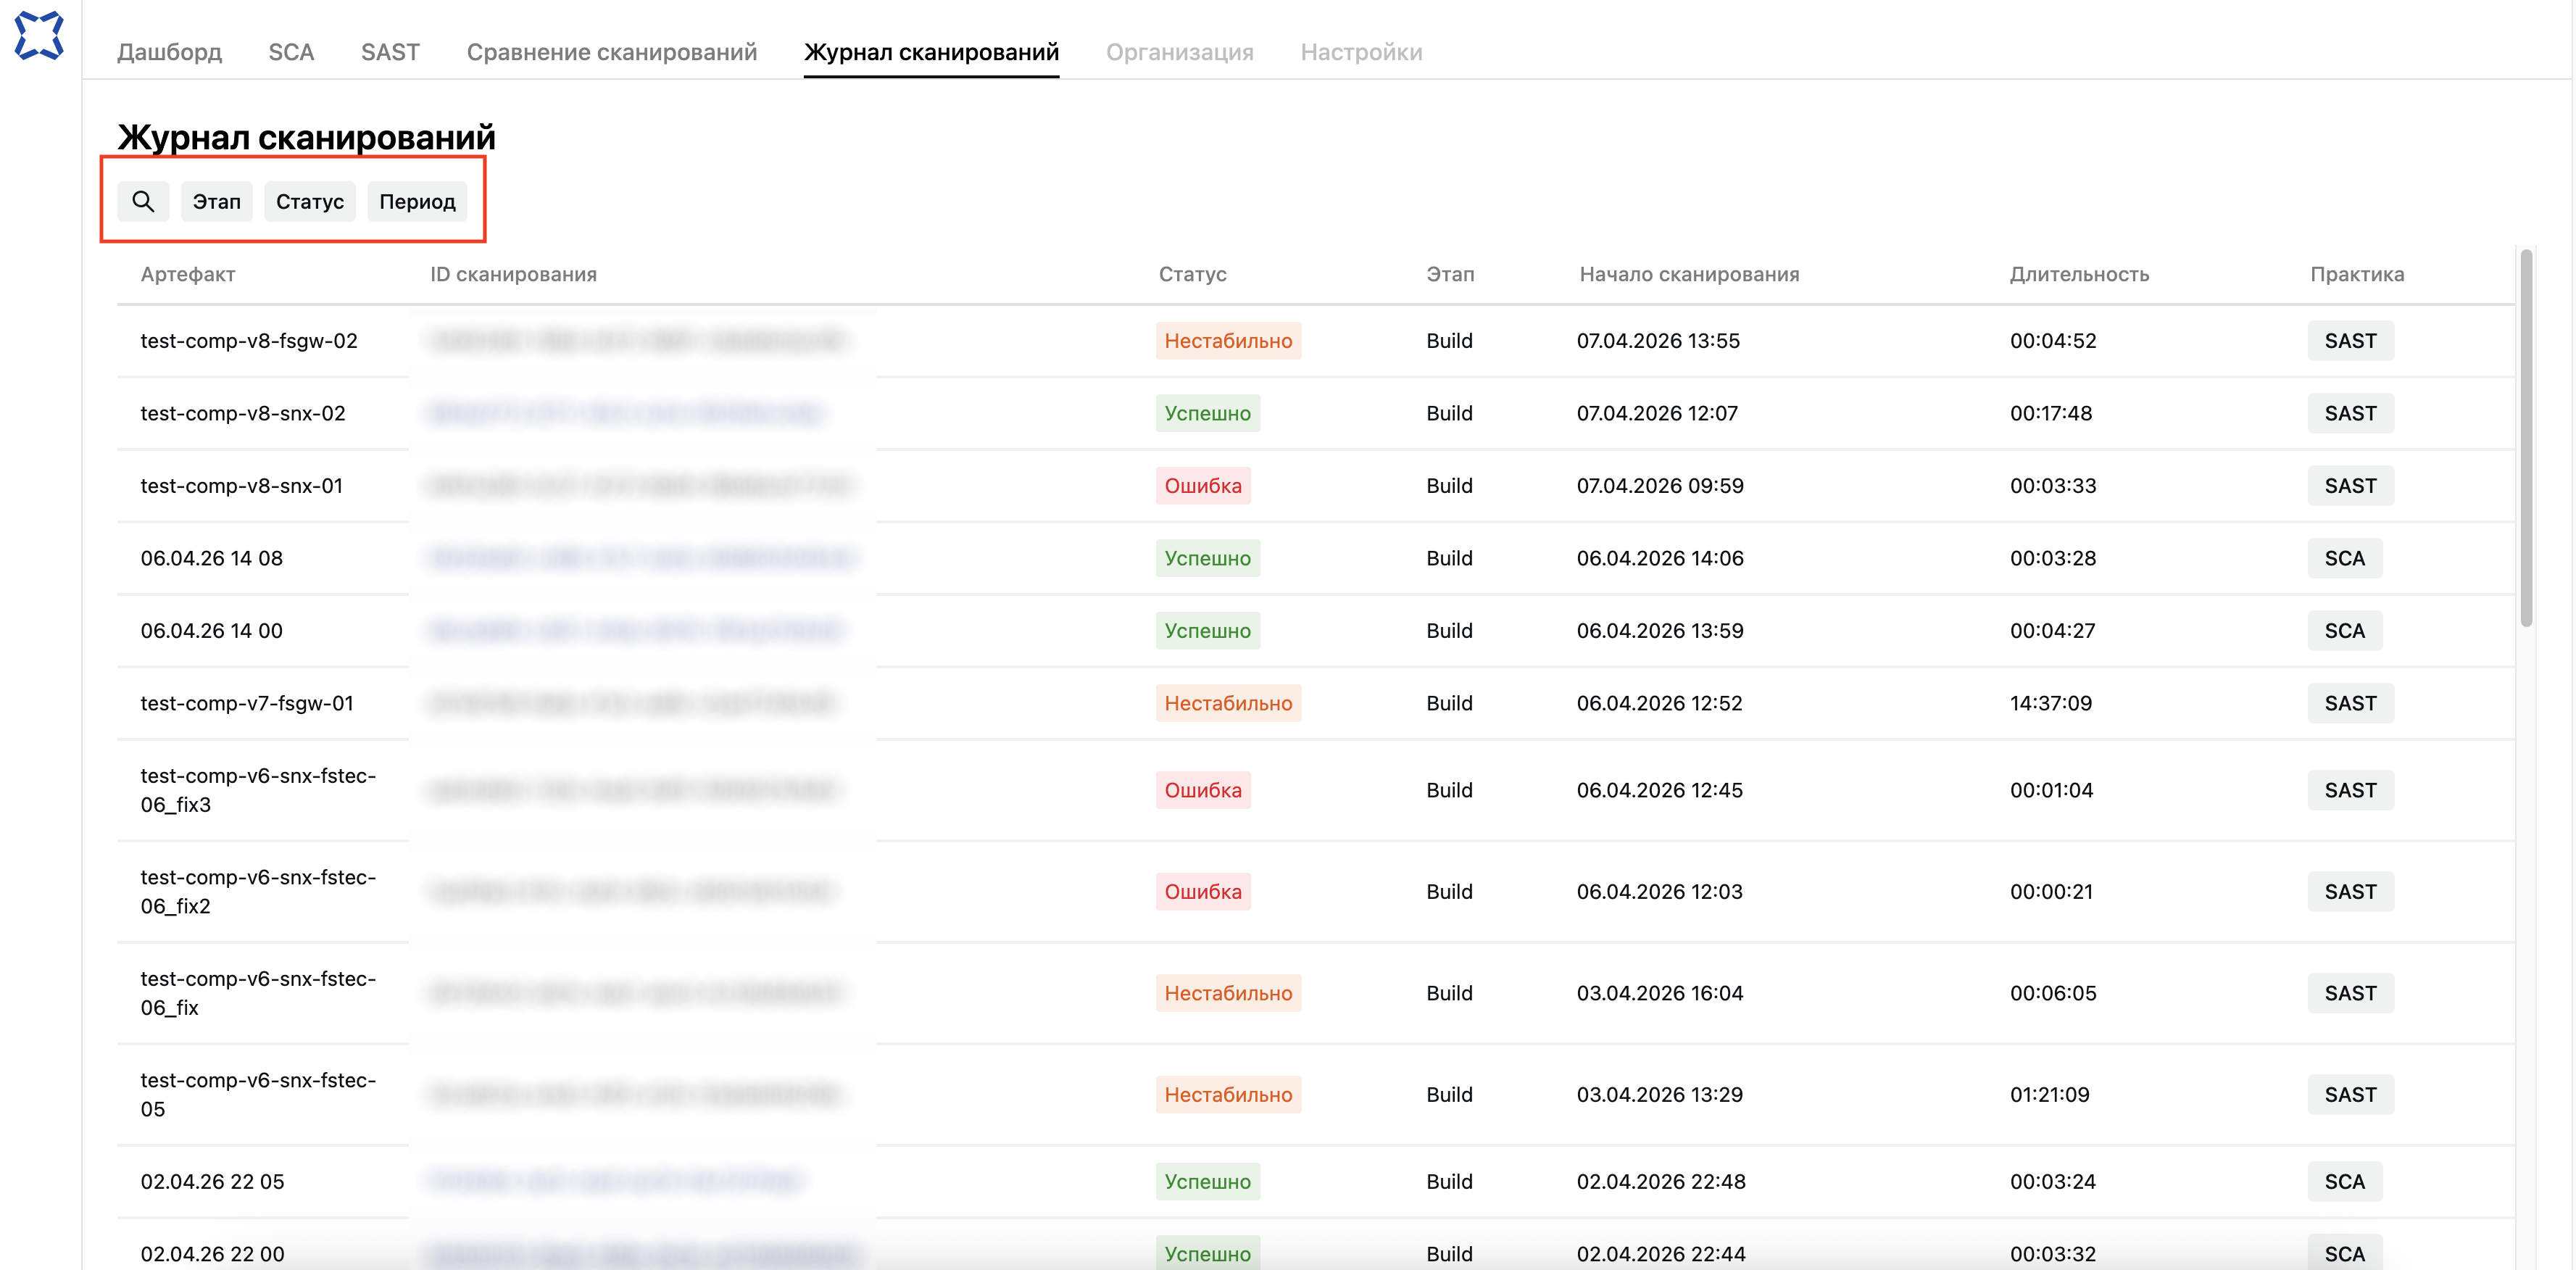
При необходимости пользователь применяет фильтры:
В фильтре «Этап» выбирает один или несколько значений:
Все,Code,Check-in,Build,Artefact.В фильтре «Статус» выбирает интересующие статусы:
Все,В очереди,В процессе,Не найдено,Ошибка,Успешно,Не стабильно.В фильтре «Период» указывает диапазон дат проведения сканирований («с» и «по»).
В фильтре «Период» доступен выбор одного дня.
Пользователь использует строку поиска для быстрого нахождения сканирования по:
наименованию артефакта;
ID сканирования;
этапу сканирования.
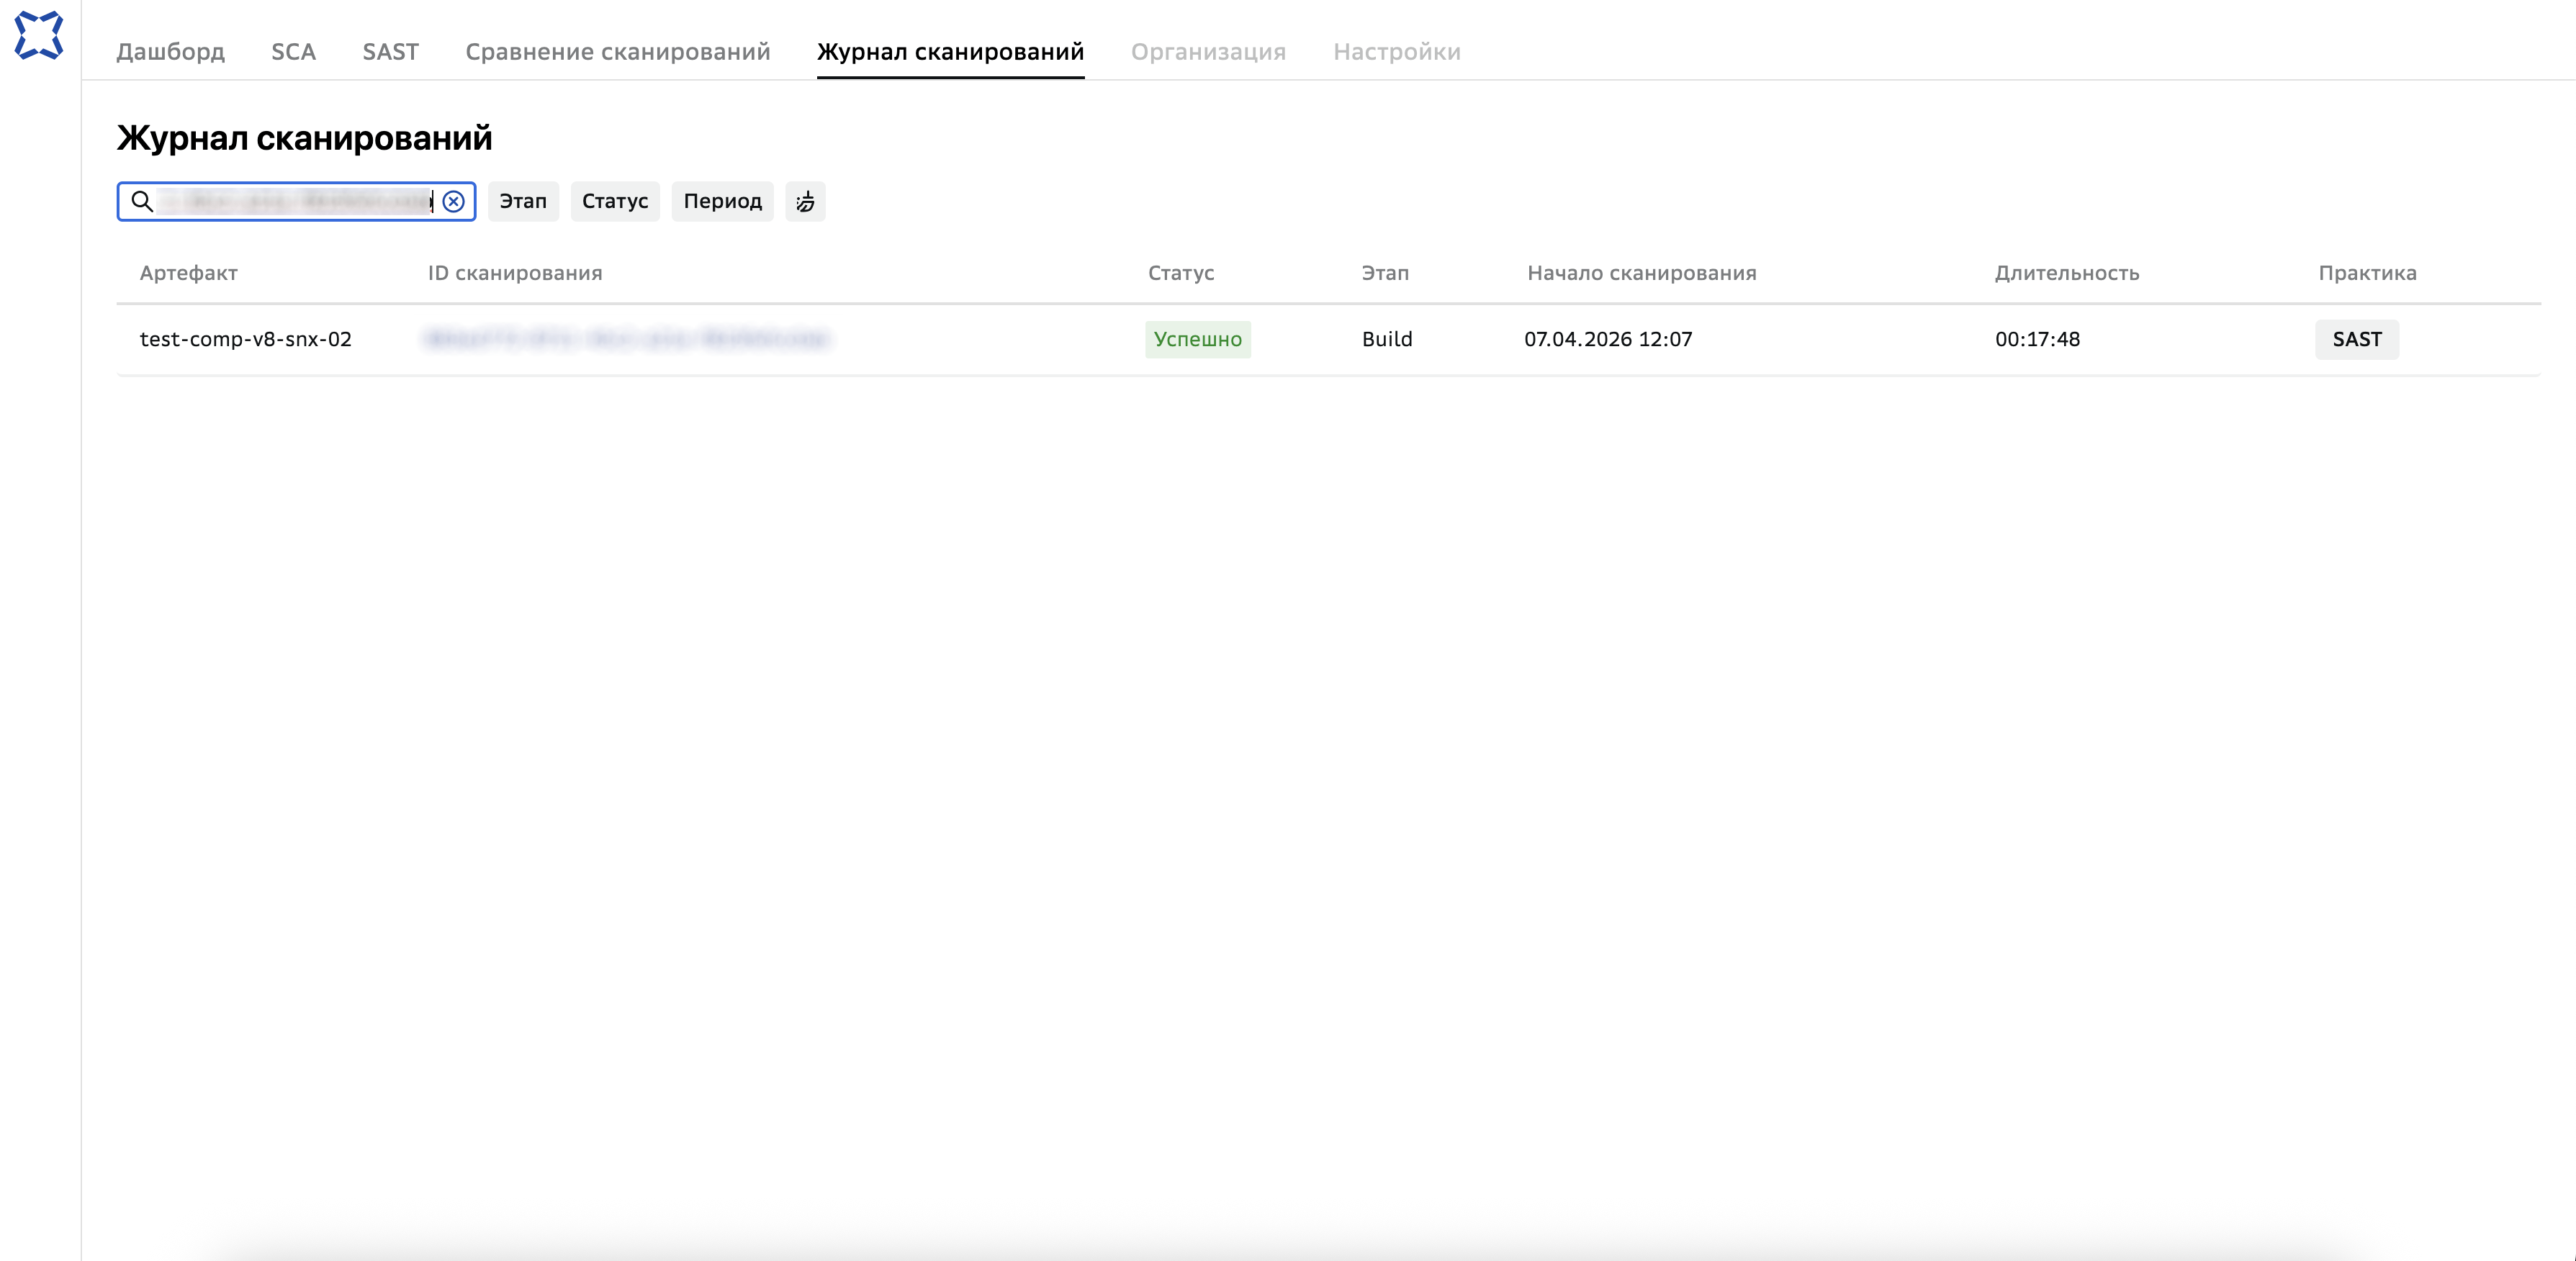
В отфильтрованном списке пользователь находит нужное сканирование.
Если статус сканирования — «Успешно», пользователь нажимает на ID сканирования.
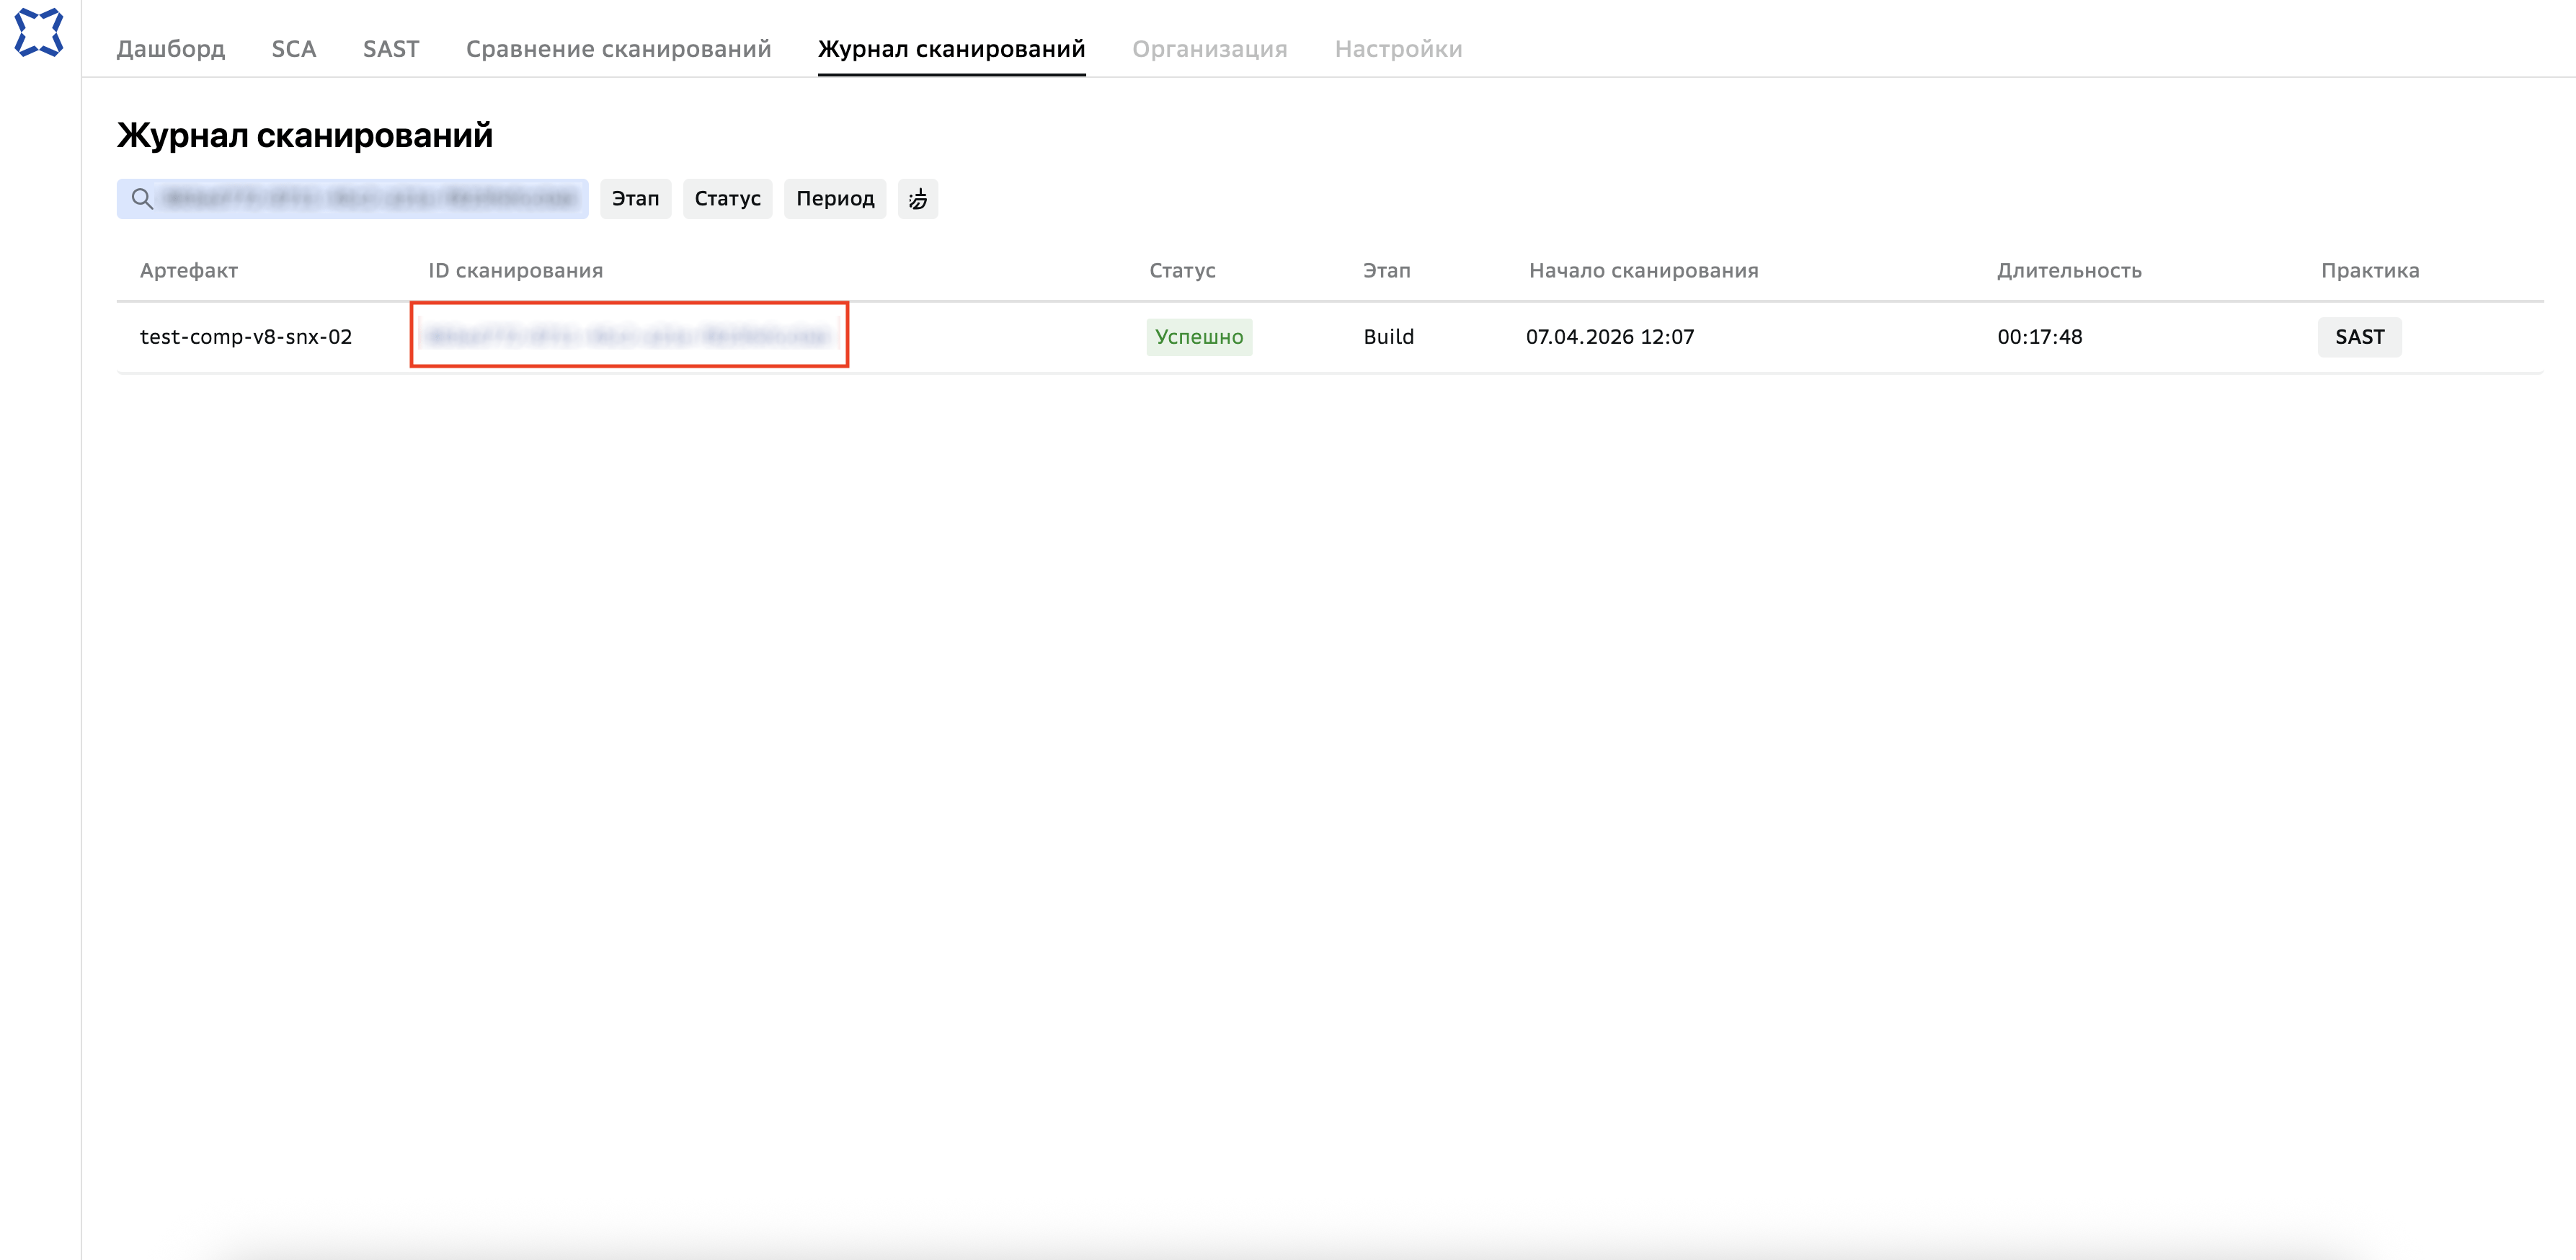
Выполняется переход к сканированию с полным списком найденных уязвимостей.
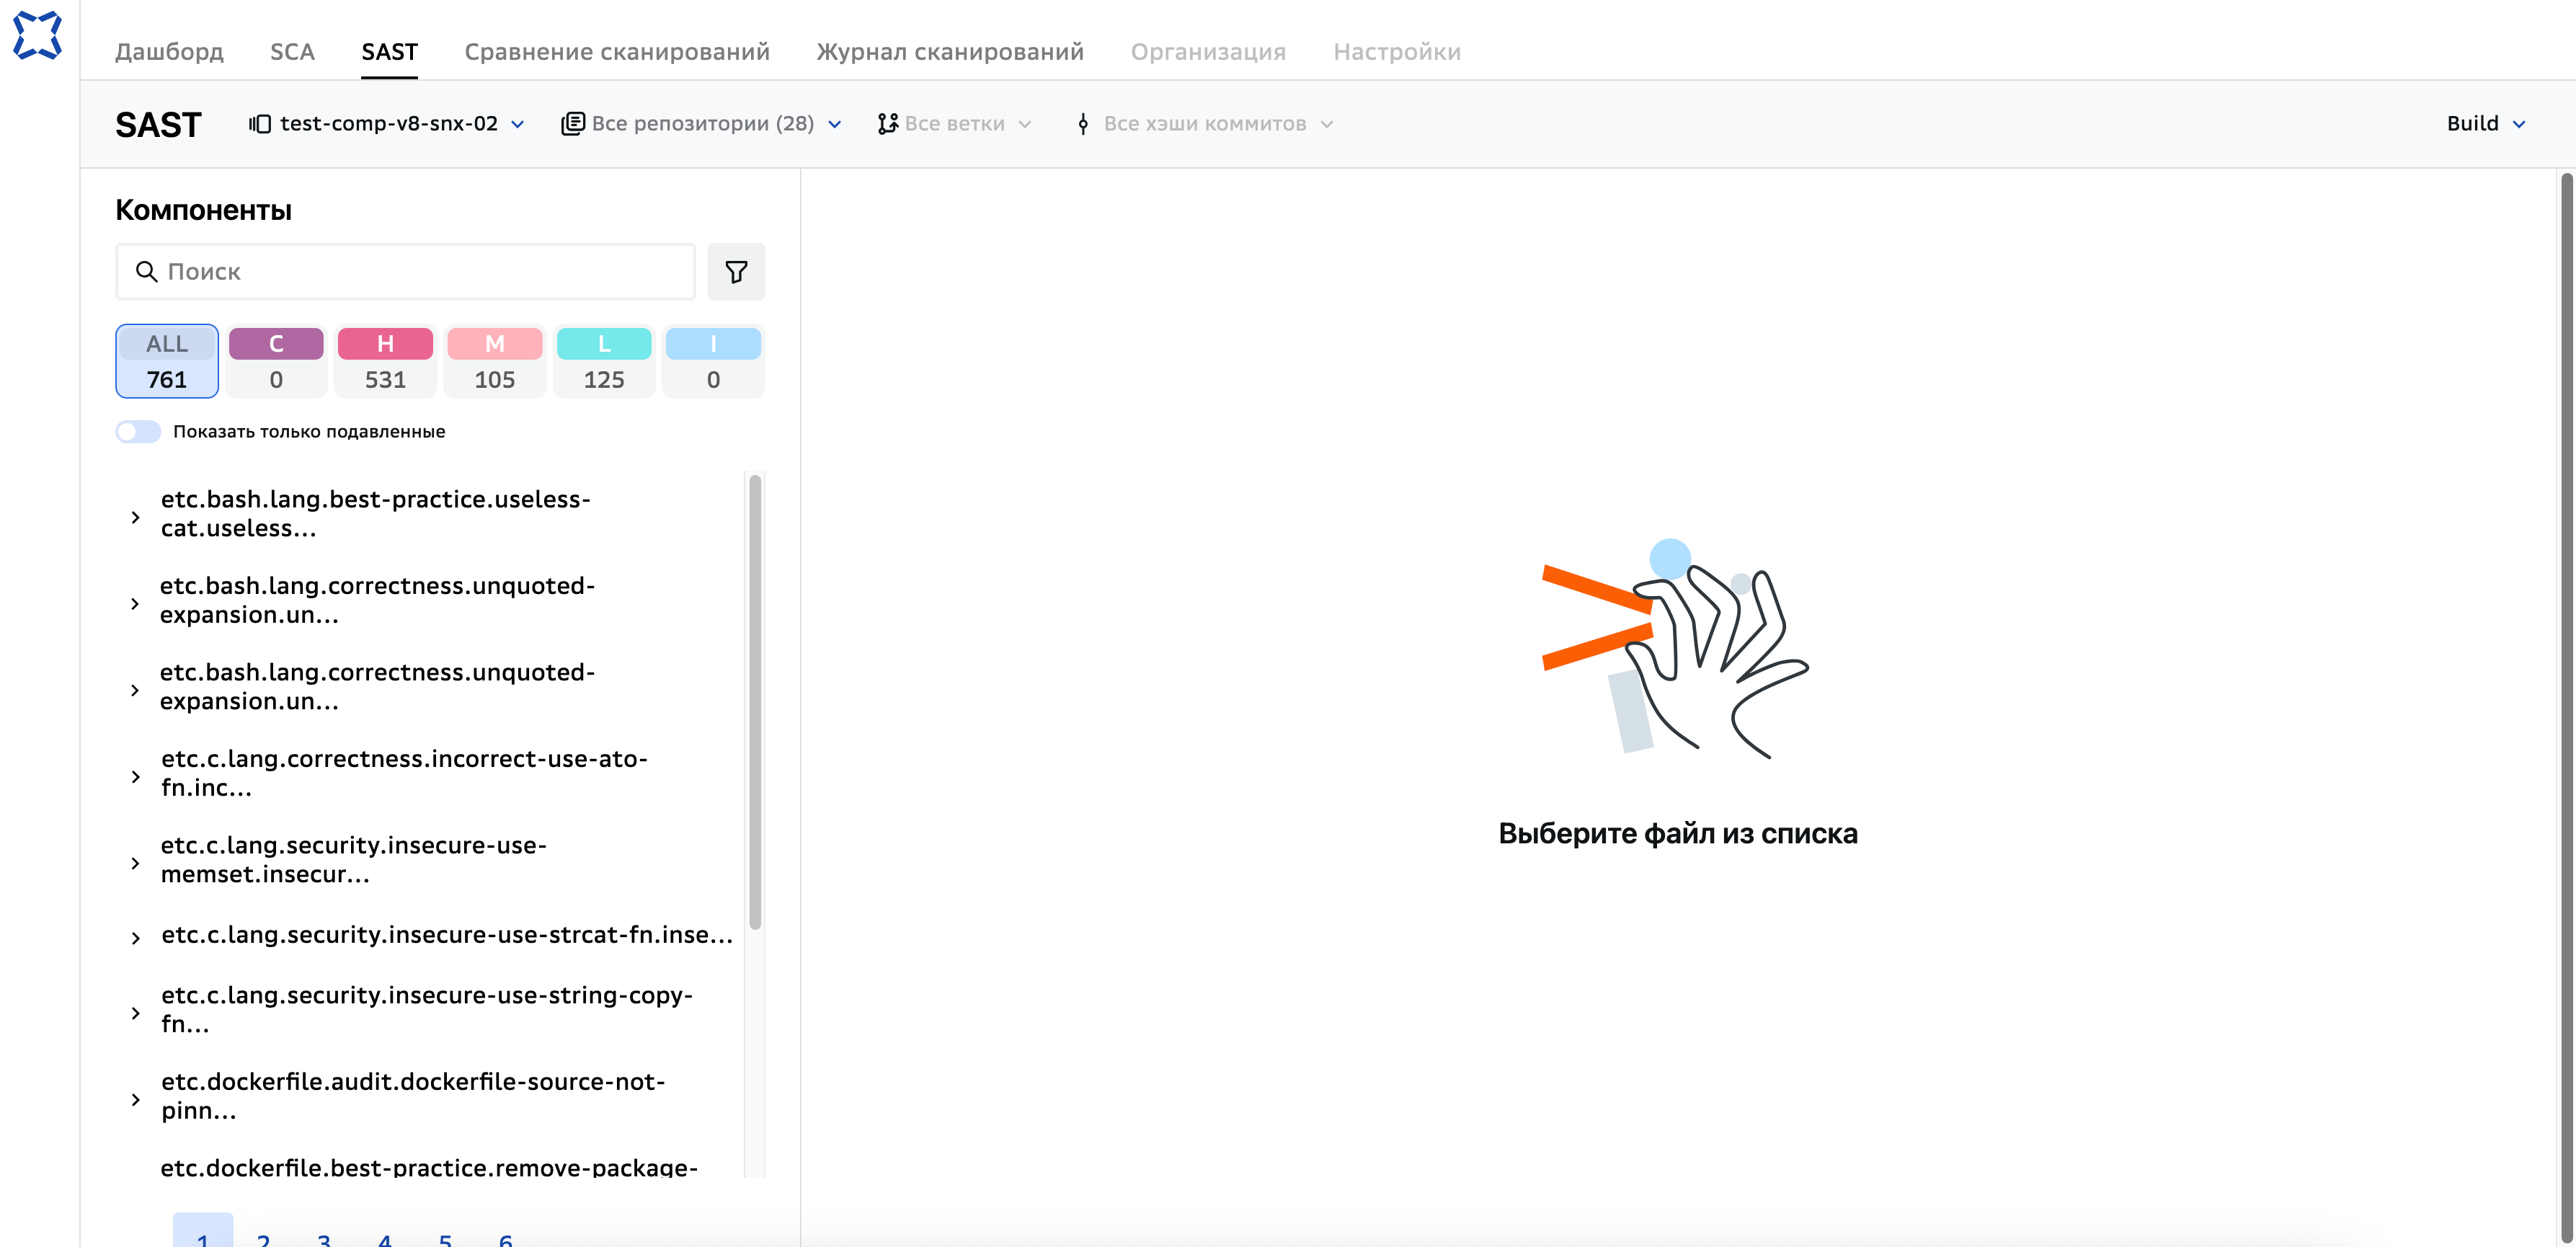
Пользователь приступает к анализу и разметке уязвимостей.
Результат#
После выполнения сценария пользователь получает доступ к актуальным данным о сканированиях, может быстро найти нужное сканирование с помощью поиска и фильтров и перейти к детальному анализу результатов при наличии успешного статуса. Platform V ASOC Control Center обеспечивает корректное отображение списка сканирований и передачу контекста для дальнейшей работы с уязвимостями.