Чек-лист проверки корректности работы#
Проверка работоспособности установки и обновления#
Проверка работоспособности кластера DropApp производится при помощи следующих команд:
Проверьте службы кластера DropApp:
kubelet:
  [linux-tester@control-plane ~]$ sudo systemctl status kubelet
  ● kubelet.service - Kubernetes Kubelet Server
      Loaded: loaded (/usr/lib/systemd/system/kubelet.service; enabled; vendor preset: disabled)
    Drop-In: /etc/systemd/system/kubelet.service.d
          └─kubeadm.conf
  Active: active (running) since Fri 2023-03-31 17:25:44 UTC; 2 days ago
Убедитесь, что в log-файлах нет ошибок.
Проверьте, запущена ли служба CRI-O:
[linux-tester@control-plane ~]$ sudo systemctl status crio
● crio.service - Container Runtime Interface for OCI (CRI-O)
    Loaded: loaded (/usr/lib/systemd/system/crio.service; enabled; vendor preset: disabled)
    Active: active (running) since Fri 2023-03-31 17:25:04 UTC; 2 days ago
Убедитесь, что в log-файлах нет ошибок.
Проверьте, что образы главных компонентов DropApp загрузились на главный node, с помощью команды:
sudo crictl imagesПроверьте запущенные nodes и убедитесь, что все nodes находятся в статусе READY. А также убедитесь, что отображаются Master node control plane и Worker nodes (Worker1, Worker2):
kubectl get nodesПроверьте запущенные pods в namespace Kube-system убедитесь, что они отображаются в статусе Running и имеют, например, Readiness 1/1 c отсутствующими перезапусками (колонка RESTARTS):
kubectl get pods -n kube-system
Проверка ролевой модели#
Авторизация под разными пользователями и проверка полномочий#
Очистите токен, находящийся в кеше:
rm -rf ~/.kube/cache/oidc-login/*Выполните вход под разными пользователями и проверьте, работают ли ограничения.
kubectl get ns --user=oidc
kubectl get pods --user=oidc
kubectl get deploy --user=oidc
rm -rf ~/.kube/cache/oidc-login/*
Проверка системы авторизации#
Выполните вход в Grafana
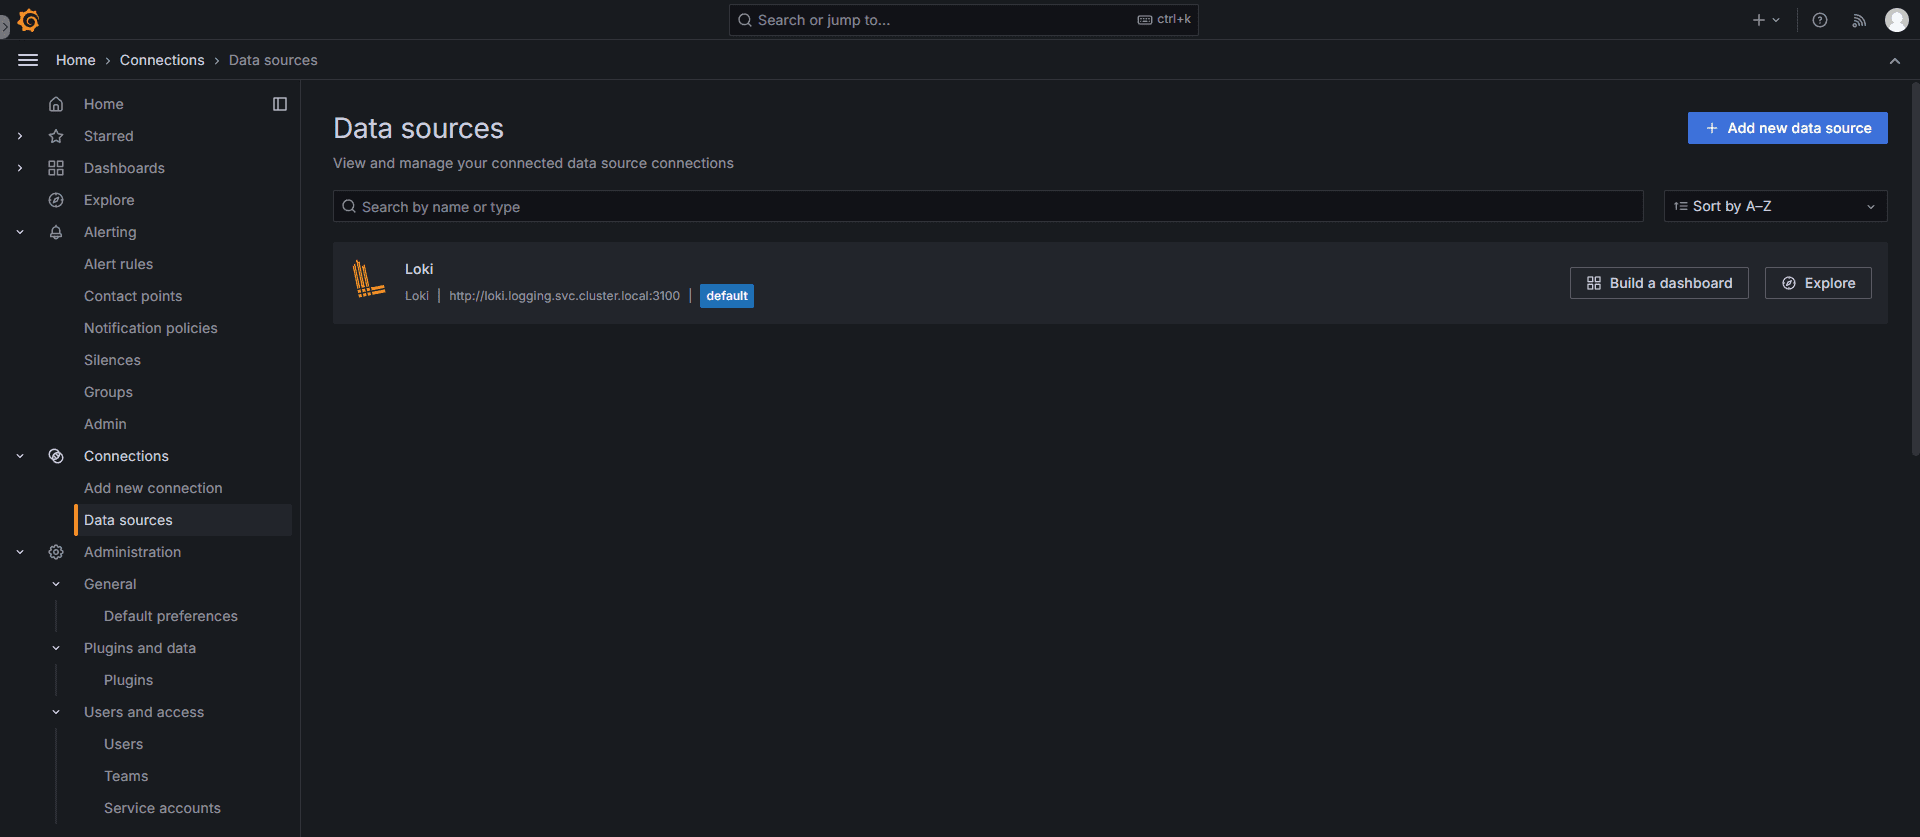
https://<grafana_dns>.Убедитесь, что в разделе меню «Data sources» есть data source
Loki:datasource loki http://loki.logging.svc.cluster.local:3100.
Убедитесь, что в разделе меню «Explore» есть записи аудита
kube-api-serverпо выборкеjob = auditlogs:
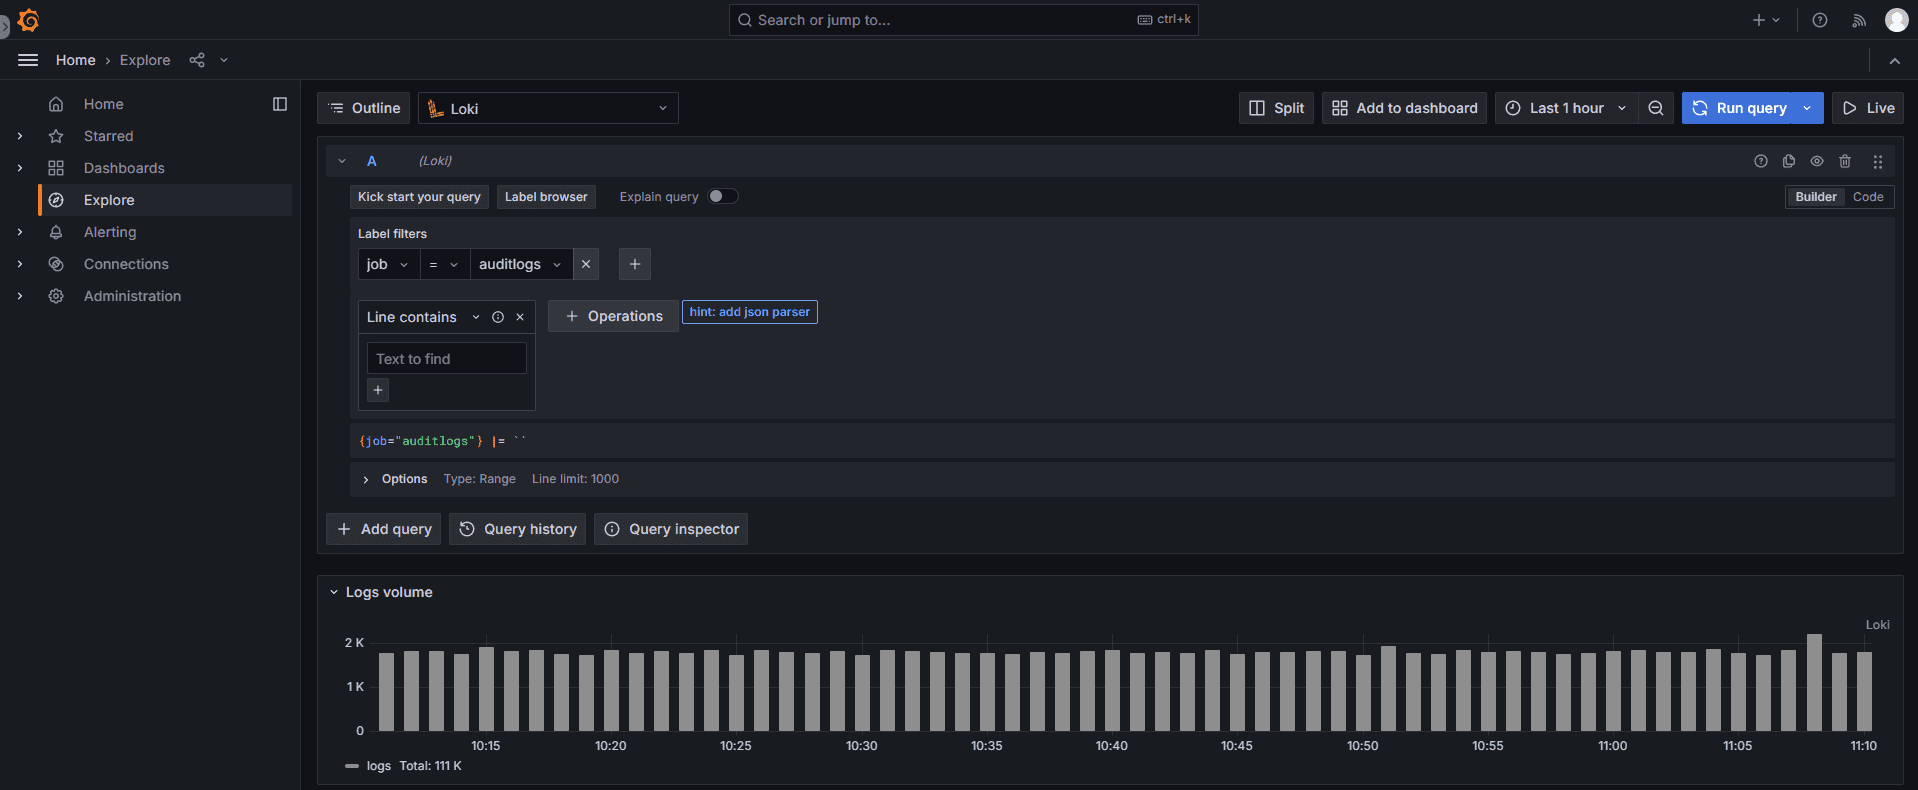
В представленном примере, в разделе меню «Explore», ниже раздела Logs volume, представлены журналы аудита.
Проверка установки#
Артефакты установки#
После установки получены следующие артефакты:
конфигурация кластера в каталоге
/home/dapp/.dropapp/registry/kubeconfig;роль
kubeadmin, пароль от роли, расположенный в каталоге/home/dapp/.dropapp/registry/kubeadmin-password. Этот пароль можно использовать для доступа в пользовательскую консоль по адресуhttps://console.registry.domain.ru.
Установленные компоненты#
Для проверки перечня установленных компонентов, с помощью утилиты Kubectl из релизного дистрибутива, выполните команду:
kubectl get components -o wide
Вывод команды покажет список установленных по умолчанию компонентов:
NAME                 STATUS    AGE     DAPP VERSION   TOOLS
auth                 success   2m21s   2.2.3-fstec    role-model, dex
cert-management      success   3m57s   2.2.3-fstec    cert-manager
cni                  success   5m      2.2.3-fstec    cilium
ingress-controller   success   3m2s    2.2.3-fstec    ingress-nginx
load-balancer        success   4m45s   2.2.3-fstec    metallb
ui
Установленные инструменты#
Для проверки перечня установленных инструментов, с помощью утилиты Kubectl из релизного дистрибутива, выполните команду:
kubectl get tools -o wide
Вывод команды покажет список установленных по умолчанию инструментов и их версии:
NAME            STATUS    RETRY   AGE     VERSION       DAPP VERSION   COMPONENT
cert-manager    success   1       4m18s   v1.14.7       2.2.3-fstec    cert-management
cilium          success   0       5m22s   1.14.12       2.2.3-fstec    cni
console         success   2       2m11s   4.12.0        2.2.3-fstec    ui
dex             success   0       2m33s   2.41.1        2.2.3-fstec    auth
ingress-nginx   success   0       3m23s   1.9.6         2.2.3-fstec    ingress-controller
metallb         success   0       5m7s    v0.14.5       2.2.3-fstec    load-balancer
role-model      success   0       2m43s   2.2.3-fstec   2.2.3-fstec    auth