Настройка приложения#
Порядок настройки#
Настройка Datasource на примере DataSources Sbertech Abyss SQL#
Для добавления источника данных (DataSources):
Перейдите в главное меню
Выберите Connections
Нажмите кнопку Connections >> View configured data sources и Add data source.
Выберите плагин SberTech Abyss SQL.
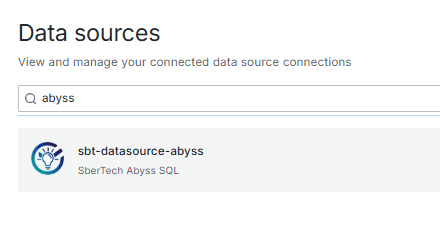
Включите Exec On Front для работы DataSources через фронтенд.
В типе Work Mode укажите Abyss.
Укажите адрес подключения к Abyss, заполнить поля Project, AuthToken и параметры базовой аутентификации логин/пароль.
Если используется авторизация через IAM Proxy (AUTH), заполнить поле HeaderNamesList, именем заголовка в котором Platform V IAM SE Proxy (AUTH) передает JWT токен.
Важно! В поле name введите название «Indicator-Abyss» именно так, как называется datasource в дашбордах, названия должны совпадать.
Нажмите Save & Test.
Если все параметры введены корректно, то будет выведено оповещение Datasource is working. В поле URL указывается полный путь строки подключения к API Abyss, например Ваш_Url/coordinator/api/gateway/v1
Параметры настройки#
Название параметра |
Назначение параметра |
Рекомендуемые значения параметра |
Допустимый формат значений параметра |
|---|---|---|---|
URL |
Url nginx для работы приложения |
- |
http:// |
Параметры настройки источника данных (datasource)#
Доступ к пользовательскому интерфейсу предоставляется через сервис аутентификации. Передача данных осуществляется с использованием mTLS.
Конфигурация mTLS настраивается в разделе HTTPS(TLS) при настройке Datasource:
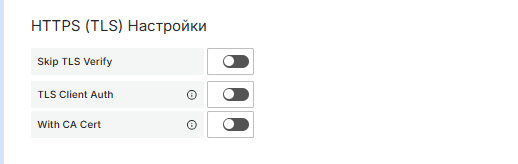
Необходимо включить переключатели SSL и указать корневые сертификаты.
Название параметра |
Назначение параметра |
Рекомендуемые значения параметра |
Допустимый формат значений параметра |
|---|---|---|---|
|
Возможность указания клиенских сертификатов. |
||
|
Позволяет проверять самоподписанные сертификаты TLS. |
Порядок настройки безопасного использования#
Доступ к параметрам настройки безопасности возможен только пользователям с ролью Администратор.
Включение/отключение аутентификации по mTLS#
mTLS (Mutual TLS) — это механизм двусторонней аутентификации, используемый для защиты передачи данных между клиентом и сервером.
Для его настройки:
Перейдите в раздел Connections → Datasource.
Выберите нужный источник данных.
В разделе HTTPS(TLS) включите переключатель SSL.
Укажите путь к корневому сертификату (CA Certificate).
Сохраните изменения.
Настройка ограничений доступа по IP-адресам#
Чтобы ограничить доступ к системе с определенных IP-адресов, эта функция должна быть настроена на уровне бэкенда или прокси-сервера.
Настройка таймаута сессии#
Для повышения безопасности рекомендуется ограничить время жизни активной сессии
cache_expiration: 300 # Время хранения в кеше информации о доступах пользователя.
По истечении времени сессия автоматически завершится, и пользователь будет перенаправлен на страницу входа.
Настройка логирования событий безопасности#
Для отслеживания действий пользователей и выявления потенциальных угроз можно включить логирование событий безопасности
Укажите уровень детализации (например, INFO, DEBUG).
Логи сохраняются в системе Platform V Monitor Журналирование (LOGA) и могут быть использованы для анализа и мониторинга.
Параметры безопасности#
Название параметра |
Назначение параметра |
Рекомендуемые значения параметра |
Допустимый формат значений параметра |
|---|---|---|---|
|
Режимы логирования: |
|
|
|
Уровень логирования: |
|
|
|
Фильтры для установки разных уровней логирования для конкретных компонентов, например: |
||
|
Сообщение об ошибке, отображаемое пользователям вместо деталей внутренних ошибок. |
|