SCAMASTER#
SCAMASTER представляет собой модуль для выполнения композиционного анализа кода (SCA) проверяя на наличие известных уязвимых библиотек и зависимостей.
Состав SCAMASTER#
SCAMASTER включает следующие элементы:
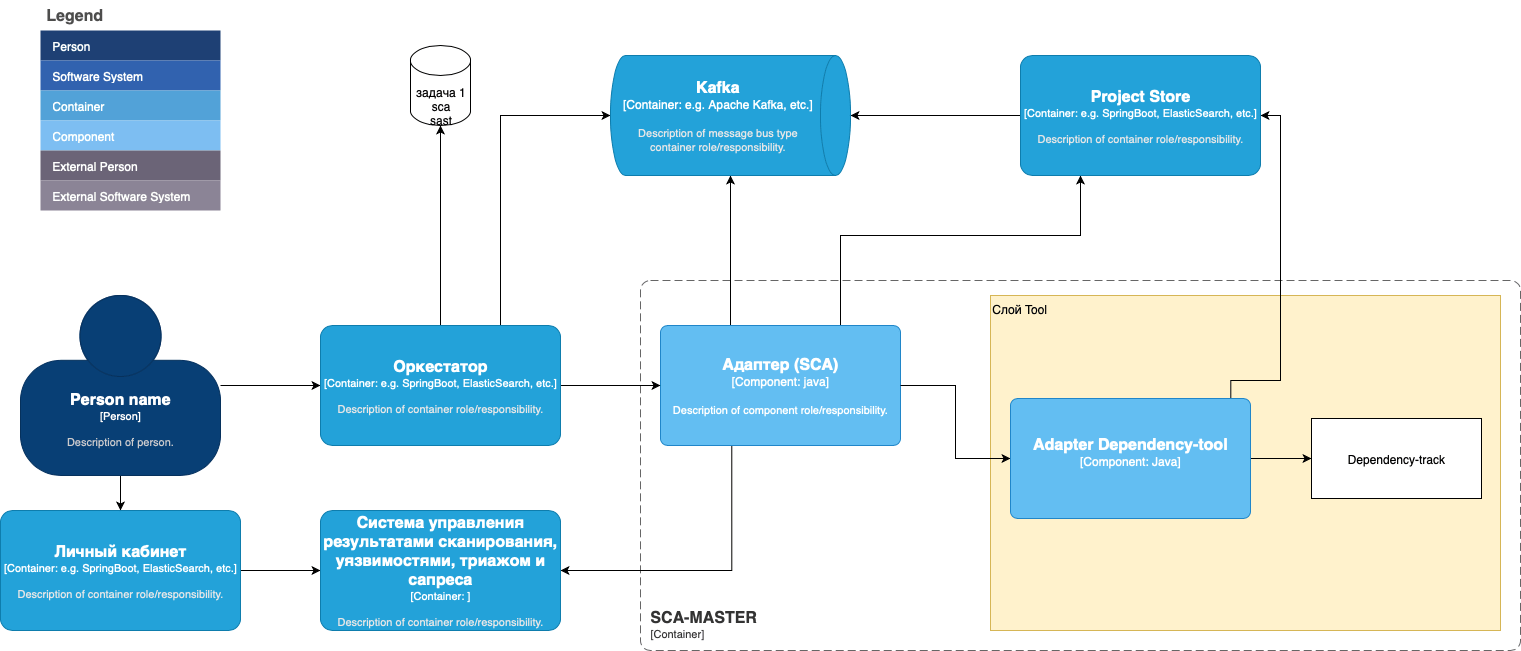
SCA-адаптер - представляет собой программный адаптер ASOC, обеспечивающий интеграцию и управление инструментами композиционного анализа кода (SCA).
Dependency tool adapter - адаптер инструмента сканирования Dependency track, предназначенный для отправки задач на анализ в инструмент сканирования и передачи результатов анализа в Личный кабинет.
Dependency track - инструмент сканирования выполняющий композиционный анализ кода на наличие известных уязвимых библиотек и зависимостей.
Принцип действия SCA-адаптер#
Принцип действия SCA-адаптер состоит в получении задачи на сканирование из очереди Kafka, декомпозиции и распределении подзадач между соответствующими инструментами анализа, сборе результатов, сохранении и возвращении результатов анализа в Личный кабинет.
Сценарий работы SCAMASTER#
Описание процесса выполнения задачи на сканирование модулем SCAMASTER:
В модуль сканирования SCAMASTER поступает задача на сканирование из топика
SCAN.SCA.SCAMASTER.{stand-type}.{project-code}.SCA-адаптер декомпозирует поступившую задачу на подзадачи и отправляет подзадачу в топик Kafka
TOOL_SCAN.SCA.{tool}.{stand-type}.{project-code}для Dependency tool adapter.Dependency tool adapter передает задачу на сканирование в инструмент анализа.
В процессе анализа Dependency tool adapter обновляет статус задачи и отправляет его в
TASK_STATUS_TOPIC.В процессе анализа Оркестратор получает статус состояния подзадачи и отправляет актуальный статус в топик Kafka
PO_SCAN_STATUS.{stand-type}.{project-code}для обновления статуса подзадачи в UI Личного кабинета.По завершению анализ Dependency tool adapter возвращает результаты SCA-адаптер.
SCA-адаптер передает результат сканирования в Личный кабинет.
Использование SCAMASTER#
Проблематика#
SCAMASTER предназначен для автоматизации процесса композиционного анализа исходного кода и решает следующие проблемы:
Сложность ручной настройки и сопровождения процесса анализа.
Необходимость интеграции с различными системами и инструментами.
Автоматизация проверки и обработки результатов анализа.
Предусловия#
Для выполнения сценария необходимо быть авторизованным пользователем в текущей организации.
Последовательность выполнения#
Для запуска процесса сканирования, необходимо выполнить следующие действия:
Пользователь запускает Jenkins job для сборки дистрибутива сканируемого программного продукта, Jenkins job сборки вызывает REST Open API Оркестратора.
Оркестратор вызывает модуль сканирования SCAMASTER.
Пользователь переходит в UI Личного кабинета для просмотра результатов сканирования.
Описание API SCAMASTER приведено в разделе Программные интерфейсы.
Настройка подключения SCAMASTER#
Порядок настройки подключения SCAMASTER описан в Руководстве по установке.
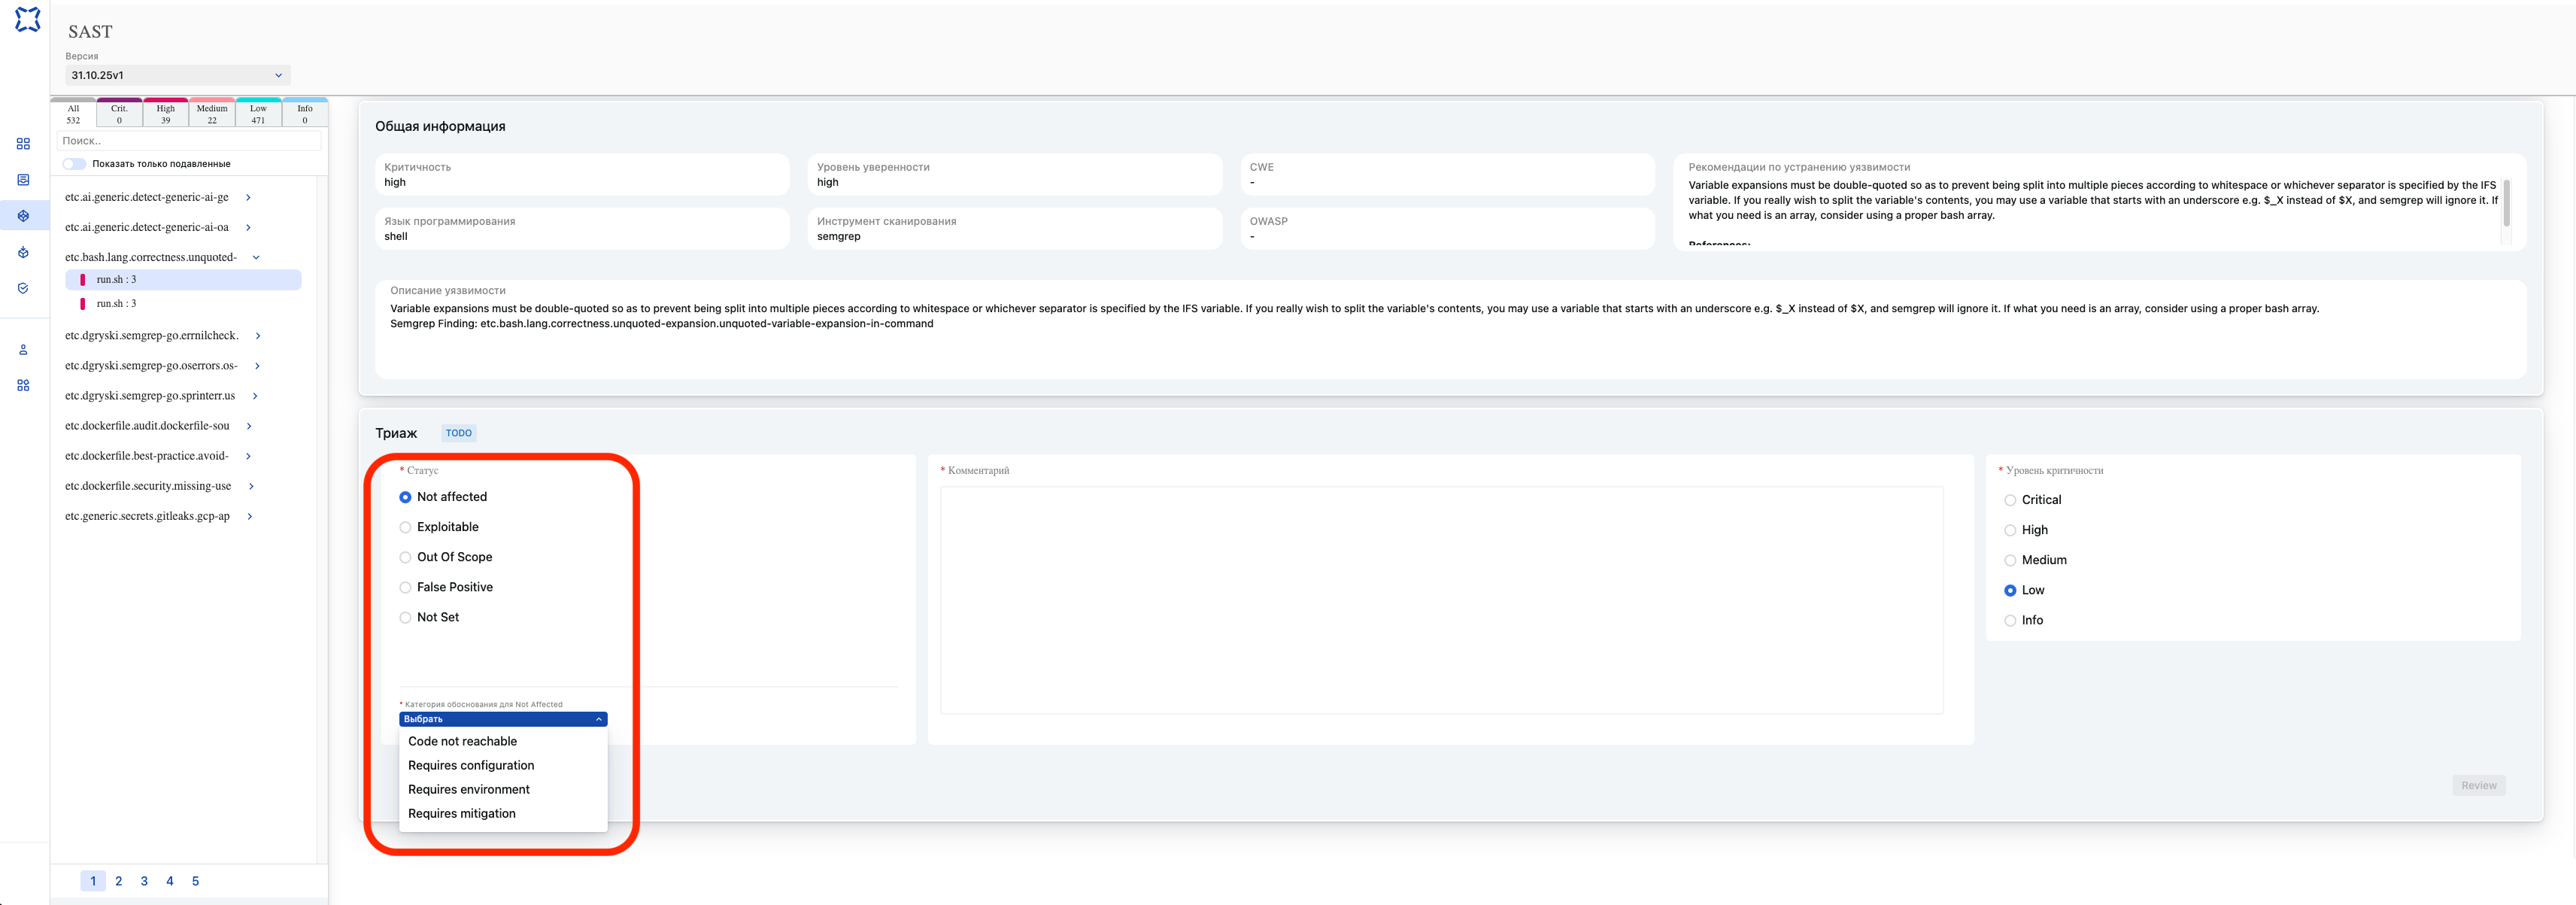
Выполнение разметки найденных уязвимостей#
Подробный сценарий разметки уязвимостей приведен в разделе Разметка уязвимостей найденных модулями сканирования ASOC.
Статусы разметки уязвимостей#
Статус |
Значение |
Описание |
|---|---|---|
|
Не влияет на безопасность |
Указанная уязвимость присутствует в базе, но текущая версия ПО или компонент не подвержена этой уязвимости |
|
Актуальная уязвимость |
Уязвимость может быть использована для атаки. Уязвимость требует приоритетного устранения |
|
Вне контекста проверки |
Уязвимость обнаружена, но относится к компоненту, который не входит в текущую зону анализа |
|
Уязвимость опровергнута |
Инструмент сообщил об уязвимости, но на самом деле ее нет. Ошибка анализа, требует ручной проверки и закрытия |
ВАЖНО! Для статуса
not affected, необходимо выбрать категорию обоснования в выпадающем списке